
مقایسه داتس OpenAI و میوز متا؛ رایانه در اختیار کیست، چه کسی به اطلاعات ورود دسترسی دارد و چه کسی اجازه اقدام میدهد؟
راهنماها و دیدگاهها
نویسنده: روآن استرلینگ
تاریخ انتشار: ۲۴ اکتبر ۲۰۲۶
صفحه داتس OpenAI که در ۲۹ سپتامبر ۲۰۲۶ منتشر شده، این محصول را مجموعهای از «دستیارهای همیشهفعال» معرفی میکند که با GPT-6 Astra کار میکنند. در مقابل، صفحه میوز متا که در ۲۴ اکتبر ۲۰۲۶ بررسی شده، میوز را دستیار شخصیای توصیف میکند که «شما و اهدافتان را میشناسد و در تمام جنبههای زندگی همراهتان کار میکند». اگر لحن تبلیغاتی این دو معرفی را کنار بگذاریم، هر دو محصول وعدهای مشابه میدهند: دستیارهایی که پس از بستن لپتاپ نیز به کار ادامه میدهند، اطلاعاتی را که در اختیارشان گذاشتهاید به خاطر میسپارند و در برنامههایی که از قبل استفاده میکنید، از طرف شما اقدام میکنند.
تفاوت اصلی این دو محصول در چنین وعدهای نیست، بلکه در زیرساختی است که آن را عملی میکند. پرسشهای مهم ایناند که دستیار روی رایانه چه کسی اجرا میشود، از چه راههایی میتوان به آن دسترسی داشت، چه کسی رمزهای عبور و اطلاعات کارت بانکی را در اختیار دارد، پیش از انجام هر اقدام چه مجوزی لازم است، شرکتها درباره دادههای کاربران چه تعهداتی میدهند و حاضرند عملکرد محصول خود را با چه معیارهایی بسنجند. درباره چند مورد از این پرسشها، پاسخ صادقانه این است که اطلاعاتی منتشر نشده است. در این مقایسه، این خلأها بهصراحت مشخص میشوند، نه اینکه با حدس و گمان پوشانده شوند.
نام یک مدل مشخص در یک صفحه و سکوت صفحه دیگر
OpenAI نام مدلی را که وظیفه استدلال را بر عهده دارد، اعلام میکند. طبق صفحهای که در ۲۹ سپتامبر ۲۰۲۶ منتشر شده، داتس با «GPT-6 Astra» کار میکند. اما صفحه میوز متا، با وجود توضیح درباره عملکرد دستیار و محیط اجرای آن، نام مدل زیربنایی را مشخص نمیکند. این تفاوت واقعی است و نمیتوان آن را صرفاً به شیوه نگارش متنهای تبلیغاتی نسبت داد؛ زیرا مدل یکی از اجزای مجموعه فناوریهای یک دستیار است که خریدار میتواند مستقلاً درباره آن تحقیق کند، قیمتش را بررسی کند و آن را با مدلهای دیگر مقایسه کند. سایر توضیحات هر دو صفحه عمدتاً ادعاهایی درباره رفتار محصولاند، اما تنها یکی از دو شرکت نام مشخصی را برای بررسی مستقل در اختیار مخاطب میگذارد.
تفاوت دوم به شکل ارائه محصولات مربوط میشود. OpenAI اعلام کرده است که داتس بهتدریج برای «طرحهای Pro، Business Premium و Enterprise در بازارهای واجد شرایط» عرضه میشود. این شرکت همچنین پیشنمایشی از داتسهای تخصصی ارائه کرده که هرکدام هویت مستقلی دارند و برای مدیریت دسترسی، سختافزار تأمینشده از سوی واحد فناوری اطلاعات و یکپارچهسازی عمیق با سامانههای مرجع سازمانی طراحی شدهاند. در این میان، یکپارچهسازی با Microsoft Agent 365 نیز نام برده شده است.
صفحه متا بر نمونههای شخصی میوز تمرکز دارد. در روایتهای کاربران سازنده محتوا، چهار میوز با نامهای پامپکین، لوکس، آنتی و منگو معرفی شدهاند. همچنین محصولی با عنوان میوز برای کسبوکارهای کوچک وجود دارد که «مجموعهای از مهارتها و اتصالدهندههای جدید» توصیف شده است. هیچیک از دو صفحه قیمت محصول را اعلام نمیکند. بنابراین، در حال حاضر نمیتوان هزینه خود دستیارها را بهطور مستقیم مقایسه کرد.
دستیار روی چه رایانهای اجرا میشود؟
روشنترین تفاوت منتشرشده میان این دو محصول، به قابلیتهای آنها مربوط نیست؛ مسئله این است که کنترل رایانهای که دستیار روی آن کار میکند، در اختیار چه کسی قرار دارد.
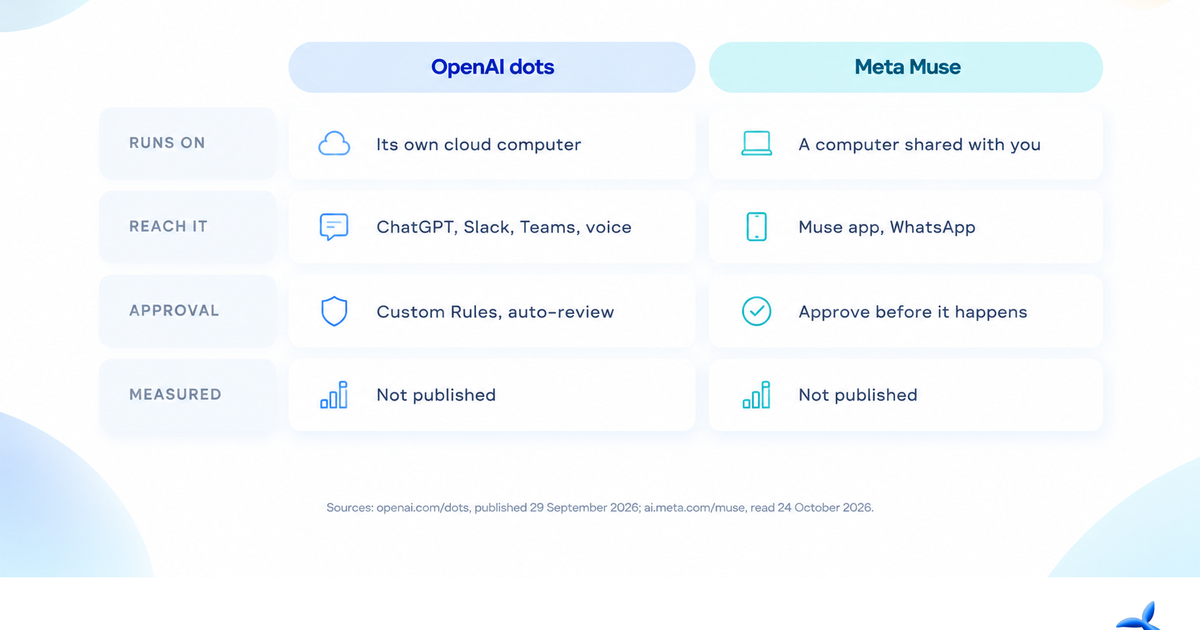
داتس OpenAI: صفحه داتس میگوید هر دستیار روی رایانه ابری مستقل خود اجرا میشود و رایانه شخصی کاربر و محتوای آن، مگر اینکه کاربر خودش اتصال را برقرار کند، از این محیط جدا میماند. این توضیح سه نکته را مشخص میکند: کارها روی دستگاهی غیر از لپتاپ کاربر انجام میشوند، جدایی دو محیط حالت پیشفرض است و اتصال به رایانه شخصی به انتخاب کاربر بستگی دارد. همین معماری به OpenAI اجازه میدهد داتس را دستیارهایی معرفی کند که شبانهروز برای رسیدن به اهداف کاربر کار میکنند، بیآنکه رایانه شخصی او دائماً روشن بماند.
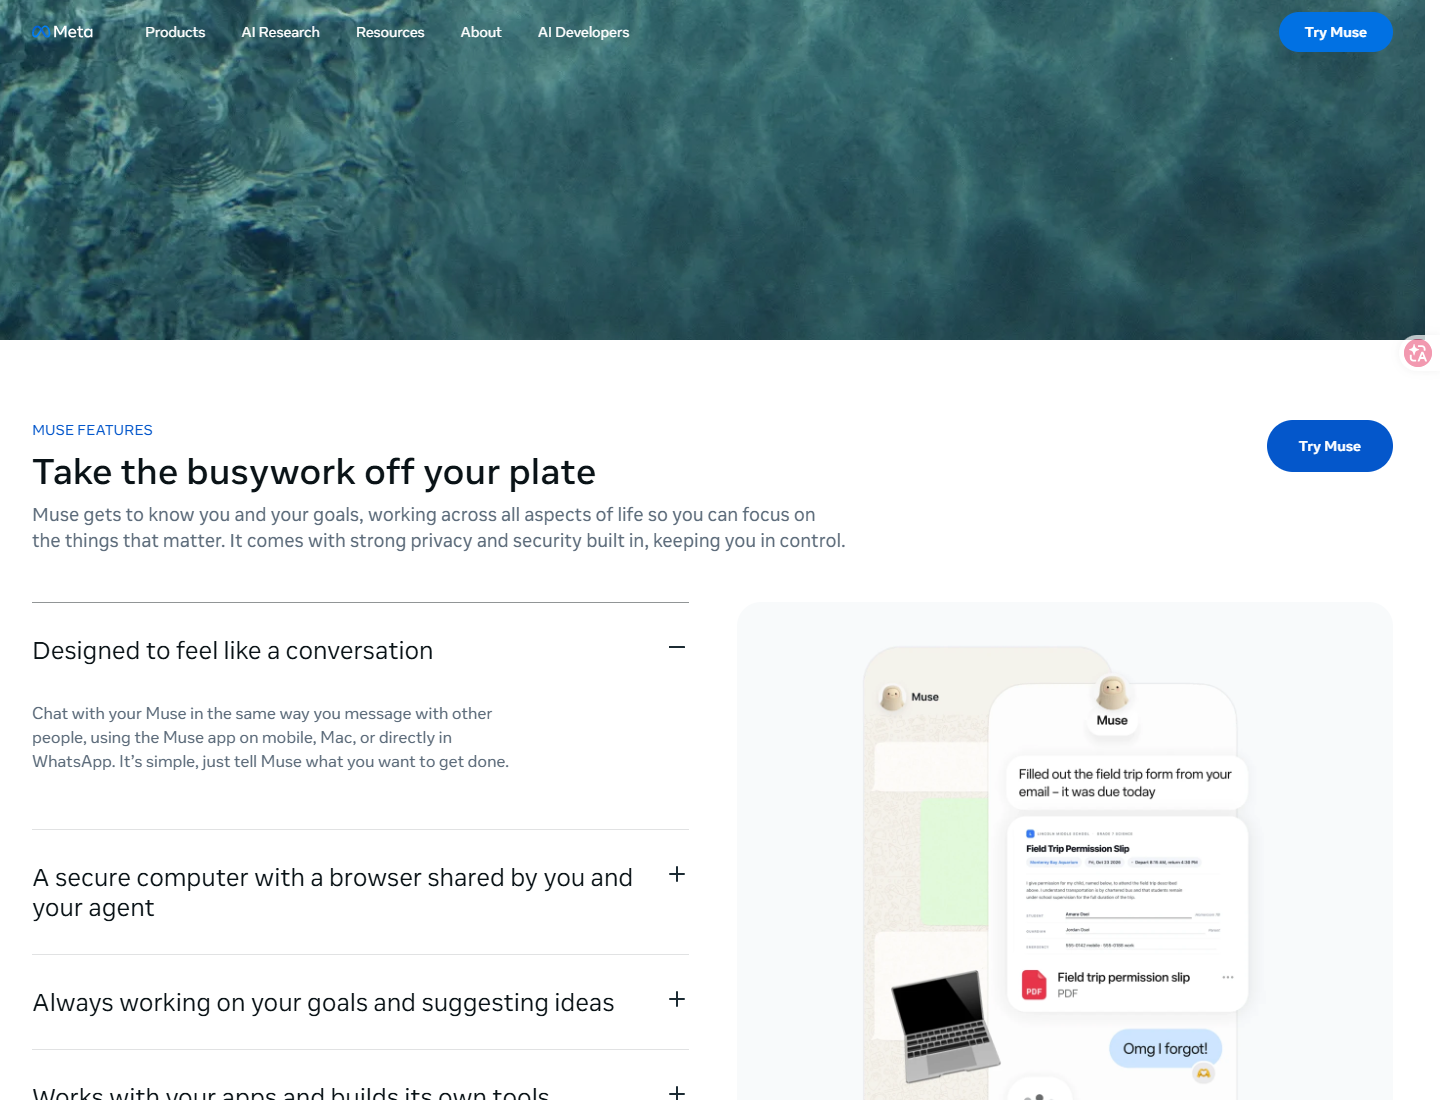
میوز متا: میوز همراه با «یک رایانه امن مجهز به مرورگر میآید که شما و دستیارتان بهصورت مشترک از آن استفاده میکنید». عبارت «بهصورت مشترک از آن استفاده میکنید» نکته اصلی این توصیف است. در اینجا رایانه بهعنوان دستگاهی مستقل که صرفاً در اختیار دستیار قرار دارد و از کاربر جداست معرفی نمیشود؛ بلکه محیطی مشترک است که مرورگر نیز بخشی از آن به شمار میرود، نه قابلیتی جانبی.
اطلاعاتی که منتشر نشدهاند: متا مشخص نکرده است این رایانه مشترک از نظر فیزیکی کجا قرار دارد؛ روی مک کاربر، روی سرورهای متا یا در محیطی دیگر. همچنین معلوم نیست هنگام بیکار بودن دستیار چه اتفاقی برای محتوای این رایانه میافتد. OpenAI نیز مشخصات رایانه ابری اختصاصیافته به هر داتس و سهمیه استفاده از آن را اعلام نکرده است. این جزئیات در هیچیک از دو صفحه منتشر نشدهاند، اما اهمیت عملی دارند؛ زیرا تعیین میکنند دستیار تا چه اندازه میتواند واقعاً مسئولیت کارها را بر عهده بگیرد، پیش از آنکه انجام ادامه کار را دوباره به کاربر واگذار کند.
اطلاعات ورود و رمزهای عبور چگونه مدیریت میشوند؟
دو صفحه درباره حفاظت از اطلاعات ورود، هرکدام بر جلوگیری از دسترسی یک طرف متفاوت تمرکز دارند. این تفاوت، مهمترین نکته در بخش امنیتی هر دو محصول است.
داتس OpenAI: برای ورود به وبسایتهای پشتیبانیشده، داتس میتواند «بدون افشای رمزهای ذخیرهشده به مدل» از آنها استفاده کند. در اینجا هدف محافظت از رمز عبور در برابر خود مدل است: دستیار فرایند احراز هویت را انجام میدهد، اما مدل زبانی هدایتکننده آن رمز عبور را نمیبیند.
با این حال، OpenAI توضیح نداده است که اگر وبسایتی رمز ذخیرهشده نداشته باشد چه اتفاقی میافتد، آیا داتس میتواند اطلاعات ورود جدید ایجاد و ذخیره کند یا نه، و رمزهای ذخیرهشده روی رایانه اختصاصی دستیار چگونه نگهداری و ممیزی میشوند. درباره هیچیک از این موارد اطلاعاتی منتشر نشده است. نحوه مدیریت کارت بانکی نیز مشخص نیست؛ صفحه داتس توضیح نمیدهد که دستیار چه اقداماتی میتواند با روش پرداخت کاربر انجام دهد.
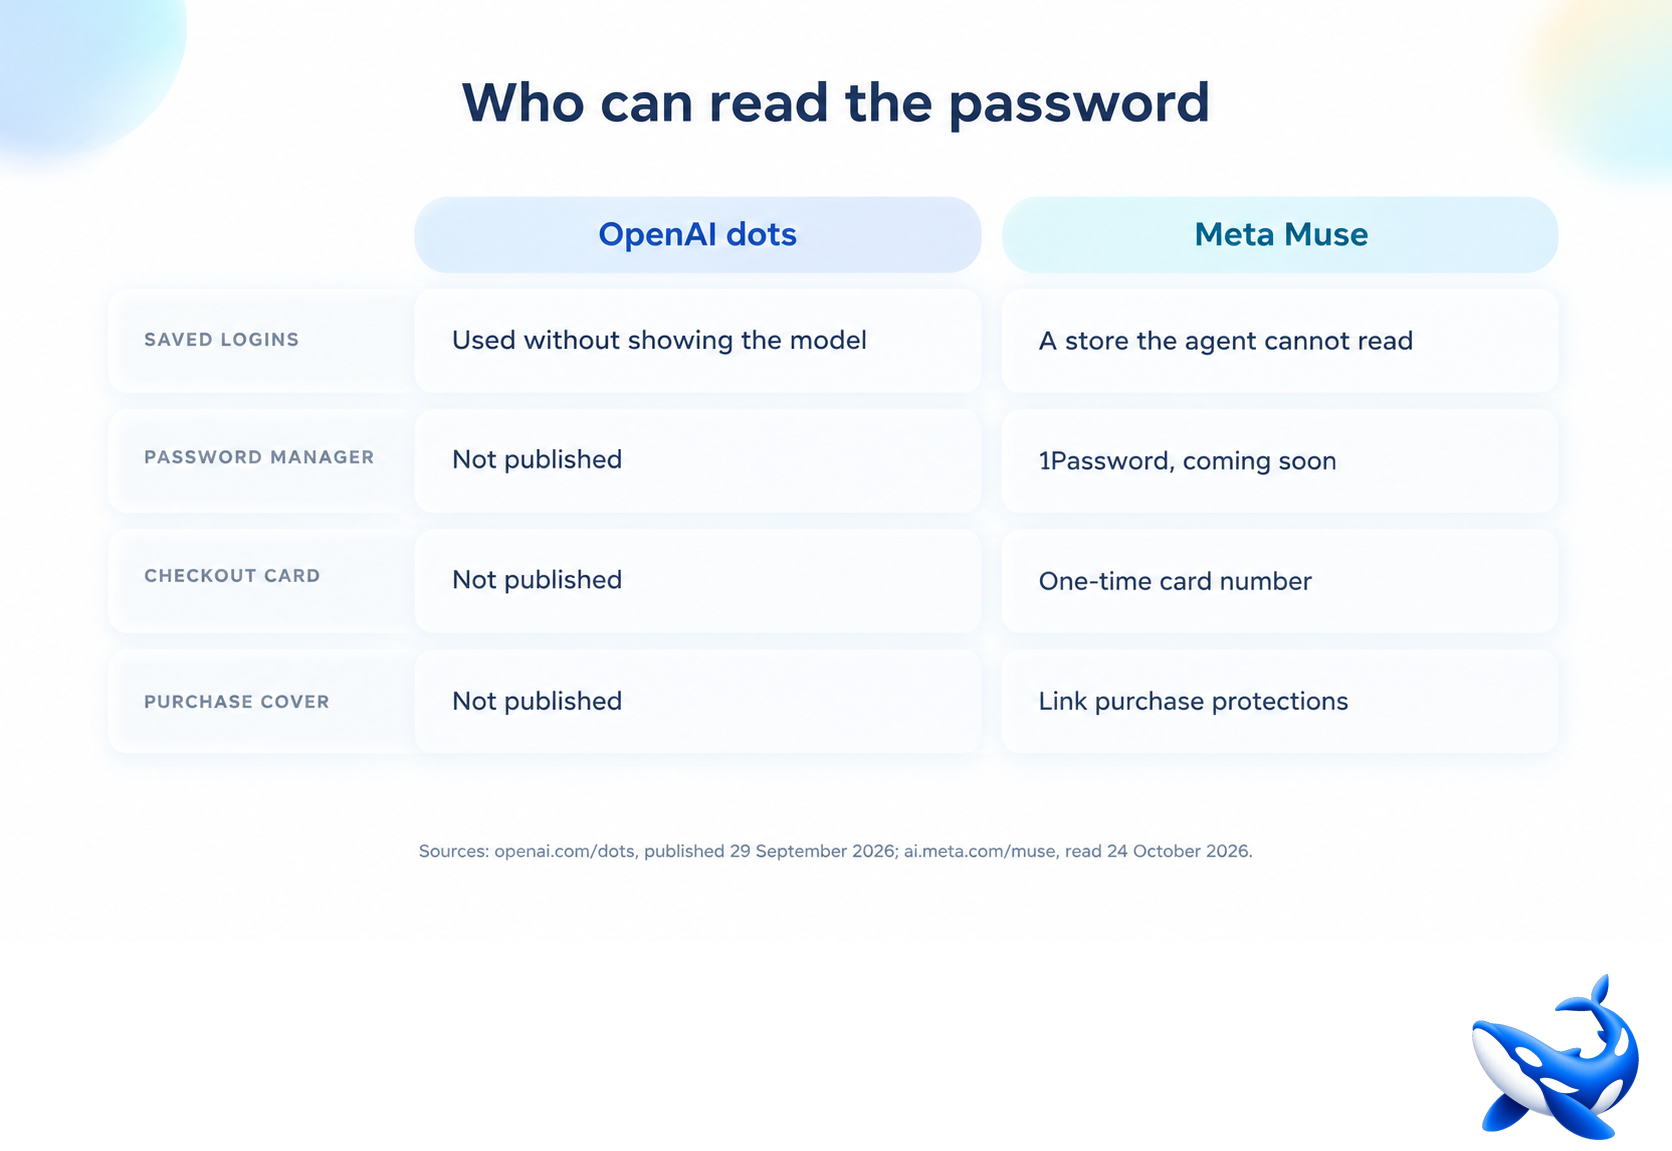
میوز متا: اطلاعات ورود در «مخزن امنی از اطلاعات احراز هویت نگهداری میشوند که دستیار شما نمیتواند آن را بخواند». یکپارچهسازی با 1Password نیز با عبارت «بهزودی ارائه میشود» معرفی شده است. در اینجا، طرفی که از دسترسی به اطلاعات محروم میشود خود دستیار است. این ادعا با توضیح OpenAI تفاوت دارد: محدودیت متا مستقیماً خواندن اطلاعات توسط دستیار را هدف میگیرد، نه صرفاً دسترسی مدل به آنها را.
متا همچنین سازوکار پرداخت را توضیح داده است. هنگام پرداخت، شماره کارت یکبارمصرفی ایجاد میشود تا «نه فروشنده و نه دستیار شما هرگز شماره واقعی کارت را نبینند». خریدهای واجد شرایط نیز تحت پوشش سازوکارهای حفاظت از خرید Link قرار میگیرند.
آنچه هیچیک از دو شرکت توضیح ندادهاند: مشخص نیست اگر دسترسی یک اعتبارنامه در میانه انجام کار لغو شود، چه اتفاقی میافتد. همچنین معلوم نیست آیا میتوان به هرکدام از این دستیارها دستور داد اطلاعات ورود استفادهشده را فراموش کنند یا نه. این پرسشها پیش از سپردن دسترسی به یک حساب کاربری اهمیت دارند، نه پس از آن.
از چه راههایی میتوان به دستیار دسترسی داشت؟
داتس OpenAI: از طریق ChatGPT، اسلک یا تیمز میتوان به داتس دسترسی داشت. همچنین صفحه محصول پیشنهاد میکند هرگاه بخواهید مسئلهای را بررسی کنید، با دستیار «تماس صوتی برقرار کنید». این طراحی بر محیط کار متمرکز است: دستیار به ابزارهایی میآید که اعضای تیم از قبل با آنها کار میکنند و لازم نیست پنجره یا برنامه دیگری نصب کنند.
میوز متا: میوز در قالب برنامه اختصاصی خود روی تلفن همراه و مک اجرا میشود و مستقیماً در واتساپ نیز در دسترس است. دعوت به دانلود در صفحه محصول مشخصاً به نسخه مک مربوط میشود. این طراحی بیشتر بر گفتوگوی شخصی تکیه دارد؛ یعنی دستیار در همان فضایی قرار میگیرد که کاربر از قبل برای صحبت با دیگران استفاده میکند.
خلأهای اطلاعاتی دو شرکت در این زمینه نیز متقارناند. OpenAI اعلام نکرده است که داتس برنامه مستقلی جدا از ابزارهای موجود دارد یا نه. متا نیز نگفته است که میوز از طریق اسلک یا تیمز قابل دسترسی خواهد بود یا خیر. درباره هر دو موضوع اطلاعاتی منتشر نشده است. آنچه هر شرکت ارائه میکند، فهرستی از محیطهای پشتیبانیشده است. چنین فهرستی مشخص میکند دستیار کجا در دسترس خواهد بود، اما لزوماً به این معنا نیست که فهرست کاملی از تمام روشهای دسترسی است. بنابراین، باید هر دو فهرست را از ابتدا ناقص در نظر گرفت.
سازوکار تأیید اقدامات چگونه است؟
داتس OpenAI: داتس «با مجموعهای از قواعد داخلی آغاز میشود که مشخص میکنند چه زمانی میتواند مستقلاً اقدام کند و چه زمانی باید تأیید بگیرد». قابلیت قوانین سفارشی به کاربر اجازه میدهد یک اقدام را مجاز بداند، انجام آن را به تأیید مشروط کند یا بهطور کامل مسدود سازد.
پیش از انجام اقدامی که ممکن است بر حسابهای کاربر تأثیر بگذارد یا اطلاعاتی را به اشتراک بگذارد، یک سازوکار بازبینی خودکار آن را با دستورهای کاربر، قوانین سفارشی و الزامات ایمنی شرکت تطبیق میدهد. سپس کارها را به سه دسته تقسیم میکند: اقداماتی که میتوانند انجام شوند، اقداماتی که به تأیید نیاز دارند و کارهایی که خود کاربر باید انجام دهد. برخی فعالیتهای حساس، از جمله تغییر رمز عبور، همواره بر عهده کاربر باقی میمانند.
پیشرفت کارها، از جمله فعالیتهای پسزمینه، در نمای فعالیتها نمایش داده میشود. کاربر میتواند فعالیت دستیار را زیر نظر بگیرد، آن را موقتاً متوقف کند یا بهطور کامل پایان دهد. OpenAI همچنین محدودیت این سازوکار را صریح بیان میکند: «داتس همچنان ممکن است اشتباه کند؛ بنابراین، همیشه کارهای مهم و پیامددار را بررسی کنید.»
میوز متا: این محصول امکان «بررسی و تأیید اقدامات میوز پیش از انجام آنها، مانند ارسال ایمیل و خرید، و مشاهده سابقه کامل و قابل ممیزی از کارهایی که دستیار انجام داده و اقداماتی که قصد انجامشان را دارد» فراهم میکند. تصویری که صفحه متا ارائه میدهد، بر وجود یک مرحله تأیید انسانی پیش از اقدام و ثبت سوابق پس از آن تأکید دارد.
تفاوت در محل تصمیمگیری: OpenAI از ترکیب موتور قواعد و سامانه بازبینی خودکار سخن میگوید و توضیح میدهد که در برخی فعالیتهای حساس، مانند تغییر رمز عبور، کاربر باید مستقیماً وارد عمل شود. متا بیشتر بر بررسی اقدامات توسط خود کاربر و ثبت سوابق بهعنوان مدرک تکیه دارد.
هیچیک از دو شرکت فهرست کاملی از اقداماتی که همیشه به تأیید انسان نیاز دارند منتشر نکرده است. OpenAI تغییر رمز عبور را مثال میزند و متا به ارسال ایمیل و خرید اشاره میکند. فهرست کامل اقداماتی که همیشه باید برای آنها اجازه گرفته شود یا انجامشان ممنوع است، در هیچیک از دو صفحه وجود ندارد. درحالیکه پیش از تصمیمگیری درباره میزان اختیارات یک دستیار، دانستن همین فهرست ضروری است.
هر شرکت درباره استفاده از دادهها برای آموزش مدل چه میگوید؟
داتس OpenAI: صفحه داتس دو تعهد مشخص را بیان میکند. نخست، محتوای محیطهای کاری ChatGPT Business، Enterprise و Edu بهطور پیشفرض برای «بهبود مدلهای ما» استفاده نمیشود. دوم، OpenAI اعلام میکند که مستقیماً با استفاده از «پژوهش پیشدستانه یا یادداشتهایی که دستیار داتس برای خودش تهیه میکند» مدلهایش را آموزش نمیدهد.
تعهد دوم دو نوع مشخص از محتوای تولیدشده توسط دستیار را پوشش میدهد که در صفحه به آنها اشاره شده است. بنابراین، این وعده محدودتر از این ادعاست که «ما هرگز با دادههای شما آموزش نمیدهیم»، اما در عوض جزئیات روشنتری درباره موارد مشمول خود ارائه میکند.
میوز متا: توضیح دادههای میوز درباره تبلیغات است: «گفتوگوهای شما با سامانههای تبلیغاتی متا به اشتراک گذاشته نمیشوند.» این عبارت به هدفگیری تبلیغاتی مربوط است، نه آموزش مدلها؛ این دو موضوع را نباید یکسان تلقی کرد. در صفحهای که در ۲۴ اکتبر ۲۰۲۶ بررسی شده، اطلاعاتی درباره استفاده از گفتوگوهای میوز برای آموزش مدلها منتشر نشده است.
مقایسه دو صفحه نشان میدهد که هر شرکت به پرسش متفاوتی پاسخ میدهد. OpenAI درباره آموزش مدلها توضیح میدهد و مشخص میکند کدام دادههای محیطهای کاری و کدام محتوای تولیدشده توسط دستیار از این فرایند مستثنا هستند. متا درباره تبلیغات صحبت میکند و میگوید گفتوگوها وارد سامانه تبلیغاتی نمیشوند. هیچیک از این دو توضیح جای پاسخ به پرسش شرکت دیگر را نمیگیرد. بنابراین، کسی که نگران استفاده از دادهها برای آموزش مدل است، از صفحه OpenAI پاسخ مشخصی دریافت میکند، اما صفحه متا در این زمینه اطلاعاتی ارائه نمیدهد. نبود اطلاعات به معنای رد یا تأیید این موضوع نیست و نباید آن را چنین تفسیر کرد.
چه چیزهایی اندازهگیری میشوند؟
هیچیک از دو شرکت معیار سنجش مستقلی برای عملکرد دستیار خود منتشر نکردهاند و هیچکدام قیمت محصول را نیز اعلام نکردهاند. اینها دو عددی هستند که خریدار احتمالاً در نخستین مرحله برای تصمیمگیری به دنبالشان میگردد، اما هیچکدام در دسترس نیستند.
آنچه هر دو شرکت ارائه کردهاند، ابزارهایی برای ثبت و مشاهده فعالیتهاست. نمای فعالیتهای OpenAI پیشرفت کارها، از جمله فعالیتهای پسزمینه، را نمایش میدهد و سامانه بازبینی خودکار مشخص میکند کدام اقدامات میتوانند ادامه پیدا کنند. به این ترتیب، کاربر میتواند روند فعالیت داتس را دنبال کند. متا نیز از «سابقه کامل و قابل ممیزی» سخن میگوید که اقدامات انجامشده و کارهای برنامهریزیشده دستیار را ثبت میکند.
هر دو سازوکار سابقهای از فعالیتها ارائه میدهند، اما هیچکدام نشان نمیدهند که دستیار چند بار یک وظیفه را درست انجام میدهد. ثبت فعالیت با سنجش دقت عملکرد یکسان نیست.
سایر اطلاعات منتشرنشده نیز از همین الگو پیروی میکنند. OpenAI سهمیه اختصاصیافته به هر داتس و فهرست تاریخدار بازارهایی را که در حال حاضر واجد شرایط عرضه هستند، اعلام نکرده است. متا نیز نام مدل مورد استفاده میوز و فهرست کشورهای محل دسترسی را منتشر نکرده است.
در مورد OpenAI، سطح طرح اشتراک تنها نشانه مربوط به هزینه در صفحه است، اما این اطلاعات قیمت خود داتس را مشخص نمیکند. در مورد متا، حتی چنین نشانهای هم وجود ندارد. در نتیجه، بر اساس اطلاعات منتشرشده نمیتوان این دو محصول را از نظر توانایی یا هزینه بهطور دقیق مقایسه کرد. مقایسه ممکن در حال حاضر به طراحی آنها محدود میشود: محل اجرای رایانه، طرفی که میتواند اطلاعات ورود را بخواند، سازوکار تأیید پیش از اقدام و تعهدات مکتوب هر شرکت درباره استفاده از دادهها برای آموزش مدل.
این خلأهای اطلاعاتی برای انتخاب محصول چه معنایی دارند؟
اطلاعات منتشرشده درباره این دو محصول از دو جهت متفاوت ناقص است. OpenAI نام مدل، معماری رایانه، سامانه قواعد و موارد مستثنا از آموزش مدل را اعلام میکند، اما درباره قیمت و فهرست بازارهای واجد شرایط توضیحی نمیدهد. متا سازوکار حفاظت از اطلاعات ورود، روش پرداخت و سابقه ممیزی اقدامات را شرح میدهد، اما نام مدل و قیمت را منتشر نمیکند.
اگر تصمیم شما به دانستن نام مدل مسئول استدلال وابسته باشد، تنها یکی از دو صفحه پاسخ میدهد. اگر بخواهید بدانید هنگام پرداخت با شماره کارت شما چه میشود، باز هم فقط یکی از دو شرکت اطلاعات مشخصی ارائه کرده است. با این حال، هیچیک به پرسشی که معمولاً در تصمیم خرید تعیینکننده است، یعنی هزینه محصول، پاسخ نمیدهد.
تفاوت دیگری نیز در نوع خطری دیده میشود که هر شرکت قصد دارد بر آن تمرکز کند. صفحه داتس بیشتر به کارهایی میپردازد که دستیار ممکن است انجام دهد: پژوهش پسزمینه با دسترسی فقطخواندنی، قواعد مربوط به اقدام مستقل، بازبینی خودکار و امکان نظارت و توقف کار. در مقابل، صفحه میوز بر اطلاعاتی تمرکز دارد که دستیار ممکن است ببیند: مخزن اطلاعات ورودی که امکان خواندنش را ندارد، شماره کارتی که فروشنده هرگز نمیبیند و گفتوگوهایی که از سامانه تبلیغاتی متا جدا نگه داشته میشوند.
این دو رویکرد بر دو مدل متفاوت از تهدیدهای امنیتی تکیه دارند و همین تفاوت به شکلگیری دو محصول متفاوت منجر شده است.
- پیش از اتصال هر حساب یا دستگاهی به دستیار، بپرسید رایانهای که دستیار روی آن اجرا میشود، از نظر فیزیکی کجا قرار دارد.
- بپرسید آیا خود دستیار میتواند مخزن اطلاعات ورود را بخواند یا فقط دسترسی مدل به آن محدود شده است.
- فهرست کامل اقداماتی را درخواست کنید که همواره به تأیید شما نیاز دارند؛ به چند مثال موجود در صفحه معرفی محصول بسنده نکنید.
اگر شرکت درباره موضوعی توضیحی نداده است، آن را بهعنوان اطلاعات منتشرنشده ثبت کنید و هنگام تصمیمگیری، عدم قطعیت ناشی از آن را نیز در نظر بگیرید. شرکتی که محدودیتی را اعلام نکرده، تعهدی درباره رعایت آن محدودیت نداده است. ایمنی یک دستیار نیز به کوچکترین اقدامی بستگی دارد که اجازه دارد بدون پرسیدن از شما انجام دهد.
اگر بهجای یکی از این دستیارهای آماده، به لایه مدلها نیاز دارید، OrcaRouter بیش از ۲۰۰ مدل را از طریق یک نقطه پایانی سازگار با OpenAI و یک کلید API ارائه میکند. این سرویس از تغییر خودکار به ارائهدهنده جایگزین در صورت بروز مشکل پشتیبانی میکند و هیچ افزایش قیمتی بر نرخ ارائهدهندگان اعمال نمیکند؛ هزینه دریافتی همان قیمت فهرستشده ارائهدهنده است.
قیمت Claude Opus 5.5 برای هر یک میلیون توکن ورودی ۴ دلار و برای هر یک میلیون توکن خروجی ۲۰ دلار است. این مدل از پنجره زمینه یکمیلیونتوکنی پشتیبانی میکند و هزینه خواندن دادههای ذخیرهشده در حافظه نهان آن، برای هر یک میلیون توکن، ۰٫۲۰ دلار است. این سرویس مدلها را میزبانی میکند، نه برنامهها را؛ بنابراین داتس و میوز از طریق آن در دسترس نیستند.