
سوئد دسترسی به چتجیپیتی و کلود را در ادارات دولتی مسدود میکند؛ کوپایلت همچنان در دسترس است
از دوشنبه ۲۶ اکتبر ۲۰۲۶، کارکنان دفاتر دولت سوئد، موسوم به «رگرینگزکانسلیت» (Regeringskansliet)، دیگر نمیتوانند از طریق رایانههای کاری خود به چتجیپیتی و کلود دسترسی پیدا کنند. این محدودیت دفتر نخستوزیر و تمامی وزارتخانهها را در بر میگیرد و کارکنان را به استفاده از ابزارهای تأییدشده، از جمله مایکروسافت کوپایلت، سوق میدهد. در همین حال، پس از یک بررسی داخلی، تدابیر امنیتی مربوط به کوپایلت نیز سختگیرانهتر شده است.
خبر این تصمیم روز جمعه ۲۳ اکتبر منتشر شد؛ زمانی که اکو، سرویس خبری رادیو سراسری سوئد، بر اساس اطلاعات داخلی این موضوع را گزارش کرد. گزارش اکو اعلام کرد که رگرینگزکانسلیت، ساختار اداری پشتیبان دولت در استکهلم است؛ نهادی که کارمندان وزارتخانهها و کارکنان دفتر اولف کریسترسون، نخستوزیر سوئد، در آن فعالیت میکنند. چتجیپیتی چتبات شرکت اوپنایآی و کلود محصول شرکت آنتروپیک است. کوپایلت نیز دستیار هوش مصنوعی مایکروسافت است که در برنامههایی مانند ورد، اکسل، اوتلوک و تیمز ادغام شده و سازمانها آن را در قالب قرارداد سازمانی، در کنار مجوزهای مایکروسافت ۳۶۵، خریداری میکنند.
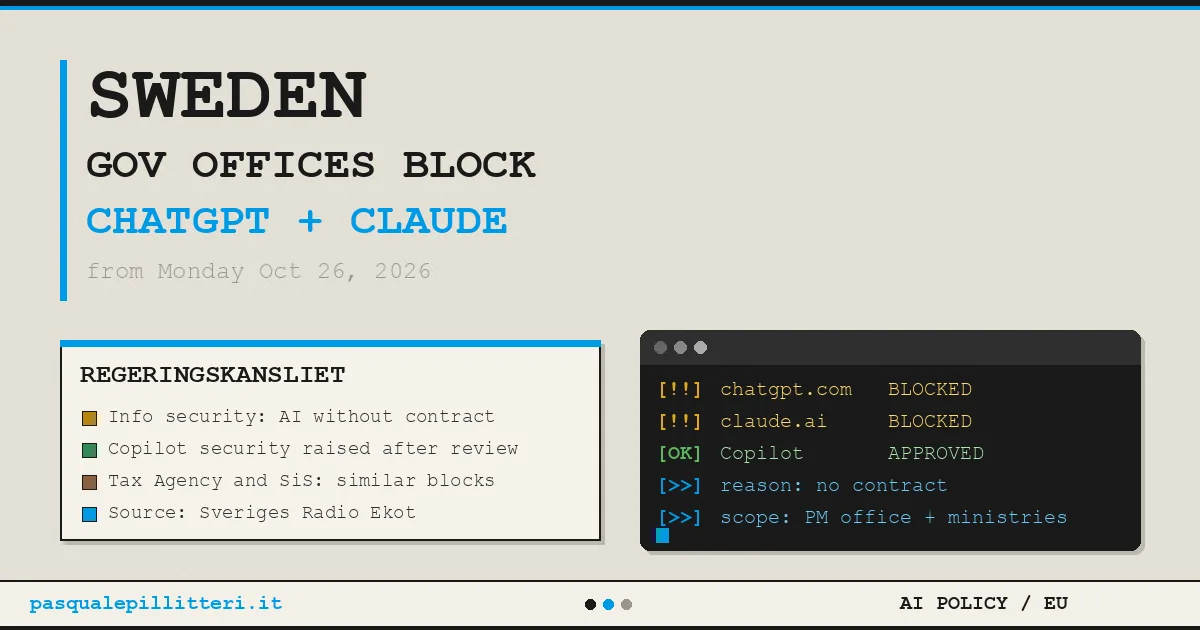
از دوشنبه چه چیزی در ادارات دولتی سوئد تغییر میکند؟
از ۲۶ اکتبر، این دو سرویس از طریق رایانههای کاری دیگر پاسخگو نخواهند بود. در زبان سوئدی، این اقدام «اسپَر» (spärr) نامیده میشود و به معنای مسدودسازی در سطح شبکه است. هدف اعلامشده این است که کارکنان از سرویسهایی استفاده کنند که رگرینگزکانسلیت پیشتر تأیید کرده است. به بیان دیگر، استفاده از هوش مصنوعی در محیط کار ادامه خواهد داشت، اما دسترسی به ابزارها محدود میشود. کوپایلت همچنان در دسترس خواهد بود و طبق اطلاعات داخلی بررسیشده از سوی اکو، پس از ارزیابی امنیتی، تدابیر حفاظتی آن نیز تقویت شده است. دفتر مطبوعاتی دولت از توضیح درباره جزئیات این تغییرات خودداری کرده و دلیل آن را ماهیت امنیتی موضوع دانسته است.
بااینحال، یک استثنا وجود دارد. برخی کارکنان همچنان میتوانند از طریق سکوی دستیار هوش مصنوعی که خود رگرینگزکانسلیت ساخته است، به چتجیپیتی و کلود دسترسی داشته باشند. دفتر مطبوعاتی مشخص نکرده است چه کسانی یا چند نفر از این امکان برخوردار خواهند بود. یک ارائه عمومی در سال ۲۰۲۵ نشان میدهد که دفاتر دولت از سال ۲۰۲۳ بیش از ۳۰ دستیار هوش مصنوعی را روی سکوی ابری اینتریک (Intric) راهاندازی کردهاند؛ سکویی که دسترسی به چندین مدل زبانی، از جمله کلود و جیپیتی، را فراهم میکند.
دسترسی به دیپسیک چین نیز پیشتر محدود شده بود. بااینحال، تصمیم جدید دو چتبات پرکاربرد غربی را هدف قرار میدهد و این محدودیت در قلب قوه مجریه سوئد اعمال میشود.
چرا سوئد دسترسی به چتجیپیتی و کلود را مسدود میکند؟
دولت سوئد به این دلیل دسترسی به چتجیپیتی و کلود را مسدود میکند که به گفته میکائیل وِتِرکرانتس، مدیر بخش دیجیتالیسازی، استفاده از سرویسهای هوش مصنوعی بدون قرارداد میتواند پیامدهایی برای امنیت اطلاعات داشته باشد. کوپایلت از این محدودیت مستثناست، زیرا تحت پوشش قرارداد سازمانی با مایکروسافت قرار دارد؛ قراردادی که نحوه پردازش و مدیریت دادهها را بهصورت مکتوب مشخص میکند.
وِتِرکرانتس درخواست مصاحبه اکو را نپذیرفت. او در پیامی در اینترانت رگرینگزکانسلیت نوشت که استفاده از سرویسهای هوش مصنوعی بدون قرارداد میتواند «پیامدهایی برای امنیت اطلاعات ما» داشته باشد.
مسئله اصلی تفاوت میان حساب شخصی و قرارداد سازمانی است. فردی که با حساب شخصی خود وارد چتجیپیتی یا کلود میشود، شرایط استاندارد استفاده از خدمات ارائهدهنده را میپذیرد. در چنین شرایطی، محل نگهداری دادهها و مدتزمان حفظ آنها به تصمیم ارائهدهنده بستگی دارد. بسته به تنظیمات حساب، دادهها ممکن است برای آموزش مدلها نیز استفاده شوند. در مقابل، در قرارداد سازمانی، سازمان با ارائهدهنده توافقنامه پردازش دادهها را امضا میکند؛ سندی که با عنوان DPA شناخته میشود و طبق مقررات عمومی حفاظت از دادههای اتحادیه اروپا (GDPR)، هنگام پردازش دادهها از طرف یک سازمان لازم است. چنین قراردادی قواعد مکتوبی درباره مدت نگهداری دادهها و محل سرورهای مورد استفاده تعیین میکند.
در تجربه عملی، خطر مشخصی که در شرکتها دیده میشود، اغلب شکل مشابهی دارد: کارمندی صورتجلسه، قرارداد یا پیشنویس یک مصوبه را در چتباتی وارد میکند که در خانه و با حساب شخصی خود از آن استفاده میکند، زیرا کار با آن از ابزار رسمی آسانتر است. معمولاً کسی متوجه این اقدام نمیشود تا زمانی که لازم باشد مشخص شود آن متن به کجا منتقل شده است.
در سوئد، نمونهای مستند از این مشکل وجود دارد. اوایل سال جاری، حسابرسی داخلی اداره حملونقل سوئد، موسوم به ترافیکورکت (Trafikverket)، استفاده گسترده و پرخطر از حدود ۱۰ سرویس مختلف هوش مصنوعی را شناسایی کرد. اکو بخشی از نتیجهگیری این گزارش را نقل کرد: «چندین نمونه از استفاده مشکلساز از سرویسهای هوش مصنوعی آزاد مشاهده کردهایم. این نمونهها هم به حساسیت اطلاعات واردشده و هم به نحوه برخورد با پاسخهای تولیدشده توسط هوش مصنوعی مربوط میشوند.»
نخستوزیر کریسترسون و جنجال سال ۲۰۲۵
این محدودیت کمی بیش از یک سال پس از رویدادی اعمال میشود که استفاده از چتباتها را به موضوعی محوری در سیاست سوئد تبدیل کرد. کریسترسون در اوت ۲۰۲۵ به روزنامه اقتصادی داگنس اینداستری گفت که از چتجیپیتی و «لو شَت» (Le Chat)، چتبات شرکت فرانسوی میسترال، استفاده میکند؛ به گفته او، دستکم برای دریافت «یک نظر دوم». این اظهارات با واکنشهای تندی روبهرو شد. روزنامه گاردین در گزارش خود درباره این ماجرا به انتقادهای مطرحشده پرداخت. ویرجینیا دیگنوم، پژوهشگر دانشگاه اومئو، انتقادها را در جملهای خلاصه کرد که در رسانهها بازتاب گستردهای یافت: «ما به چتجیپیتی رأی ندادهایم.»
تام ساموئلسون، سخنگوی نخستوزیر، در آن زمان گفته بود که هیچ اطلاعات حساس از نظر امنیتی در اختیار چتباتهای مورد استفاده کریسترسون قرار نگرفته است. دفتر نخستوزیر بخشی از رگرینگزکانسلیت محسوب میشود و بنابراین در محدوده این مسدودسازی قرار میگیرد. بااینحال، اکو مشخص نکرده است که آیا این مقررات استفاده شخصی کریسترسون را نیز شامل میشود یا خیر و دولت هم در این باره توضیحی نداده است.
فقط دولت نیست؛ نهادهای دیگر سوئد نیز دسترسی به چتباتها را محدود میکنند
رگرینگزکانسلیت تنها نهاد سوئدی نیست که چنین اقدامی انجام میدهد. بررسی اکو نشان میدهد که دو نهاد دولتی دیگر نیز محدودیتهای مشابهی اعمال کردهاند، یک نهاد سوم در حال آمادهسازی تصمیم خود است و در برخی نهادهای دیگر، حسابرسیهای داخلی استفاده مشکلساز از این ابزارها را آشکار کردهاند.
| نهاد | حوزه فعالیت | وضعیت |
|---|---|---|
| رگرینگزکانسلیت (Regeringskansliet) | دفتر نخستوزیر و وزارتخانهها | مسدودسازی چتجیپیتی و کلود از ۲۶ اکتبر؛ کوپایلت تأیید شده است. |
| اداره مالیات سوئد (Skatteverket) | امور مالیاتی | محدودیت از قبل اجرا شده است. |
| اسآیاس (SiS؛ Statens institutionsstyrelse) | مراکز نگهداری نوجوانان و مراکز درمان اعتیاد | محدودیت از قبل اجرا شده است. |
| کرونوفوگدن (Kronofogden) | وصول بدهی و اجرای احکام | تصمیم در دست آمادهسازی است. |
| ترافیکورکت (Trafikverket) | حملونقل و زیرساخت | حسابرسی داخلی استفاده پرخطر از حدود ۱۰ سرویس هوش مصنوعی را شناسایی کرده است. |
وجه مشترک این موارد، یک پرسش اساسی است: چه کسی مسئول دادههایی است که یک کارمند دولتی در اختیار سرویس خارجی قرار میدهد؟ در خارج از اروپا، رویکردها متفاوت است. برای مثال، وزارت امنیت داخلی ایالات متحده بهتازگی استفاده از دیپسیک را در نهادهای غیرنظامی دولت فدرال ممنوع کرده است؛ تصمیمی که منطق آن بیشتر به کشور مبدأ ارائهدهنده سرویس مربوط میشود تا نوع قرارداد پردازش دادهها.
شبکه تلویزیونی عمومی سوئد، اسویتی (SVT)، برای دریافت توضیح با رگرینگزکانسلیت تماس گرفت، اما پاسخی دریافت نکرد. اوپنایآی و آنتروپیک نیز تاکنون موضعگیری عمومیای درباره این تصمیم نداشتهاند.
آیا کوپایلت از کلود استفاده میکند؟ تناقض ظاهری در تصمیم سوئد
مایکروسافت ۳۶۵ کوپایلت میتواند از مدلهای کلود شرکت آنتروپیک در ابزار ریسرچر (Researcher)، کوپایلت استودیو (Copilot Studio) و قابلیتهای کوپایلت در ورد، اکسل و پاورپوینت استفاده کند. در این ساختار، آنتروپیک بهعنوان پردازشگر فرعی داده برای مایکروسافت فعالیت میکند. بااینحال، این مدلها در اتحادیه اروپا، کشورهای عضو انجمن تجارت آزاد اروپا (EFTA) و بریتانیا بهطور پیشفرض غیرفعالاند و تنها مدیر سامانه میتواند آنها را فعال کند.
این اطلاعات در مستندات رسمی مایکروسافت لرن آمده است که در ۲۳ اکتبر بهروزرسانی شد. هنگامی که کلود درون کوپایلت اجرا میشود، شرایط قرارداد مایکروسافت، شامل شرایط محصول و توافقنامه پردازش دادهها، بر استفاده از آن حاکم است؛ البته یک محدودیت مهم وجود دارد: مدلهای آنتروپیک از «محدوده داده اتحادیه اروپا»ی مایکروسافت مستثنا هستند؛ تعهدی که بر اساس آن، دادههای مشتریان اروپایی در داخل اتحادیه پردازش میشود. از ۳ آوریل ۲۰۲۶ نیز مدیران سامانه در اروپا به تنظیمی دسترسی دارند که به آنها اجازه میدهد آنتروپیک را بهعنوان مدل پیشفرض کوپایلت در برنامههای مایکروسافت ۳۶۵ انتخاب کنند. جزئیات این قابلیت در گزارش ما درباره نسخه جدید مایکروسافت ۳۶۵ کوپایلت با کلود اپوس ۴.۸ آمده است.
رگرینگزکانسلیت اعلام نکرده است که آیا مدلهای کلود در کوپایلت مورد استفاده این نهاد فعال هستند یا خیر. در هر صورت، تناقض ظاهری پابرجاست: همان کلودی که دسترسی مستقیم به آن از طریق وبسایت آنتروپیک مسدود میشود، ممکن است از مسیر مایکروسافت و تحت قراردادی متفاوت دوباره در دسترس قرار گیرد. این وضعیت تأیید میکند که مسئله اصلی دولت سوئد بیش از آنکه خود مدل هوش مصنوعی باشد، به توافقنامههای مربوط به دادهها ارتباط دارد.
مایکروسافت در داخل شرکت خود نیز رویکرد مشابهی دارد. این شرکت مستقر در ردموند در ماه ژوئن مدل کلود فِیبل ۵ را از دسترس کارکنان خود خارج کرد، زیرا استفاده از آن مستلزم نگهداری دادهها توسط آنتروپیک بود؛ اقدامی که خارج از ضمانتهای قرارداد مایکروسافت قرار میگرفت. طبق مستندات این شرکت، مدلهایی که چنین الزامات نگهداری دادهای دارند، در همه مناطق و برای همه مشتریان بهطور پیشفرض غیرفعال میمانند.
این تصمیم برای ادارات دولتی خارج از سوئد چه معنایی دارد؟
در اتحادیه اروپا ممنوعیت یکپارچهای برای استفاده کارکنان دولت از چتجیپیتی یا کلود وجود ندارد. بااینحال، یکی از مقررات این اتحادیه میتواند به نتیجهای مشابه تصمیم سوئد منجر شود. ماده ۲۸ مقررات عمومی حفاظت از دادهها (GDPR) الزام میکند هرگاه ارائهدهندهای از طرف یک سازمان دادههای شخصی را پردازش میکند، قرارداد مکتوبی میان آنها وجود داشته باشد. استفاده از چتبات با حساب شخصی، چنین قراردادی را در اختیار سازمان قرار نمیدهد.
در کنار این الزام، قانون هوش مصنوعی اتحادیه اروپا نیز قرار دارد که از استفادهکنندگان حرفهای سامانههای هوش مصنوعی میخواهد بدانند چه ابزارهایی به کار میگیرند و این ابزارها چه خطرهایی دارند. رعایت این الزام دشوار خواهد بود اگر هر کارمند دولتی مستقلاً تصمیم بگیرد کدام چتبات را در مرورگر رایانه خود باز کند.
منطق تصمیم استکهلم، در نهایت، برای هر نهاد دولتی قابل تعمیم است: باید از ابزار هوش مصنوعیای استفاده کرد که تحت قرارداد خریداری شده و نحوه مدیریت و نظارت بر آن مشخص است. تفاوت کشورها در نحوه اجرای این اصل است. دولت سوئد از تعیین یک اصل کلی فراتر رفته و با مشخص کردن تاریخ دقیق، آن را به مسدودسازی در سطح شبکه تبدیل کرده است. در بسیاری از کشورها، انتخاب چتباتهایی که از رایانههای اداری قابل دسترسیاند، همچنان به سیاستهای فناوری اطلاعات هر نهاد بستگی دارد. با آغاز استفاده از عاملهای هوش مصنوعی برای آمادهسازی پروندهها و اسناد، این انتخاب دیگر موضوعی جزئی و صرفاً مربوط به واحد فناوری اطلاعات نیست.
پرسشهای متداول
۱. آیا این محدودیت شامل تلفنهای شخصی کارکنان نیز میشود؟
محدودیتی که اکو گزارش کرده است، رایانههای کاری رگرینگزکانسلیت را در بر میگیرد. در گزارش، اشارهای به تلفنهای شخصی نشده است. مسدودسازی در سطح شبکه معمولاً روی دستگاهها و اتصالهای اداری اعمال میشود؛ بنابراین، در مورد سایر دستگاهها، اصل مهم این است که کارکنان برای امور کاری فقط از سرویسهای تأییدشده استفاده کنند.
۲. آیا اوپنایآی و آنتروپیک به این تصمیم واکنش نشان دادهاند؟
تا ۲۴ اکتبر ۲۰۲۶، نه اوپنایآی و نه آنتروپیک موضعگیری عمومیای درباره این تصمیم نکردهاند. رگرینگزکانسلیت نیز جز توضیح داخلی وِتِرکرانتس اطلاعات بیشتری ارائه نکرده است. دفتر مطبوعاتی این نهاد همچنین از توضیح درباره نحوه تقویت امنیت کوپایلت خودداری کرده است.
۳. آیا استفاده از چتجیپیتی و کلود در سراسر سوئد ممنوع شده است؟
خیر. این محدودیت فقط رایانههای کاری دفاتر دولت و برخی نهادهای دولتی را شامل میشود. شهروندان و شرکتهای سوئدی همچنان میتوانند از هر دو سرویس استفاده کنند. محدودیت دیپسیک نیز که از قبل اجرا شده، به رگرینگزکانسلیت مربوط است و ممنوعیتی سراسری در سطح کشور نیست.
۴. آیا شرکتها نیز میتوانند چنین محدودیتی برای کارکنان خود اعمال کنند؟
بله. شرکتها میتوانند دسترسی به چتباتهای تأییدنشده را در شبکه و رایانههای متعلق به خود مسدود کنند. البته این اقدام زمانی مؤثر است که یک جایگزین دارای قرارداد مشخص در دسترس باشد و مقررات مربوط به استفاده از ابزارها نیز در قالب سیاستی مکتوب به کارکنان ابلاغ شود. اگر جایگزینی وجود نداشته باشد، کارکنان ممکن است کار خود را با تلفنهای شخصی ادامه دهند. در این صورت، خطر همچنان پابرجا میماند و فقط تشخیص آن دشوارتر میشود.
۵. درباره سکوی داخلیای که همچنان دسترسی به چتجیپیتی و کلود را فراهم میکند، چه میدانیم؟
دفتر مطبوعاتی وجود این سکو را تأیید کرده و گفته است برخی کارکنان میتوانند از آن استفاده کنند، اما مشخص نکرده است چه کسانی مشمول این امکان هستند. این سکو، سامانه دستیار هوش مصنوعیای است که رگرینگزکانسلیت خود ساخته است. مزیت آن نسبت به وبسایت عمومی این است که سازمان میتواند تعیین کند کدام مدلها به سامانه متصل شوند و چه شرایطی برای پردازش دادهها اعمال شود.
جمعبندی
اقدام استکهلم بیش از آنکه ریشه در مواضع ایدئولوژیک داشته باشد، به شیوه مدیریت دادهها مربوط است. دولت سوئد تصمیم گرفته است کدام ابزارهای هوش مصنوعی اجازه ورود به محیط کاری را داشته باشند: ابزارهایی که قرارداد امضاشده و قواعد مکتوب مشخصی برای مدیریت دادهها دارند. هرچه چتباتها بیشتر به ابزارهای روزمره کار تبدیل شوند، اهمیت قراردادهای پشت این رابطهای گفتوگو نیز بیشتر میشود. صبح دوشنبه، دسترسی به وبسایتهای chatgpt.com و claude.ai از رایانههای کاری وزارتخانههای سوئد قطع خواهد شد؛ اما کوپایلت همچنان کار خواهد کرد.