
سوئد از ۲۶ اکتبر دسترسی به چتجیپیتی و کلود را در رایانههای دولتی مسدود کرد
تصمیم سوئد در شرایطی توجهها را به خود جلب کرده است که استفاده از هوش مصنوعی در سازمانهای دولتی و شرکتها رو به افزایش است. دولت این کشور بهجای آنکه به کارکنان اجازه دهد آزادانه ابزارهای محبوب هوش مصنوعی را انتخاب کنند، به سمت الگویی مبتنی بر استفاده کنترلشده حرکت کرده است؛ رویکردی که هدف آن کاهش خطر افشای اطلاعات حساس و تضمین پاسخگویی در قبال محتوای تولیدشده با هوش مصنوعی است.
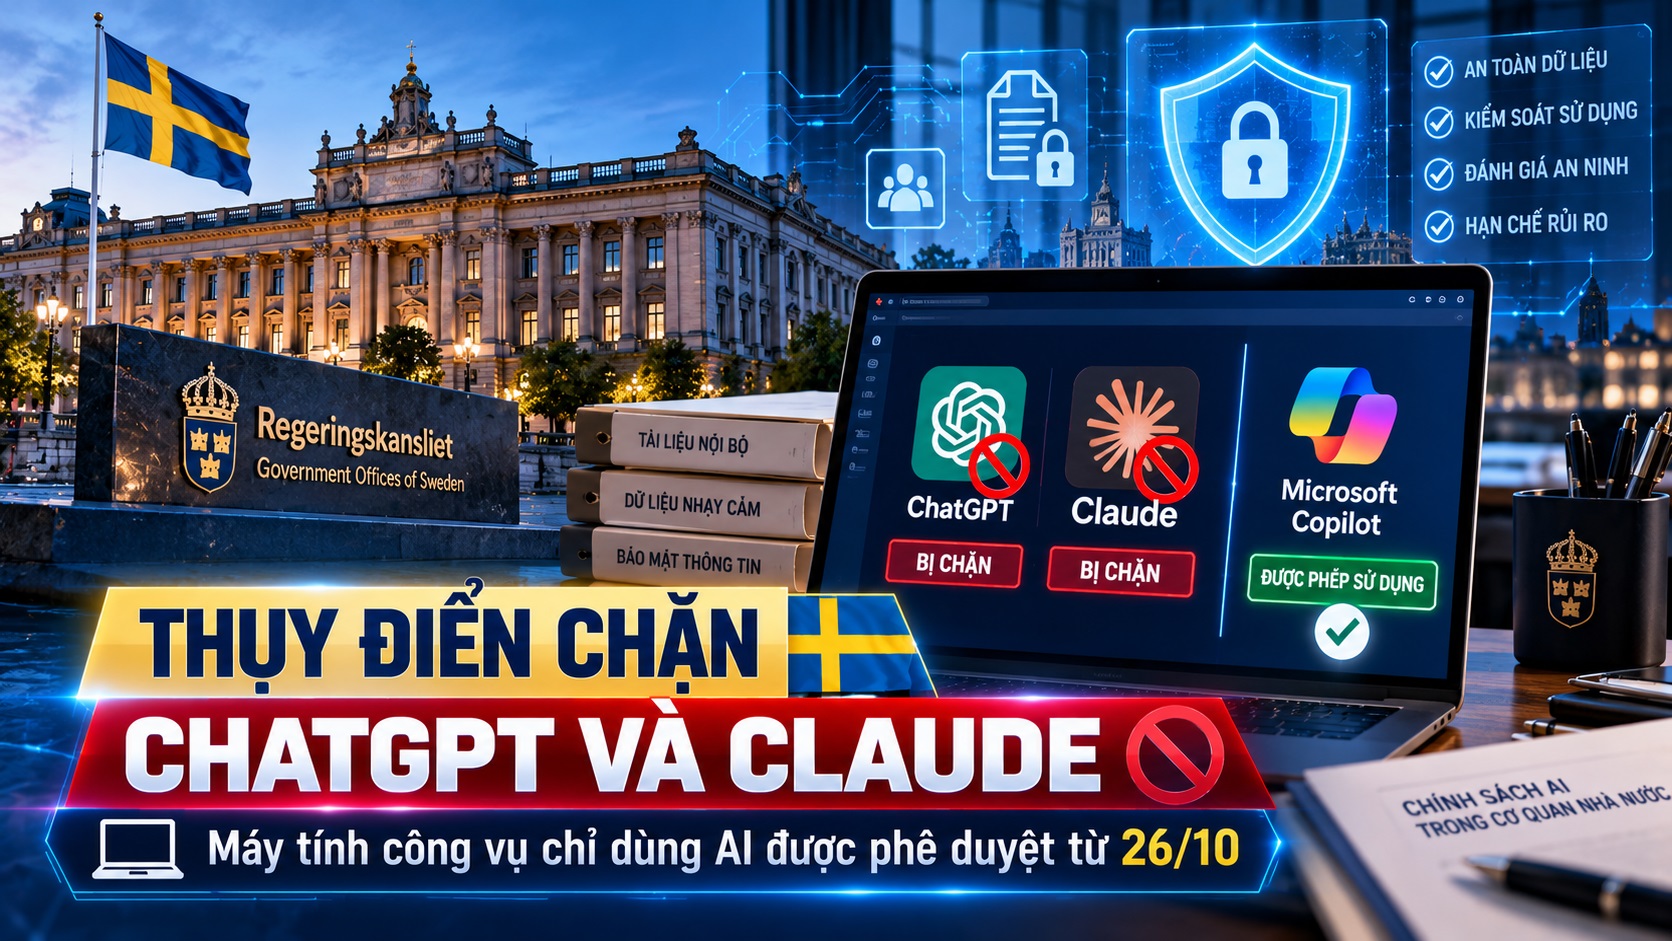
بر اساس اطلاعات منتشرشده در ۲۶ اکتبر ۲۰۲۶، دفتر دولت سوئد (Regeringskansliet) رسماً اقداماتی را برای مسدود کردن دسترسی مستقیم به چتجیپیتی، محصول شرکت OpenAI، و کلود، محصول شرکت Anthropic، در رایانههای رسمی اجرا کرد. به کارکنان دستور داده شد از مایکروسافت کوپایلوت استفاده کنند؛ ابزاری که مطابق الزامات این نهاد، از نظر امنیتی ارزیابی شده و تدابیر حفاظتی آن تقویت شده است.
چرا سوئد دسترسی به چتجیپیتی و کلود را مسدود کرد؟
تصمیم دولت سوئد از نگرانیهای مربوط به امنیت اطلاعات ناشی میشود؛ نگرانیهایی که زمانی پدید میآیند که کارمندان دولت بدون توافق رسمی درباره مدیریت و پردازش دادهها از خدمات هوش مصنوعی خارجی استفاده میکنند.
میکائل وترکرانتس، مسئول حوزه دیجیتالیسازی در دفتر دولت سوئد، گفت استفاده از خدمات هوش مصنوعی فاقد ضوابط مشخص میتواند پیامدهایی برای امنیت اطلاعات نهادهای دولتی داشته باشد.
یکی از نگرانیهای اصلی، نحوه وارد کردن دادهها به ابزارهای هوش مصنوعی از سوی کارمندان برای انجام وظایف روزمره است.
برای مثال، کارمندی که میخواهد گزارشی را خلاصه کند، سندی را تحلیل کند یا متنی بنویسد، ممکن است تمام محتوای موردنظر را کپی کرده و برای یک چتبات بفرستد. این کار که در ظاهر ساده به نظر میرسد، میتواند باعث انتقال دادهها به سامانه یک ارائهدهنده خدمات خارجی شود؛ سامانهای که مستقیماً تحت مدیریت سازمان مربوطه قرار ندارد.
اگر سند حاوی اطلاعات منتشرنشده، دادههای شخصی، برنامههای داخلی یا مطالب دارای محدودیت دسترسی باشد، خطر افشای اطلاعات از همان لحظه ارسال داده به وجود میآید؛ حتی اگر کاربر قصد افشای آن را نداشته باشد.
خطرها تنها به احتمال سوءاستفاده از دادهها محدود نمیشوند، بلکه مدتزمان نگهداری اطلاعات، محل پردازش، سطح دسترسی، سیاستهای حفاظت از دادهها و تعهدات قانونی ارائهدهنده خدمات را نیز دربرمیگیرند.
در بسیاری از کشورها، ارائهدهندگان خدمات فناوری ممکن است در مواردی که قانون اجازه میدهد، ملزم به ارائه اطلاعات به مراجع ذیصلاح شوند. بنابراین، سازمانهایی که با دادههای حساس سروکار دارند، باید پیش از اجازه دادن به کارکنان برای استفاده از پلتفرمهای خارجی، شرایط قراردادی و سازوکارهای کنترلی را بهروشنی مشخص کنند.
بر اساس اطلاعات منتشرشده از سوئد، چندین نهاد دولتی مواردی از استفاده نامناسب از هوش مصنوعی را شناسایی کردهاند؛ از جمله وارد کردن اطلاعات حساس به خدمات عمومی و استفاده از پاسخهای تولیدشده با هوش مصنوعی بدون اطمینان از صحت آنها.
این موارد نشان میدهد که خطرها از دو جهت وجود دارند: ممکن است از دادههای ورودی بهدرستی محافظت نشود و اطلاعات خروجی نیز نادرست باشد، اما همچنان در امور رسمی مورد استفاده قرار گیرد.
دولت سوئد بهجای ممنوع کردن کامل هوش مصنوعی، تصمیم گرفته است ابزارهایی را که مستقیماً در محیط کاری بخش دولتی قابل استفادهاند، محدود کند.
مایکروسافت کوپایلوت پس از آن تأیید شد که این نهاد شرایط امنیتی را دوباره ارزیابی و تنظیمات حفاظتی را اصلاح کرد. بااینحال، تأیید یک ابزار به این معنا نیست که میتوان هر نوع دادهای را بدون طبقهبندی و کنترل وارد آن کرد.
نکته مهم این است که برخی کارکنان همچنان میتوانند از طریق یک پلتفرم داخلی هوش مصنوعی که دفتر دولت سوئد توسعه داده است، به چتجیپیتی یا کلود دسترسی داشته باشند. این روش به سازمان اجازه میدهد عملیات را بهصورت متمرکز مدیریت کند و سازوکارهای کنترلی خود را به کار بگیرد.
بنابراین، اقدامات اجراشده به معنای ممنوعیت سراسری چتجیپیتی و کلود در سوئد نیست و نشان نمیدهد که این دو محصول در همه شرایط ناامن تلقی میشوند.
تغییر اصلی به شیوه حکمرانی و مدیریت استفاده از هوش مصنوعی مربوط است: کارمندان دولت اجازه ندارند در محیط کار، مستقلاً از خدمات هوش مصنوعیای استفاده کنند که نهاد مربوطه آنها را ارزیابی، تأیید و تحت کنترل قرار نداده است.
دولت سوئد پیشتر نیز استفاده از دیپسیک را محدود کرده بود. اقدامات مشابهی در اداره مالیات و چند نهاد دولتی دیگر این کشور مشاهده شده است و سایر واحدها نیز در حال بررسی سیاستهای مناسب هستند.
خطرهای بارگذاری اسناد داخلی در ابزارهای هوش مصنوعی از سوی کارمندان دولت و شرکتها
تجربه سوئد بازتابدهنده مشکلی است که با سرعت گرفتن توسعه ابزارهای هوش مصنوعی، در بسیاری از سازمانها پدیدار شده است؛ ابزارها سریعتر از آنکه فرایندهای داخلی مدیریت و نظارت بر آنها شکل بگیرند، گسترش یافتهاند.
در مدت کوتاهی، پلتفرمهایی مانند چتجیپیتی، کلود و کوپایلوت به ابزارهایی متداول برای کمک به نگارش گزارش، پردازش صفحات گسترده، ترجمه، خلاصهسازی اسناد، برنامهنویسی و تحلیل داده تبدیل شدهاند.
هوش مصنوعی میتواند کارهایی را که پیشتر ساعتها زمان میبردند، در مدت بسیار کوتاهتری انجام دهد. اما همین سهولت استفاده باعث میشود کاربران مرز میان دادههای قابل اشتراکگذاری و اطلاعاتی را که باید محافظت شوند، آسانتر نادیده بگیرند.
برای مثال، یک کارمند دولت ممکن است برای خلاصهسازی اسناد حقوقی منتشرشده از هوش مصنوعی کمک بگیرد. خطر این کار با خطر ارسال پروندههای کاری کامل، اطلاعات هویتی شهروندان یا اسنادی که هنوز مجوز انتشار نگرفتهاند به یک سرویس هوش مصنوعی عمومی یکسان نیست.
به همین ترتیب، یکی از کارکنان یک شرکت ممکن است از هوش مصنوعی بخواهد گزارشهای مالی منتشرشده را تحلیل کند؛ اما اگر دادههای ورودی شامل فهرست محرمانه مشتریان، قراردادهای تجاری یا راهبردهای سرمایهگذاری باشد، استفاده از این ابزار باید با دقت کنترل شود.
نکته اصلی صرفاً نام ابزار نیست، بلکه نوع دادهای است که ارسال میشود، شیوه پردازش آن در پلتفرم و میزان توانایی کاربر برای نظارت بر این فرایند اهمیت دارد.
راهکارهای هوش مصنوعی ویژه کسبوکارها معمولاً در مقایسه با نسخههای شخصی، سازوکارهای کنترلی متفاوتی دارند؛ از جمله مدیریت متمرکز حسابها، کنترل دسترسی، نظارت بر سابقه استفاده و شرایط مشخص برای پردازش دادهها.
بااینحال، سطح واقعی حفاظت به محصول مشخص، بسته خدماتی، قرارداد و نحوه پیکربندی و استقرار آن بستگی دارد. نمیتوان فرض کرد که هر پلتفرمی که در محیط سازمانی استفاده میشود، برای پردازش دادهها در همه سطوح محرمانگی مناسب است.
افزون بر خطر نشت دادهها، هوش مصنوعی ممکن است محتوای نادرست یا فاقد پشتوانه تولید کند.
یک سامانه ممکن است مطالب را روان بیان کند، دادهها و استدلالهایی ظاهراً منطقی ارائه دهد، اما همچنان در بازگویی محتوای متن، درک زمینه رویدادها یا بیان مقررات حقوقی دچار اشتباه شود.
اگر کارکنان پاسخهای تولیدشده را بدون بررسی و تطبیق با منابع معتبر، عیناً در گزارشها کپی کنند، خطاها ممکن است به اسناد رسمی نیز راه پیدا کنند.
این خطر زمانی بیشتر میشود که از هوش مصنوعی برای کمک به امور مرتبط با حقوق شهروندان، بررسی درخواستها، توضیح سیاستها یا پردازش اطلاعات حساس استفاده شود.
ازاینرو، نظارت بر هوش مصنوعی باید ورودی دادهها، فرایند پردازش و اطلاعات خروجی را دربرگیرد. مسدود کردن برخی وبسایتها یا برنامهها تنها بخشی از راهحل است و نمیتواند جایگزین فرایندهای مدیریت داده و پاسخگویی کاربران شود.
نهادهای دولتی و رسانههای ویتنام از تجربه سوئد چه درسهایی میتوانند بگیرند؟
در ویتنام، استفاده از هوش مصنوعی در نهادهای دولتی، شرکتها و تحریریههای خبری بهسرعت در حال گسترش است؛ از کمک به انجام امور اداری گرفته تا تولید، انتشار و تحلیل محتوا.
همزمان با فرصتهای ناشی از افزایش بهرهوری، ضرورت حفاظت از دادهها نیز در نظام حقوقی این کشور بیش از پیش مورد توجه قرار گرفته است.
قانون حفاظت از دادههای شخصی شماره 91/2025/QH15 که از اول ژانویه ۲۰۲۶ لازمالاجرا شده است، مسئولیتهای کنترلکنندگان و پردازشکنندگان دادههای شخصی و نیز سازمانها و افراد مرتبط را مشخص میکند.
قانون شماره 117/2025/QH15 درباره حفاظت از اسرار دولتی و قانون شماره 134/2025/QH15 درباره هوش مصنوعی که هر دو از اول مارس ۲۰۲۶ لازمالاجرا شدهاند، مبنای حقوقی بیشتری برای حفاظت از اطلاعات و توسعه و استفاده ایمن و مسئولانه از هوش مصنوعی فراهم میکنند.
قانون هوش مصنوعی بهطور مشخص اصول مدیریت مبتنی بر ریسک را تعیین میکند، بر حفظ کنترل انسانی تأکید دارد و جمعآوری، پردازش یا استفاده از دادهها برای اهداف هوش مصنوعی را در صورتی که ناقض مقررات حفاظت از دادهها یا سایر حوزههای حقوقی مرتبط باشد، ممنوع میسازد.
این مقررات به معنای ممنوعیت عمومی چتجیپیتی، کلود یا سایر پلتفرمهای خارجی هوش مصنوعی در نهادهای دولتی ویتنام نیستند، اما الزامات روشنی درباره مسئولیت واحدهای مجری در زمان بهکارگیری این فناوری تعیین میکنند.
نهادها و سازمانهای ویتنامی میتوانند با استفاده از تجربه سوئد، مقررات داخلی استفاده از هوش مصنوعی را تدوین کنند و پیش از انتخاب ابزار، دادهها را بر اساس سطح حساسیت طبقهبندی کنند.
برای اطلاعاتی که بهصورت عمومی در دسترس هستند، کارکنان میتوانند در چارچوب ضوابط مجاز از هوش مصنوعی برای جستوجو، خلاصهسازی یا ویرایش کمک بگیرند. اما استفاده از اسناد داخلی، دادههای شخصی یا اطلاعاتی که به محرمانگی بالایی نیاز دارند، مستلزم ارزیابی واحد امنیت اطلاعات و رعایت رویههای مناسب است.
اسنادی که بهعنوان اسرار دولتی طبقهبندی شدهاند، باید مطابق مقررات حفاظت از اسرار دولتی مدیریت و استفاده شوند و بدون مجوز نباید به خدمات هوش مصنوعی خارجی انتقال یابند.
رعایت این الزامات برای سازمانهای خبری اهمیت ویژهای دارد، زیرا دادههای موجود در تحریریهها ویژگیهای خاص خود را دارند.
خبرنگاران و دبیران در جریان کار ممکن است به اطلاعات شخصی افراد، شماره تلفن منابع خبری، اسناد مربوط به راستیآزمایی، پیشنویس تحقیقات منتشرنشده یا دادههایی که مخاطبان در اختیار رسانه قرار دادهاند، دسترسی داشته باشند.
اگر تحریریهها همه این اطلاعات را برای خلاصهسازی، بازنویسی یا تحلیل در اختیار یک چتبات قرار دهند، ممکن است امنیت منابع خبری و حریم خصوصی افراد را به خطر بیندازند؛ حتی اگر هدف اولیه صرفاً کمک به انجام امور روزمره باشد.
بنابراین، سیاست استفاده از هوش مصنوعی در تحریریه باید بهروشنی مشخص کند که چه دادههایی را میتوان در ابزارهای عمومی به کار برد و کدام اطلاعات باید در محیطی پردازش شوند که استفاده از آن تأیید شده است.
برای مثال، دبیران میتوانند از هوش مصنوعی بخواهند بر اساس محتوای منتشرشده، عنوانهای مناسب برای بهینهسازی موتورهای جستوجو پیشنهاد دهد، روندهای جستوجو را تحلیل کند یا ساختار توضیح یک سیاست عمومی را تنظیم کند. در مقابل، انتقال پروندههای کامل تحقیقات، اطلاعات منابع خبری یا دادههای مخاطبان به خدمات خارجی باید با توجه به میزان حساسیت اطلاعات و مقررات قانونی کنترل شود.
در تحلیل دادهها نیز تحریریهها باید میان گزارشهای تجمیعی درباره بازدید وبسایت، تعداد مطالب و نرخ رشد، از یک سو، و دادههای قابل شناسایی کاربران یا اطلاعات تجاری منتشرنشده، از سوی دیگر، تفاوت قائل شوند.
خلاصهای از نتایج فعالیتهای تأییدشده که برای اشتراکگذاری مجاز هستند، ممکن است برای تحلیل با هوش مصنوعی مناسب باشد. در مقابل، دادههای تفصیلی حاوی اطلاعات ورود به حسابها، مشخصات مخاطبان یا اطلاعات دارای محدودیت دسترسی باید حذف یا ناشناسسازی شوند یا در محیطی پردازش شوند که سازوکارهای حفاظتی متناسبی دارد.
افزون بر طبقهبندی دادهها، نهادهای دولتی و تحریریهها باید گروههای مجاز ابزارهای هوش مصنوعی، افراد دارای دسترسی، محدوده استفاده و مسئولیت بررسی صحت نتایج را نیز مشخص کنند.
اجرای این سیاستها باید با دستورالعملهای روشنی همراه باشد تا کارکنان بدانند چه زمانی میتوانند از هوش مصنوعی استفاده کنند، چه مواردی به دریافت مجوز نیاز دارد و در صورت ارسال اشتباه دادهها، کدام واحد را باید مطلع کنند.
بهویژه، مقررات نباید صرفاً بر ممنوعیتهای کلی و مبهم تکیه داشته باشند. اگر کارکنان واقعاً به استفاده از هوش مصنوعی نیاز داشته باشند اما ابزار مناسب در اختیارشان قرار نگیرد، ممکن است برای انجام کار به حسابهای شخصی یا خدمات خارجی روی بیاورند؛ وضعیتی که اثربخشی کنترلها را کاهش میدهد.
ازاینرو، راهکار عملی میتواند ترکیبی از یک پلتفرم هوش مصنوعی تأییدشده، ابزارهای داخلی برای نیازهای خاص و سازوکار ارزیابی امنیتی ارائهدهندگان جدید باشد.
در روزنامهنگاری، اولویت دادن به راستیآزمایی نیز ضروری است. هوش مصنوعی میتواند در ایدهپردازی، ترکیب دادهها، پردازش متن و پیشنهاد شیوههای ارائه محتوا کمک کند، اما نمیتواند جایگزین بررسی صحت اطلاعات، تطبیق گفتهها با منابع و تصمیمگیری درباره انتشار مطلب از سوی خبرنگاران و دبیران شود.
محتوای تولیدشده با هوش مصنوعی، بهویژه مطالب مرتبط با حقوق، سلامت، امور مالی و سایر موضوعاتی که تأثیر قابلتوجهی بر جامعه دارند، باید از نظر صحت، زمینه و احتمال برداشت نادرست بهدقت بررسی شود.
در نگاهی کلیتر، تصمیم سوئد نشان میدهد که پرسش اصلی سازمانها دیگر صرفاً این نیست که آیا باید از هوش مصنوعی استفاده کنند یا نه. مسئله مهمتر این است که کدام ابزارها را انتخاب کنند، تا چه اندازه اجازه استفاده از دادهها را بدهند و چه کسی در قبال نتایج مسئول باشد.
با ادغام هرچه بیشتر هوش مصنوعی در خدمات عمومی و تولید محتوا، سازمانهایی که سازوکارهایی شفاف، امن و کنترلشده برای استفاده از این فناوری ایجاد میکنند، آمادگی بیشتری خواهند داشت تا از مزایای آن بهره ببرند و در عین حال خطر افشای اطلاعات یا تصمیمگیری بر پایه محتوای نادرست را کاهش دهند.