
پژوهشگران با کمک کلود به سامانههای داخلی OpenAI نفوذ کردند؛ زنجیرهای از آسیبپذیریها در قالب برنامه باگبانتی
حوادث ایمنی هوش مصنوعی
نویسنده: مگنوس کورْوین
تاریخ انتشار: ۲۷ اکتبر ۲۰۲۶
در ۲۵ ژوئیه ۲۰۲۶، تیمی سهنفره از شرکت امنیتی هکترون ایآی (Hacktron AI) با استفاده از مدل کلود اوپوس ۵ شرکت OpenAI، دو نقص امنیتی را به یک زنجیره حمله تبدیل کرد و کنترل حسابهای چتجیپیتی و کدکس متعلق به کارکنان OpenAI را به دست گرفت. سپس با استفاده از یکی از این حسابها، یک درخواست تغییر کد (Pull Request) در مخزن داخلی کد منبع شرکت ثبت کرد. نقطه ورود نه صفحه ورود به حساب بود و نه کلید رابط برنامهنویسی؛ بلکه قابلیت بارگذاری تصویر در انجمن عمومی پشتیبانی OpenAI، به نشانی community.openai.com، بود که با نرمافزار متنباز دیسکورس (Discourse) اجرا میشود. نقص دوم در سامانه ورود یکپارچه خود OpenAI قرار داشت، نه در انجمن. هیچ کدی از مخزن داخلی خوانده نشد، هیچ تغییری در کد ادغام نشد، به دادههای مشتریان دسترسی پیدا نشد و در سوابق نیز خسارت واقعی ثبت نشده است. این ماجرا پژوهشی امنیتی بود که به شرکت گزارش شد، نه حملهای علیه آن. تاریخ ثبت این رخداد در آرشیو ۱۸ سپتامبر ۲۰۲۶ است؛ روزی که تککرانچ یافتهها را گزارش کرد. این پرونده در کنار دیگر رخدادهای مستندشده در آرشیو رخدادهای هوش مصنوعی اورکا قرار دارد؛ آرشیوی که هر پرونده آن منابع، درجه شدت، سطح اطمینان و وضعیت اختلافنظر مختص به خود را دارد.
دو ویژگی این پرونده آن را از یک ماجرای معمول باگبانتی فراتر میبرد. نخست، سرعت انجام کار است: هکترون میگوید کل مسیر، از بررسی اولیه انجمن تا دستیابی به دسترسی در مخزن داخلی، کمتر از ۷۲ ساعت طول کشید و مدلی که کار با آن آغاز شده بود، بهتنهایی از انجام این کار ناتوان بود. دوم، اختلافی است که اعداد و عنوانهای خبری پنهان میکنند: آسیبپذیری CVE-2026-32882 که در گزارشها نام برده میشود، بهعنوان یک آسیبپذیری «خواندن خارج از محدوده حافظه» ثبت شده است؛ نقصی که میتواند نرمافزار را از کار بیندازد یا اطلاعات حافظه را افشا کند، نه اینکه مستقیماً امکان اجرای کد فراهم کند. در مقابل، توصیهنامه امنیتی خود دیسکورس پیامد نهایی را اجرای کد از راه دور ارزیابی میکند. هر دو توصیف درستاند و تفاوت میان آنها همان جایی است که نقش هوش مصنوعی در این حمله اهمیت پیدا میکند.
هکترون چه چیزی را کشف کرد و این اتفاق چه زمانی افتاد؟
هکترون گزارش فنی خود با عنوان «هککردن OpenAI» را در ۱۳ سپتامبر ۲۰۲۶ در وبسایت شرکت منتشر کرد. به گزارش تککرانچ، والاستریت ژورنال شامگاه پنجشنبه ۱۷ سپتامبر این موضوع را پوشش داد و تککرانچ نیز روز جمعه ۱۸ سپتامبر گزارشی منتشر کرد. رویدادهای اصلی حدود هشت هفته پیشتر اتفاق افتاده بودند و جدول زمانی خود هکترون جزئیات آنها را مشخص میکند:
- ۲۳ ژوئیه ۲۰۲۶: تیم مسیر بارگذاری تصاویر HEIF در دیسکورس را از طریق ImageMagick تا کتابخانه libheif دنبال کرد و آسیبپذیری سرریز حافظه پشته را یافت.
- ۲۴ ژوئیه ۲۰۲۶: کلود اوپوس ۴.۸ توانست اکسپلویتی برای اجرای کد بسازد که در آن ASLR، سازوکار استاندارد تصادفیسازی نشانیهای حافظه، غیرفعال بود.
- ۲۵ ژوئیه ۲۰۲۶، ساعت ۰۶:۰۰ (به وقت UTC): تیم با استفاده از مدل جدیدتر، اجرای قابلاتکای کد بهصورت محلی را از طریق بارگذاری تصویر و با فعالبودن ASLR تأیید کرد.
- ۲۵ ژوئیه ۲۰۲۶، ساعت ۰۸:۰۰ تا ۱۰:۰۰ (به وقت UTC): تیم گزارش را از طریق برنامه باگبانتی OpenAI در پلتفرم باگکراود (Bugcrowd) ارسال کرد.
- ۲۵ ژوئیه ۲۰۲۶، ساعت ۱۰:۰۰ (به وقت UTC): اکسپلویت ابتدا روی نمونه ابری دیسکورس متعلق به خود تیم و سپس روی انجمن OpenAI با موفقیت اجرا شد.
- ۲۵ ژوئیه ۲۰۲۶، ساعت ۱۳:۳۰ تا ۱۵:۳۰ (به وقت UTC): تیم با حساب کدکس یکی از کارکنان OpenAI، یک درخواست تغییر بیخطر در مخزن یکپارچه کد داخلی شرکت ثبت کرد و سپس آزمایش را متوقف ساخت.
- ۲۵ ژوئیه ۲۰۲۶، ساعت ۲۲:۴۹:۴۵ (به وقت UTC): OpenAI تأیید کرد که مشکل برطرف شده است؛ این پاسخ حدود ۱۴ ساعت پس از ارسال گزارش اولیه داده شد.
- ۲۸ ژوئیه ۲۰۲۶: دیسکورس توصیهنامه امنیتی GHSA-vhm9-85gw-x335 را همراه با راهنمای نصب وصله و بازسازی منتشر کرد.
- ۱ سپتامبر ۲۰۲۶: OpenAI مبلغ ۶۵۰۰ دلار پاداش پرداخت کرد و گزارش را مختومه اعلام کرد.
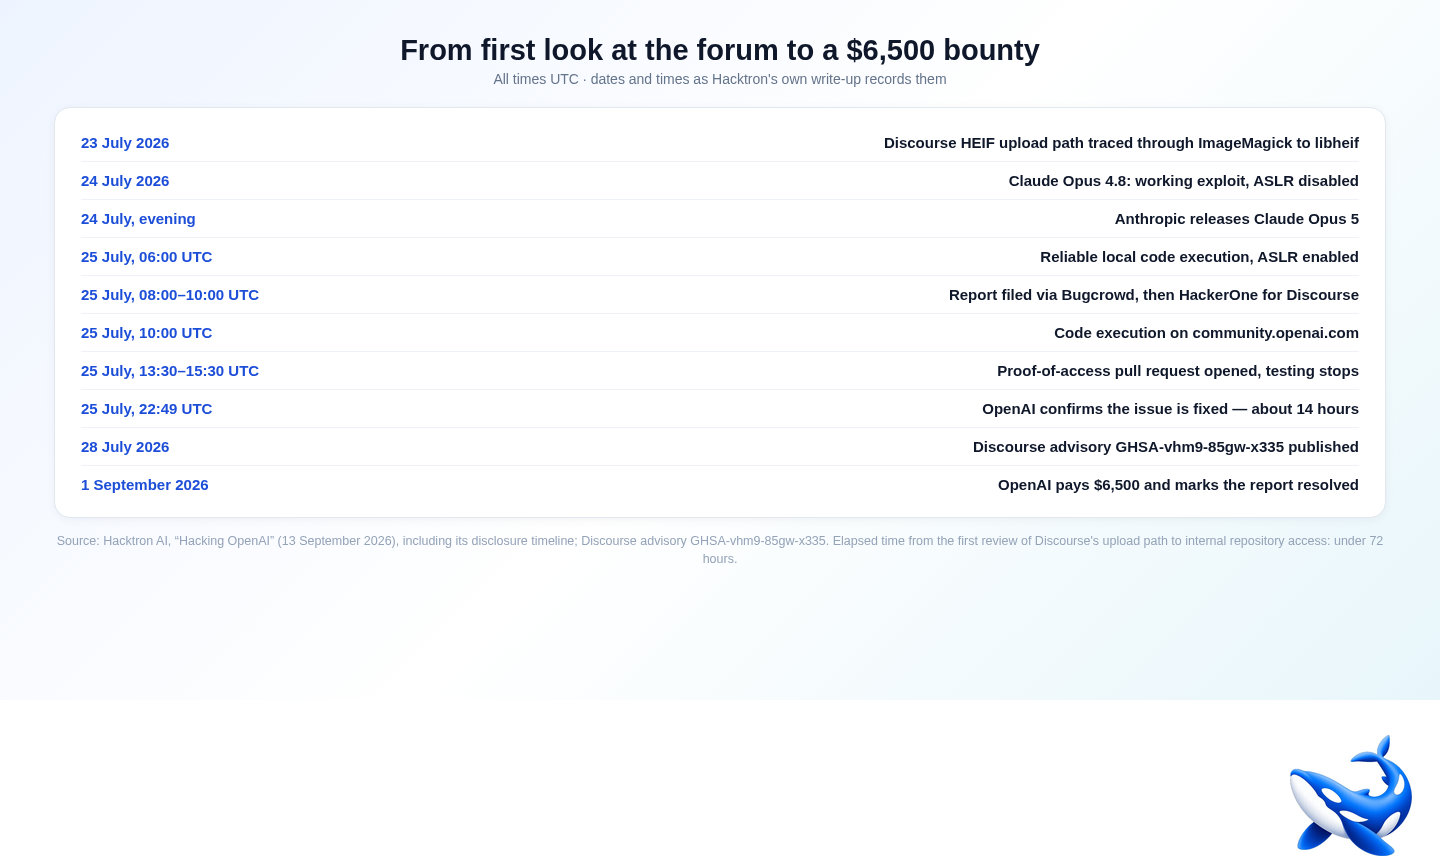
تاریخهای بالا از گزارش خود هکترون گرفته شدهاند و حاصل بازسازی مستقل نیستند. انتشار گزارش این شرکت در ۱۳ سپتامبر، گزارش والاستریت ژورنال در ۱۷ سپتامبر و گزارش تککرانچ در ۱۸ سپتامبر، رویدادهایی جداگانه و متأخرند: پژوهش در ژوئیه انجام شد و گزارش مکتوب آن در میانه سپتامبر منتشر شد.
چگونه بارگذاری یک تصویر به نفوذ در سرور منجر شد؟
زنجیره حمله با قابلیتی کاملاً معمول آغاز شد. دیسکورس معمولاً تصاویر بارگذاریشده را با کتابخانهای به نام FastImage بررسی میکند، اما این کتابخانه از HEIF، قالبی که دستگاههای اپل برای نگهداری عکس به کار میبرند، پشتیبانی نمیکند. بنابراین فایلهای این قالب برای تبدیل به ابزار خط فرمان ImageMagick فرستاده میشدند و ImageMagick نیز رمزگشایی آنها را به libheif واگذار میکرد. در نتیجه، یک تجزیهگر فایل مستقیماً در معرض فایلهایی قرار میگرفت که مهاجم میتوانست محتوای آنها را کنترل کند؛ الگویی که در کمیک معروف xkcd درباره وابستگیهای نرمافزاری به آن اشاره شده و هکترون نیز در منابع خود به آن استناد کرده است.
هکترون دریافت که بسته libheif نصبشده در تصویر داکر دیسکورس، اصلاحات امنیتی لازم را نداشت. تصویر دیسکورس بر پایه دبیان ۱۲ ساخته شده بود و libheif نسخه ۱.۱۹.۷ را نصب میکرد؛ در آن زمان، دبیان ۱۳ نیز هنوز نسخه ۱.۱۹.۸ را ارائه میداد. خود نقص در تابع HeifPixelImage::overlay() قرار دارد؛ تابعی که تصویر رویی را با تصویر پایه ترکیب میکند. بر اساس توصیهنامه رسمی libheif، اگر تصویر لایهای در عمق بیت کانال آلفا با کانالهای رنگی تفاوت داشته باشد، این تابع برای دسترسی به صفحه آلفا از گام حافظهای کانال رنگی استفاده میکند، نه گام مخصوص صفحه آلفا. در نمونهای با تصویر ۱۰۰ در ۵۰ پیکسل، رنگ ۱۰ بیتی و آلفای ۸ بیتی، محاسبات توصیهنامه نشان میدهد که کد ۳۱۲۳ بایت فراتر از انتهای یک بافر ۷۱۶۸ بایتی را میخواند.
این نقص میتواند اطلاعاتی از حافظه پشته افشا کند؛ اطلاعاتی که برای دور زدن تصادفیسازی نشانی حافظه مفید است، اما بهتنهایی امکان اجرای فرمان یا ایجاد یک پوسته سیستمی را فراهم نمیکند. تبدیل این نشت اطلاعات به اجرای کد همان مرحلهای بود که به کمک مدل هوش مصنوعی انجام شد و در شرح خود CVE توضیح داده نشده است. سپس زنجیره از مرز اعتماد دیگری عبور کرد که بهگفته هکترون، اصل ماجرا در آن نهفته است: انجمن OpenAI امکان «ورود با حساب OpenAI» را از طریق auth.openai.com فراهم میکند؛ همان سامانه ورود یکپارچهای که کارکنان شرکت در سرویسهای دیگر نیز از آن استفاده میکنند. کنترل سرور انجمن به پژوهشگران اجازه داد حسابهای چتجیپیتی و کدکس اعضای انجمن را که کارمند OpenAI بودند، بدون نیاز به هیچ تعاملی از سوی قربانیان تصاحب کنند. به تعبیر هکترون، «آسیبپذیریای که امکان گسترش دسترسی را فراهم میکند، مختص دیسکورس نیست» و هر سرویس داخلی یا شخص ثالث OpenAI که از همان سامانه ورود استفاده میکرد، میتوانست دسترسی مشابهی در اختیار مهاجم قرار دهد.
چه چیزهایی اثبات شدهاند و چه مواردی بر استنباط تکیه دارند؟
در آرشیو، درجه اطمینان این پرونده A، وضعیت اختلافنظر آن «بدون اختلاف»، شدت آن «بالا» و میزان خسارت واقعی آن «بدون خسارت ثبتشده» درج شده است. این مشخصات با سوابق موجود سازگارند. بااینحال، گزارشها بر روایت یک تیم پژوهشی تکیه دارند و منابع دیگر آن را تأیید کردهاند، اما بازسازی مستقلی از تمام مراحل انجام ندادهاند. بنابراین باید میان اطلاعات مستند و ادعاهایی که هنوز بهطور مستقل تأیید نشدهاند، تمایز قائل شد.
موارد تأییدشده در اسناد اولیه: آسیبپذیری CVE-2026-32882 وجود دارد، در ۱۹ مه ۲۰۲۶ منتشر شده، نسخههای ۱.۲۱.۲ و قدیمیتر libheif را تحت تأثیر قرار میدهد و در نسخه ۱.۲۲.۰ این کتابخانه برطرف شده است. رکورد MITRE امتیاز ۷.۱ را برای آن ثبت کرده است؛ بردار حمله شبکهای، پیچیدگی حمله پایین، نیاز به سطح دسترسی اولیه صفر و نیاز به تعامل کاربر است. پیامدهای ثبتشده شامل تأثیر کم بر محرمانگی و تأثیر زیاد بر دسترسپذیری است؛ یعنی از کار افتادن نرمافزار یا افشای حافظه. توصیهنامه دیسکورس با شناسه GHSA-vhm9-85gw-x335 که در ۲۸ ژوئیه ۲۰۲۶ منتشر شده و پژوهشگران hacktronai-research را بهعنوان گزارشدهنده معرفی میکند، همین CVE را پوشش میدهد، اما پیامد نهایی را با امتیاز ۸.۸ در سطح بالا ارزیابی میکند. در این ارزیابی، سطح دسترسی پایین لازم است، تعامل کاربر لازم نیست و هر سه مؤلفه محرمانگی، یکپارچگی و دسترسپذیری بهشدت تحت تأثیر قرار میگیرند. نسخههای اصلاحشده دیسکورس عبارتاند از 2026.7.0، 2026.6.1، 2026.5.2 و 2026.1.6. توصیهنامه همچنین اعلام میکند که جدیدترین تصویر داکر شامل نسخه اصلاحشده libheif است.
موارد تأییدشده از سوی دو رسانه مستقل: این موارد که پژوهشگران برای کشف و عملیاتیکردن زنجیره از کلود استفاده کردند، نفوذ به انجمن به دسترسی به حساب کارکنان منجر شد، OpenAI ظرف حدود ۱۴ ساعت مشکل را رفع کرد و ۶۵۰۰ دلار پاداش پرداخت، مدرک دسترسی تنها یک درخواست تغییر کد بود و OpenAI آزمایش خود انجمن را خارج از محدوده برنامه باگبانتی میدانست، همگی در گزارشهای هکر نیوز و تککرانچ آمدهاند؛ هر دو رسانه مستقیماً به گزارش هکترون استناد کردهاند.
ادعاهای هکترون که مستقلاً تأیید نشدهاند: اینکه اجرای کد روی انجمن دقیقاً به شیوه توصیفشده، با استفاده از چرخه خودکار عامل هوش مصنوعی و یک نمونه آزمایشی واسطهشده، انجام شده است، بر روایت هکترون تکیه دارد و شخص ثالثی آن را بازتولید نکرده است. هکر نیوز میگوید درباره چگونگی اجرای کد روی انجمن و دامنه دسترسی به حسابها از هکترون پرسش کرده، اما پاسخی دریافتشده را گزارش نکرده است. ادعای وجود همین دسته از آسیبپذیریها در اسلک، متا، گیتهاب انترپرایز و چارچوبهای وب نیز، به ارزیابی خود هکر نیوز، از پشتوانه یکسانی برخوردار نیست. یک نقص در Next.js در توصیهنامه ورسل تأیید شده و نگهداران libheif نیز وجود اکسپلویت عملی برای باگ مرتبط با متا را تأیید کردهاند؛ اما ادعای گستردهتر درباره امکان اجرای کد در برنامههای متعدد، مستقلاً تأیید نشده است. OpenAI نیز هیچ شرح فنیای از نقص سامانه ورود یکپارچه منتشر نکرده و یافته را از طریق رفع مشکل و پرداخت پاداش تأیید کرده است، نه با مستندسازی تصاحب حسابها.
مواردی که هنوز مشخص نشدهاند: معلوم نیست چند حساب کاربری کارکنان در دسترس بودهاند. هکر نیوز از «چندین» حساب و تککرانچ از «بیش از یک» حساب سخن گفتهاند، اما هکترون عددی اعلام نکرده است. همچنین مشخص نیست فرد دیگری از این آسیبپذیری استفاده کرده است یا نه. هکر نیوز میگوید نشانهای از بهرهبرداری در دنیای واقعی مشاهده نشده و تا میانه سپتامبر ۲۰۲۶ این CVE در فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری دولت آمریکا قرار نداشت؛ بااینحال، نبودن در این فهرست بهتنهایی چیزی را اثبات نمیکند. این موضوع نیز روشن نیست که آیا سازمانهایی که پیشتر وصله امنیتی را نصب کردهاند، باید برای یافتن نشانههای دسترسی قدیمیتر جستوجوی بیشتری انجام دهند؛ بهگفته هکر نیوز، منابع موجود در این باره سکوت کردهاند.
نقش مدلها چه بود و انسانها چه کردند؟
افزایش توانایی مدلها همان نکتهای است که هکترون بیش از همه بر آن تأکید میکند و توضیحاتش در گزارش خود شرکت آمده است، نه اینکه صرفاً از بیرون استنباط شده باشد. تیم ابتدا از کلود اوپوس ۴.۸، در نسخهای که برای پژوهشگران امنیت سایبری عرضه شده بود، برای بررسی بسته نصبشده libheif و ساخت اکسپلویتی با ASLR غیرفعال استفاده کرد. با فعالبودن ASLR، مدل در چندین نشست پیشرفتی نداشت. شرکت آنتروپیک شامگاه ۲۴ ژوئیه ۲۰۲۶ کلود اوپوس ۵ را منتشر کرد. در یک نشست تازه، مدل جدید ظرف حدود سه ساعت اکسپلویتی عملی برای اجرای کد روی یک رایانه مک محلی با معماری ARM64 ساخت و تا ساعت ۰۶:۰۰ صبح روز بعد، آن را برای پیکربندی x86-64 مورد استفاده دیسکورس نیز تطبیق داد.
کلود اوپوس ۵ در زمان عرضه، تدابیر حفاظتیای نیز داشت که از تولید کد اکسپلویت برای اهداف واقعی جلوگیری میکردند. هکترون میگوید این محدودیتها را با هدایت مدل به نمونه ابری دیسکورس متعلق به خود تیم دور زد؛ این نمونه از طریق میزبانی با نام rce.ee/ctf-forum واسطهگری میشد تا هدف شبیه محیط تمرین مسابقات فتح پرچم (CTF) به نظر برسد. تیم همچنین مدل را در یک چرخه خودکار مبتنی بر هدف اجرا کرد. بااینحال، هکترون صریحاً تأکید میکند که این کار هککردن بدون نظارت انسان نبود: این شرکت مینویسد «راهنمایی انسانهای ماهر همچنان اهمیت داشت»، هرچند توانایی یک تیم کوچک برای انجام کار بهشدت افزایش یافت. هکترون میگوید در کارزار گستردهتر HEIF Heist، در مواردی که از پیش درباره هدف اطلاعاتی نداشت، از GPT-5.6 سول شرکت OpenAI نیز استفاده کرده است.
هکترون میخواهد توجه خوانندگان را به هزینه و بهرهوری این روش جلب کند. این شرکت میگوید در کارزار گستردهتر خود، که در آن همین دسته از نقصها را در اسلک، متا، گیتهاب انترپرایز، روبی آن ریلز و چارچوبهای Next.js، Astro و Gatsby بررسی کرده، کار دوماهه سه پژوهشگر کمتر از ۳۰۰۰ دلار هزینه توکن داشته است. به گفته شرکت، تطبیق روش برای هر هدف تازه یک تا دو روز زمان میبرد. هکترون همچنین میگوید با وجود ارسال هزاران تصویر آزمایشی و از کار افتادن مکرر پردازشگرهای تصویر، بهجز شاپیفای از هیچ شرکتی اطلاع ندارد که این فعالیتها را شناسایی کرده باشد.
پس از این رخداد چه تغییراتی انجام شد؟
دیسکورس گزارش را روز شنبه دریافت کرد، روز یکشنبه پاسخ داد، تا دوشنبه وصلهای آماده کرد و در ۲۸ ژوئیه توصیهنامه امنیتی خود را منتشر ساخت. این شرکت برای افزایش لایههای دفاعی، محیط پردازش تصویر را نیز در فضای ایزوله اجرا کرد. در توصیهنامه هشدار داده شده است که برای مدیرانی که دیسکورس را روی زیرساخت خود میزبانی میکنند، بهروزرسانی رابط وب لزوماً کتابخانه زیربنایی را جایگزین نمیکند و بازسازی کامل از مسیر /var/discourse ضروری است. دبیان نیز در ۸ اوت ۲۰۲۶ بهروزرسانی امنیتی libheif را برای دبیان ۱۳ منتشر کرد که با شناسه DSA-6417-1 ثبت شده است. هکترون به نسخه ۱.۲۳.۴ libheif بهعنوان جدیدترین نسخه امنیتی در تاریخ ۱۴ سپتامبر ۲۰۲۶ اشاره میکند و یادآور میشود که بستههای توزیعهای لینوکس ممکن است اصلاحات امنیتی نسخههای جدیدتر را به نسخهای قدیمیتر منتقل کنند. بنابراین، بررسی توصیهنامه امنیتی همان بسته نیز ضروری است و نباید تنها به شماره نسخه بالادستی بسنده کرد.
در مورد OpenAI، مشکل حدود ۱۴ ساعت پس از ارسال گزارش در ۲۵ ژوئیه برطرف شد و پاداش در اول سپتامبر پرداخت شد. شرکت هنگام پرداخت، توضیحی درباره محدوده برنامه ارائه کرد: آزمایش روی انجمن community.openai.com که با دیسکورس میزبانی میشد، صراحتاً خارج از محدوده برنامه باگبانتی OpenAI بود و پاداش برای کشف نقص در سامانههای خود OpenAI پرداخت شد، نه برای اقداماتی که علیه دیسکورس انجام شده بود. این تمایز اهمیت دارد. مبلغ ۶۵۰۰ دلار پاداش کشف نقص سامانه ورود یکپارچه بود، نه کل زنجیره نفوذ به انجمن؛ کار روی انجمن که امکان شکلگیری این زنجیره را فراهم کرد، بهگفته خود OpenAI، خارج از محدوده برنامه قرار داشت.
چرا شناسه CVE با عنوان خبر همخوانی کامل ندارد؟
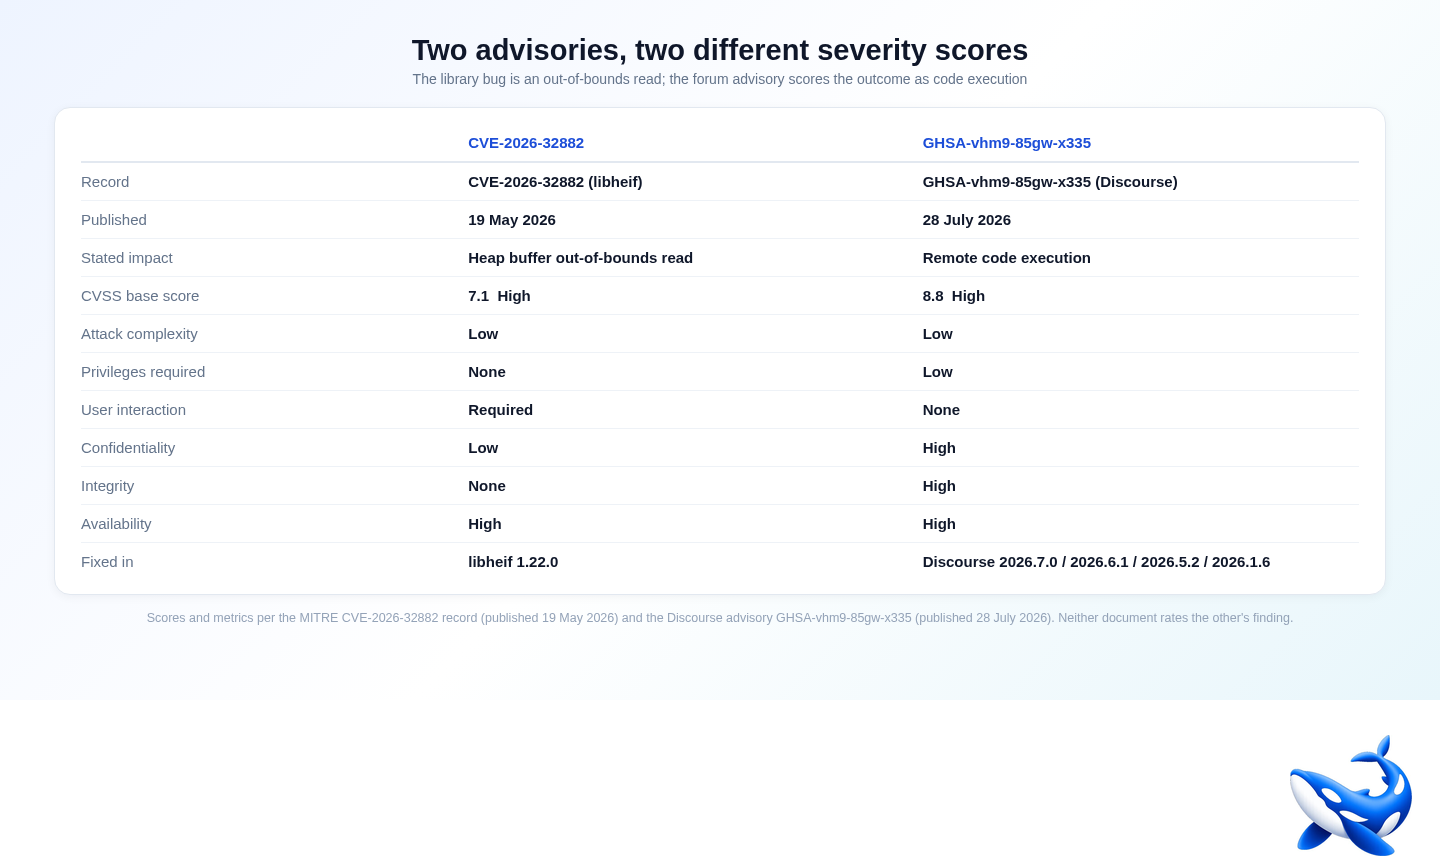
گزارشهای این پرونده معمولاً دو ارزیابی شدت متفاوت را در یک عنوان خلاصه میکنند. توصیهنامه libheif و رکورد CVE، نقص را خواندن خارج از محدوده حافظه توصیف میکنند که تأثیر آن بر محرمانگی پایین و بر دسترسپذیری بالا ارزیابی شده است؛ پیامد آن میتواند از کار افتادن نرمافزار یا افشای اطلاعات حافظه باشد. اما توصیهنامه دیسکورس نتیجه ترکیب این نقص با تلاش برای بهرهبرداری و یک آسیبپذیری دوم را ارزیابی میکند و برای آن امتیاز ۸.۸ با تأثیر شدید بر هر سه مؤلفه امنیتی ثبت میکند. هیچیک از این ارزیابیها اشتباه نیست؛ هر کدام به پرسشی متفاوت پاسخ میدهند. CVE میپرسد «نقص کتابخانه بهخودیخود چقدر خطرناک است؟» و توصیهنامه انجمن میپرسد «مشکل امنیتی دیسکورس در شرایط بهرهبرداری چقدر خطرناک است؟»
پیامد عملی این تفاوت آن است که کسی که فهرست CVEها را برای یافتن یک آسیبپذیری بحرانی اجرای کد از راه دور در libheif بررسی میکند، ممکن است این مورد را پیدا نکند و بهدرستی یا نادرستی نتیجه بگیرد که سیستمش در معرض خطر نیست. توصیه هکترون درست برعکس است: هر سرویسی که تصاویر HEIC، HEIF یا AVIF ارائهشده از سوی کاربران را دریافت و با نسخه وصلهنشده libheif رمزگشایی میکند، باید در معرض خطر تلقی شود. شماره نسخه بهتنهایی معیار کافی نیست، زیرا اصلاحات امنیتی ممکن است به نسخههایی منتقل شوند که شماره قدیمی خود را حفظ کردهاند. این شرکت سه اقدام کاهشی پیشنهاد میکند: نخست، بهروزرسانی libheif و libde265 از طریق کانال امنیتی توزیع لینوکس یا انتشار فعلی بالادستی؛ دوم، غیرفعالکردن رمزگشایی HEIF و AVIF غیرقابلاعتماد در صورت غیرضروریبودن آن یا اجرای پردازش تصویر در یک محیط ایزوله و موقت؛ و سوم، اقدامی که فراتر از کتابخانههای تصویری کاربرد دارد: محدودکردن سرویسهایی که یک سامانه ورود یکپارچه به آنها اعتماد میکند و الزام به احراز هویت مجدد پیش از اقدامات حساس، بهجای اعتماد صرف به نشست فعال قبلی.
نکتهای که میتوان از این رخداد به سامانههای دیگر تعمیم داد، همین موضوع آخر است. خود انجمن آسیبپذیری اصلی نبود؛ بلکه دروازه ورود بود. یک سرویس عمومی با سطح اعتماد پایینتر، اگر از همان ارائهدهنده هویت ابزارهای داخلی استفاده کند، میتواند به نقطهای تبدیل شود که شکستن ضعیفترین بخش زیرساخت، دسترسی به قدرتمندترین بخش آن را ممکن میکند. هیچ بخشی از گزارش هکترون نشان نمیدهد که OpenAI در حفاظت از خود انجمن سهلانگاری کرده باشد. حتی به ارزیابی این تیم، «دیسکورس در واقع هدف آسانی نیست». اهمیت این پرونده نیز دقیقاً از همینجا ناشی میشود: آنچه شکست خورد، مرز اعتماد بود، نه صرفاً یک باگ نرمافزاری.