
هکرها با جعل هویت ۳۲ ربات هوش مصنوعی بهدنبال اطلاعات احراز هویت افشاشده هستند
بر اساس پژوهش شرکت امنیت سایبری Cequence Security، یک عامل تهدید با جعل هویت حدود ۳۲ ربات هوش مصنوعی (AI)، وبسایتها را برای یافتن اطلاعات احراز هویت افشاشده و فایلهای پیکربندی حساس اسکن میکند.
ویل گلیزر، پژوهشگر Cequence Security، فعالیت این اسکنر را از اواخر سپتامبر تا اواخر اکتبر ۲۰۲۶ رصد کرد. این ابزار خود را بهجای خزندههای وب و دستیارهای مرتبط با شرکتهایی مانند OpenAI، Anthropic، Perplexity و Meta معرفی میکرد.
در یکی از روزهای اکتبر، این اسکنر به ۴۸ درصد از سازمانهای تحت پایش Cequence که ترافیک رباتهای هوش مصنوعی دریافت میکردند، دسترسی پیدا کرد. سازمانهای هدف در حوزههای خدمات مالی، خردهفروشی، مخابرات، انرژی و نرمافزار فعالیت داشتند. در طول دوره مشاهده، تقریباً تمام درخواستهای این اسکنر مسدود شدند یا به نتیجه نرسیدند.
اسکنر چگونه عمل میکند؟
این اسکنر بهطور مداوم هویت ربات خود را تغییر میدهد و گاهی در فاصله چند ثانیه ادعا میکند که نماینده OpenAI، Anthropic، Meta و Perplexity است. این ابزار فایلهایی را درخواست میکند که خزندههای قانونی دلیلی برای دسترسی به آنها ندارند؛ از جمله فایلهای پیکربندی .env، فایلهای حاوی اعتبارنامههای ابری و کلیدهای خصوصی SSH. در این پژوهش، فهرستی شامل حدود ۹۰ مسیر شناسایی شد که اسکنر آنها را هدف قرار میداد.
این فعالیت، مسدود کردن نشانیهای IP بهصورت تکی را نیز دشوار میکند. اسکنر در یک روز از بیش از ۳۰۰ نشانی IP متعلق به زیرساختهای ابری و در طول یک هفته از نزدیک به ۴۰۰ نشانی استفاده کرد. هیچیک از نشانیهایی که در اواخر سپتامبر مشاهده شده بودند، یک ماه بعد دوباره ظاهر نشدند.
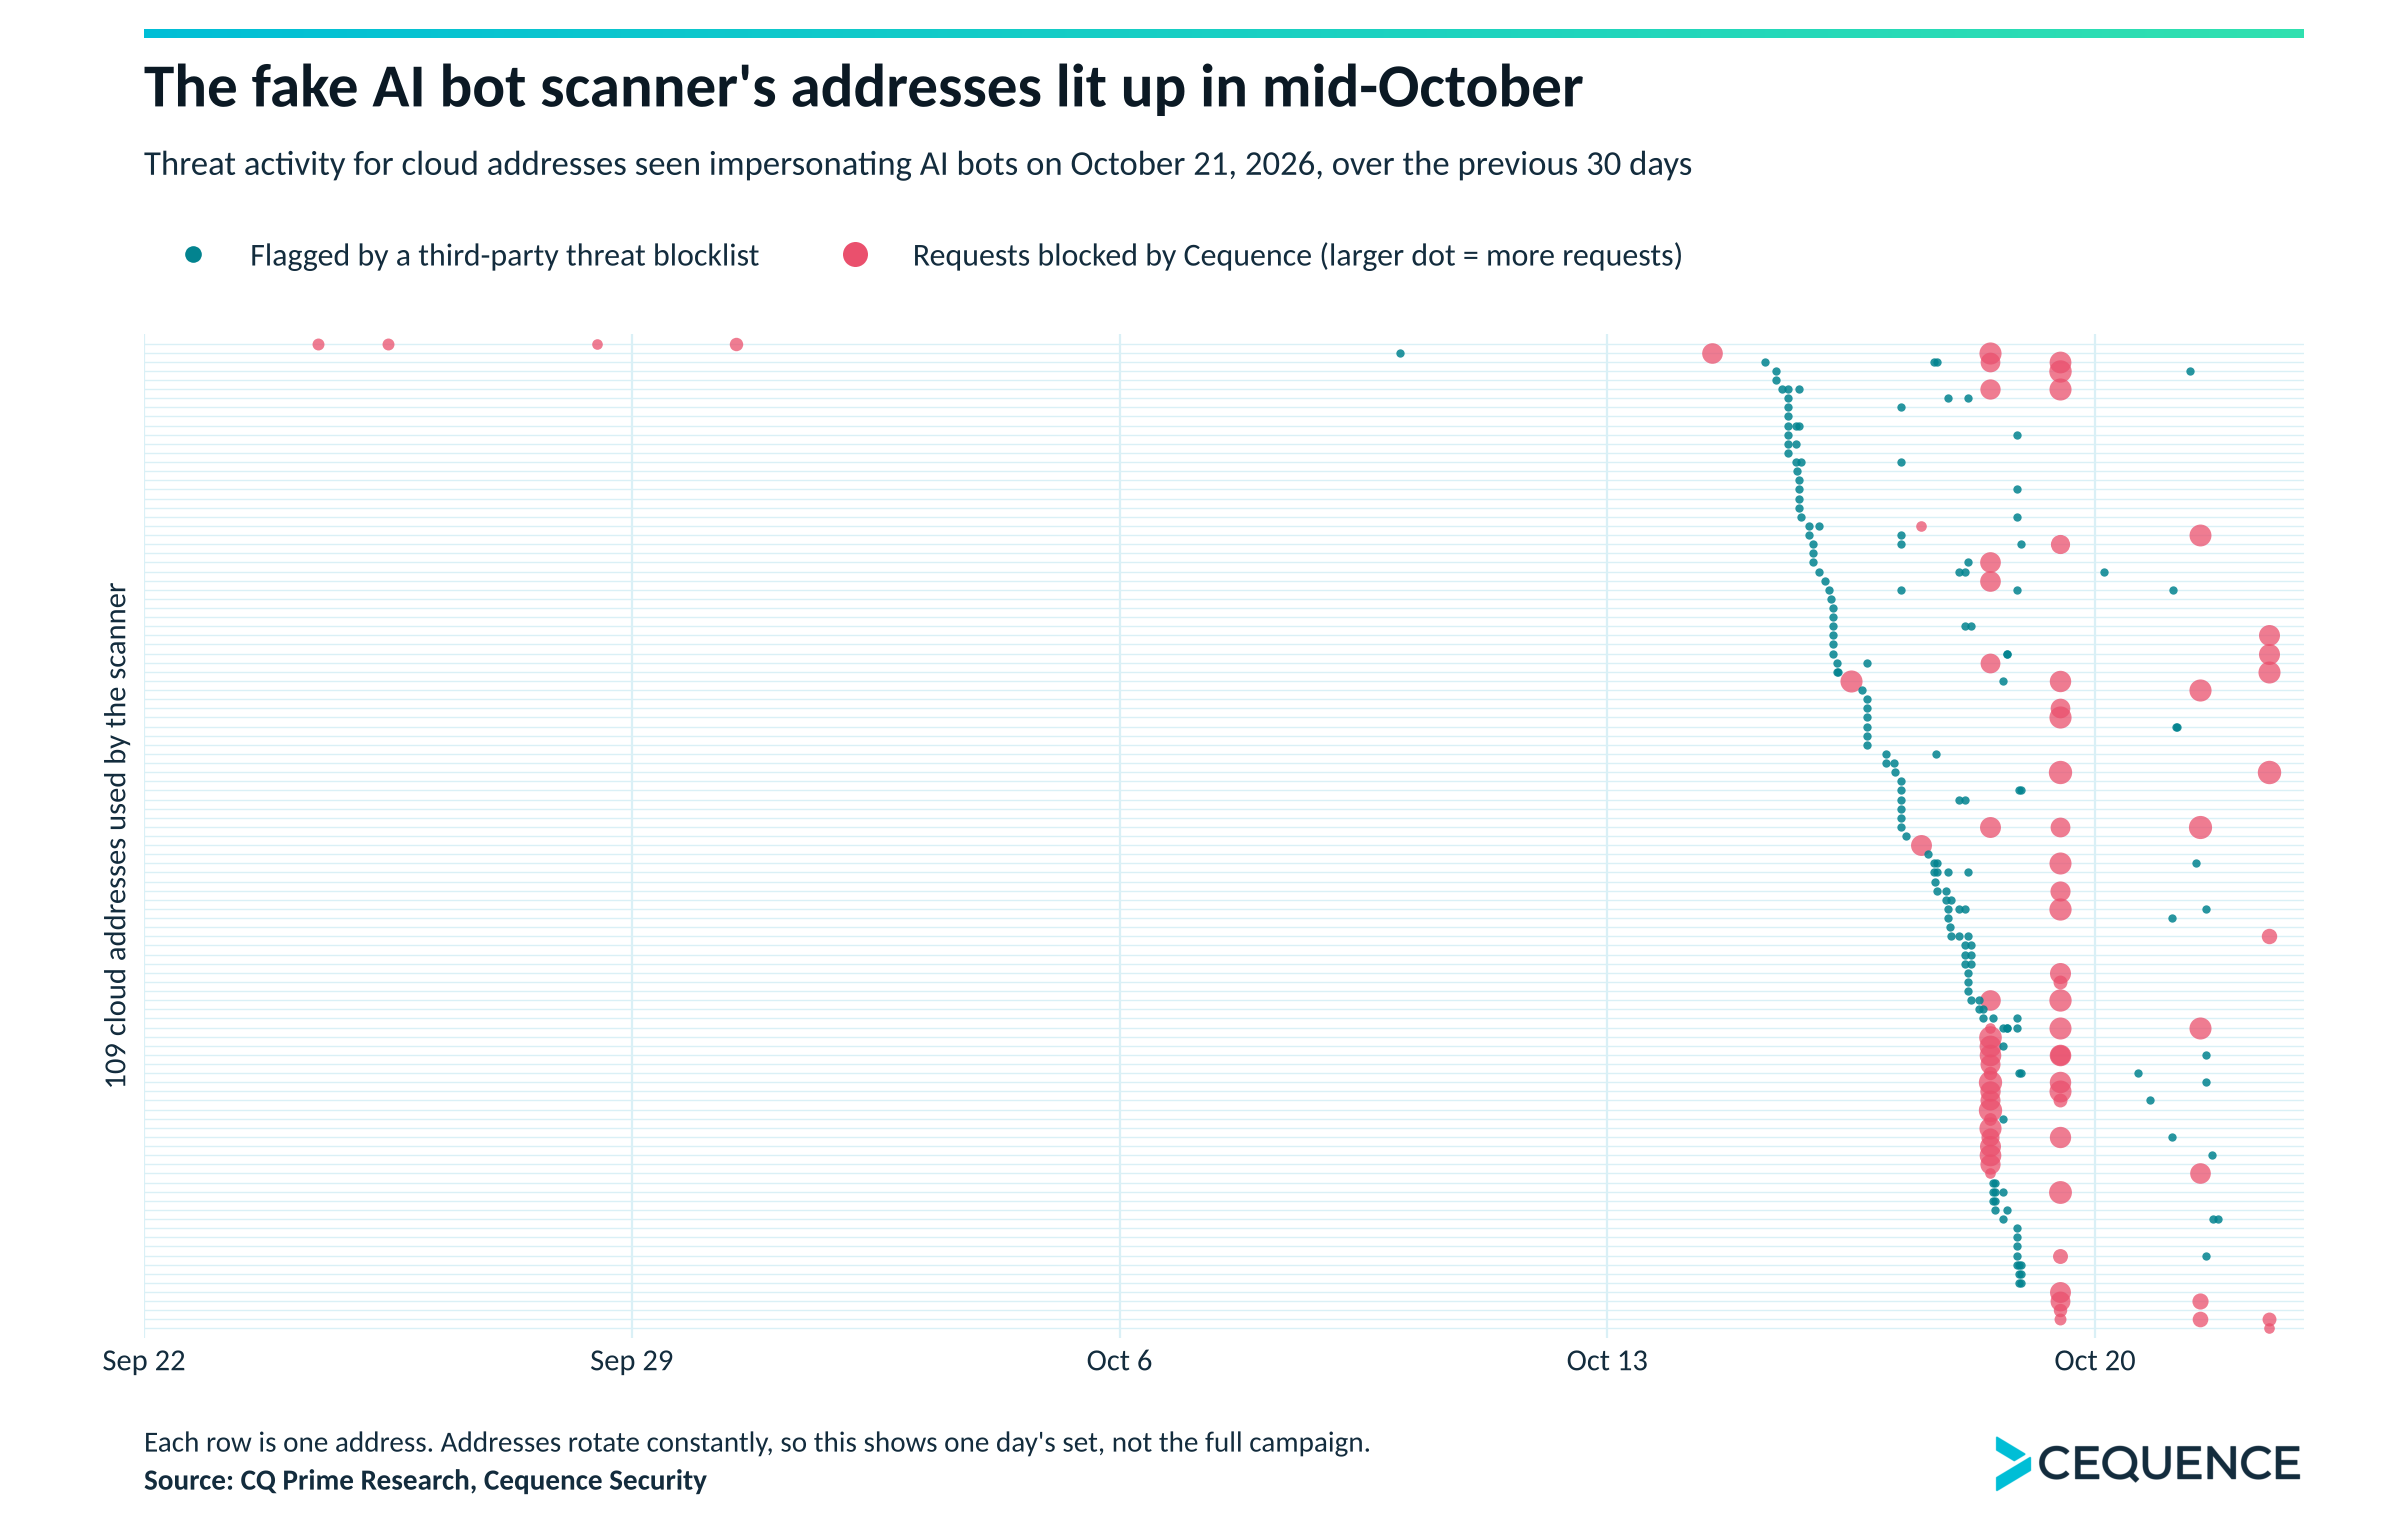
هر نشانی IP پیش از آنکه اسکنر به نشانی دیگری منتقل شود، طی حدود هشت ثانیه بین ۵۰ تا ۱۹۰ درخواست ارسال میکند. این ابزار همچنین مسیرهای تصادفی و بیمعنایی را در نشانیهای اینترنتی درخواست میکند تا وبسایتهایی را شناسایی کند که به درخواستهای دلخواه پاسخ میدهند.
چرا بانکها باید نگران باشند؟
یافتههای این پژوهش در شرایطی منتشر شدهاند که بانکها و سایر کسبوکارها در حال بررسی نحوه مدیریت عاملهای هوش مصنوعی قانونی هستند که از طرف مشتریان اقدام میکنند. با این حال، سهم این عاملها از ترافیک مؤسسات مالی همچنان اندک است. حتی در بانکی که در این مطالعه بیشترین میزان مواجهه را داشت، عاملهای هوش مصنوعی تعاملکننده با مشتریان تنها حدود یک درخواست از هر ۴۰۰۰ درخواست را تشکیل میدادند. بخش عمده ترافیک مرتبط با هوش مصنوعی در بانکها به خزندههایی مربوط میشد که صفحات عمومی و در دسترس را جمعآوری میکردند.
سازمانها اغلب دسترسیها را بر اساس نامی تعیین میکنند که عامل به خودش نسبت میدهد. مهاجمان نیز با سوءاستفاده از این نامهای تأییدنشده میتوانند از سازوکارهای متعارف امنیت پیرامونی عبور کنند.
Cequence Security توصیه میکند شرکتها صرفاً به هویتی که یک ربات برای خود اعلام میکند اعتماد نکنند. سازمانها باید ترافیک ورودی را از طریق امضای رمزنگاریشده درخواستها، بررسی محدودههای تأییدشده نشانیهای IP، یکپارچهسازیهای مستقیم و تحلیل رفتار تأیید کنند.
این یافتهها پس از پژوهشی مشابه از سوی شرکت Fastly منتشر شدهاند. Fastly در گزارشی در ۱۳ اکتبر اعلام کرد که طی ۲۴ ساعت حدود ۶٫۳ میلیون درخواست را ثبت کرده است که در آنها مهاجمان خود را بهجای خزندهها و ابزارهای واکشی اطلاعات مبتنی بر هوش مصنوعی جا زده بودند. این درخواستها از نزدیک به ۱۰٬۲۰۰ نشانی IP ارسال شده بودند و فایلهای .env، فرادادههای Git و سایر فایلهای حساس را هدف قرار میدادند.
یافتههای Fastly نیز همان نگرانی مطرحشده در پژوهش Cequence را تأیید میکنند: مهاجمان از هویتهای معتبر رباتهای هوش مصنوعی سوءاستفاده میکنند تا اسرار و اطلاعات حساس افشاشده را پیدا کنند. این دو بررسی، نمونههای جداگانهای از ترافیک را تحلیل کردهاند.
این یافتهها پرسشهایی را درباره نحوه تأیید ترافیک خودکار و مدیریت دسترسی عاملهای هوش مصنوعی در سازمانها مطرح میکنند. پاتریک هار، مدیرعامل شرکت DataVisor، هشدار داد که مهاجمان میتوانند روشهای خود را سریعتر از آنچه سازوکارهای دفاعی سنتی با آن سازگار میشوند، تغییر دهند.
هار به Hackread.com گفت: «تقلب اکنون چندشکلی شده است؛ هوش مصنوعی به مهاجمان اجازه میدهد هر بار روش خود را تغییر دهند، بنابراین اثربخشی دفاعهای سنتی و ایستای مقابله با تقلب، سریعتر از آنچه تیمها بتوانند آنها را بهروزرسانی کنند، کاهش مییابد. مؤسساتی که تصمیمگیری بلادرنگ را مبنای کار خود قرار میدهند و از سامانههای تشخیصی استفاده میکنند که به همان سرعت تهدیدها سازگار میشوند، میتوانند به همان اندازه مهاجمان از هوش مصنوعی برای دفاع بهره ببرند. همان فناوریای که زمینه آسیبپذیری را ایجاد میکند، میتواند به رفع آن نیز کمک کند.»