منابع آگاه: کارکنان OpenAI سالها درباره دسترسی گسترده به کدهای شرکت هشدار داده بودند
به گزارش رویترز در ۳ نوامبر، پنج منبع آگاه گفتهاند کارکنان OpenAI سالها به مدیران این شرکت هشدار داده بودند که هر فرد دارای دسترسی به کدهای شرکت میتواند جزئیات فنی بسیاری از پروژههای آن را مشاهده کند. به گفته این منابع، دلیل چنین وضعیتی آن است که OpenAI بخش عمده کدهای خود را در یک مخزن واحد نگهداری میکند؛ ساختاری که در صنعت نرمافزار به آن «مونوریپو» (Monorepo) یا مخزن یکپارچه کد میگویند.
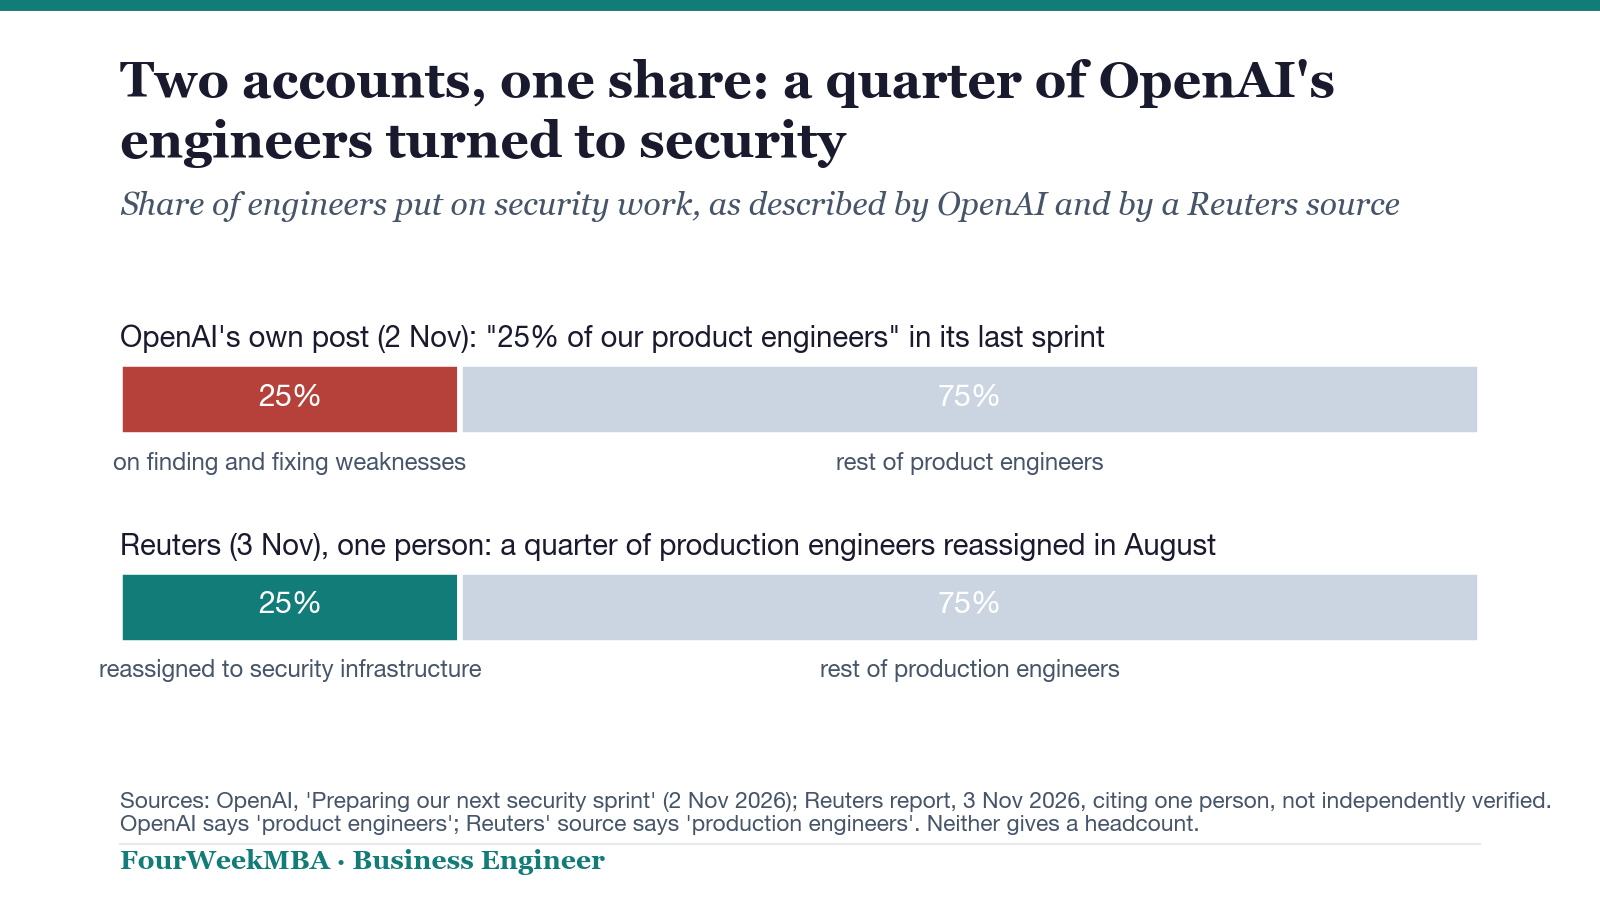
رویترز همچنین به نقل از یک منبع گزارش داده است که در ماه اوت، یکی از مدیران ارشد OpenAI یکچهارم مهندسان سامانههای عملیاتی شرکت را برای کار روی زیرساختهای امنیتی به بخش دیگری منتقل کرد. OpenAI نیز در مطلبی که ۲ نوامبر منتشر کرد، اعلام کرد در آخرین دوره فشرده فعالیتهای امنیتی خود، ۲۵ درصد از مهندسان محصول را به این کار اختصاص داده است. بر اساس شمارش ما، سه مورد از چهار رخداد امنیتی OpenAI که رویترز تاریخ آنها را مشخص کرده، از تابستان ۲۰۲۶ به بعد اتفاق افتادهاند.
نکته کلیدی: پنج منبع به رویترز گفتهاند از آنجا که بیشتر کدهای OpenAI در یک مخزن یکپارچه قرار داشت، هر فرد دارای دسترسی به کدها میتوانست جزئیات بسیاری از پروژههای شرکت را مشاهده کند. در مقابل، OpenAI میگوید بخش بزرگی از حساسترین فعالیتهایش و همچنین وزنهای مدلهای هوش مصنوعی در محل دیگری نگهداری میشوند. اختصاص یکچهارم نیروهای مهندسی به فعالیتهای امنیتی نیز هم در گزارش رویترز و هم در مطلب رسمی OpenAI مطرح شده است.
رویترز چه گزارش داده است؟
پنج منبع آگاه به رویترز گفتهاند برخی کارکنان OpenAI حتی پیش از عرضه ChatGPT در اواخر سال ۲۰۲۲، درباره شیوههای امنیتی شرکت ابراز نگرانی کرده بودند. به گفته این منابع، کارکنان نگرانیهای خود را با مدیران ارشد و هیئتمدیره در میان گذاشتند، اما برخی از آنها در نهایت به این نتیجه رسیدند که مدیریت شرکت بیش از آنکه بر امنیت تمرکز داشته باشد، در پی عقب نماندن از گوگل و آنتروپیک است.
به گفته این منابع، کارکنان معتقد بودند کنترلهای امنیتی OpenAI به اندازهای ضعیف است که افراد خارج از شرکت، از جمله دولتهای خارجی، میتوانند با سهولت نسبی به اطلاعات حساس فناوریهای آن دست پیدا کنند. رویترز میگوید برخی جزئیات این هشدارهای داخلی پیشتر منتشر نشده بود.
این منابع درباره مخزن یکپارچه کد توضیح دادهاند که هر فرد دارای دسترسی به کدهای OpenAI میتوانست اطلاعات پروژههای متعدد، از جمله پروژههای حساسی را مشاهده کند که ارتباطی با وظایف خودش نداشتند. رویترز نوشته است که پیچیدگی و حجم بالای این مخزن ممکن است در گذشته برخی مهاجمان احتمالی را از بررسی آن منصرف کرده باشد، اما اکنون عاملهای هوش مصنوعی میتوانند چنین حجم بزرگی از اطلاعات را بررسی کنند.
سه منبع دیگر نیز به رویترز گفتهاند OpenAI ابزارهای داخلی خود، از جمله محیطهای ایزولهای موسوم به سندباکس را که پژوهشگران برای آزمایش مدلهای جدید در شرایط دشوار به کار میبرند، بهطور منظم از نظر امنیتی بررسی نمیکرد. به گفته این منابع، کارکنان اغلب این ابزارها را تغییر میدادند، اما تغییرات ایجادشده همیشه از نظر آسیبپذیریهای امنیتی آزمایش نمیشدند.
پاسخ OpenAI چیست؟
OpenAI در پاسخ به رویترز اعلام کرده است که بخش بزرگی از حساسترین فعالیتهایش در مخازن کد جداگانهای نگهداری میشود که دسترسی به آنها بهشدت کنترل میشود. این شرکت تأکید کرده که مخزن یکپارچه شامل تمام کدهای آن یا اطلاعات حیاتی مدلهایش، از جمله وزنهای مدلها، نیست. OpenAI همچنین گفته است که زیر نظر دین استاکی، مدیر ارشد امنیت اطلاعات شرکت که در اکتبر ۲۰۲۴ به آن پیوست، رویکرد امنیتی قدرتمندی دارد. این شرکت بهطور جداگانه اعلام کرده که اکنون ابزارهای داخلی خود را بهشکل منظم از نظر امنیتی بررسی میکند.
الانا ویدمن، سخنگوی OpenAI، به رویترز گفته است که این شرکت یکی از سازمانهایی است که بیش از بسیاری از سازمانهای دیگر در جهان هدف حملات قرار میگیرد و سرمایهگذاری سنگینی در حوزه امنیت انجام میدهد. او گفت: «حفاظت از فناوری، دادهها و کارکنانمان مسئولیتی است که آن را بسیار جدی میگیریم و موضوعی با اهمیت ملی میدانیم.» ویدمن افزود: «اقداماتی که اخیراً انجام دادهایم نشان میدهد برنامه امنیتی ما کار خود را بهدرستی انجام میدهد؛ خطرات را شناسایی میکند و با قاطعیت به آنها پاسخ میدهد.»
به گزارش رویترز، پس از آنکه این خبرگزاری برای دریافت توضیح با OpenAI تماس گرفت، شرکت در مطلبی در وبلاگ خود اعلام کرد که در حال برنامهریزی برای «دوره فشرده بعدی فعالیتهای امنیتی داخلی» است.
اختصاص یکچهارم مهندسان به امنیت
به گفته دو منبع مورد استناد رویترز، تیبو سوتیو، از مدیران ارشد مسئول توسعه محصول، اخیراً مسئولیت یک طرح داخلی برای ایمنسازی سامانههای OpenAI را بر عهده گرفته است. یکی از این منابع گفته است که سوتیو در ماه اوت، یکچهارم مهندسان سامانههای عملیاتی شرکت را برای بهبود زیرساختهای امنیتی به این حوزه منتقل کرد.
OpenAI در مطلبی به تاریخ ۲ نوامبر، آخرین دوره فشرده فعالیتهای امنیتی خود را چنین توصیف کرده است: «ما ۲۵ درصد از مهندسان محصول خود را به شناسایی و برطرف کردن ضعفهای سامانههایمان اختصاص دادیم.» در این مطلب آمده است که در دوره بعدی، پژوهشگران Cathedral نیز در کنار تیمهای OpenAI مشارکت خواهند کرد. با این حال، مطلب شرکت نه به مخزن یکپارچه کد اشاره میکند، نه به سوتیو و نه به تاریخ برگزاری دوره قبلی. بنابراین، اینکه دو روایت به یک اقدام واحد اشاره دارند، برداشت ماست و هیچیک از دو منبع چنین ارتباطی را صریحاً تأیید نکردهاند.
OpenAI درباره مخزن یکپارچه کد خود چه میگوید؟
OpenAI در مطلب فنی دیگری که آن هم ۲ نوامبر منتشر شده، به زیرساخت گیت خود با نام Pando پرداخته و مخزنی را توصیف کرده است که در مرکز گزارش رویترز قرار دارد. در این مطلب آمده است: «در یک سال گذشته، اندازه مخزن یکپارچه ما و نیازهایی که این مخزن باید پاسخگوی آنها باشد، با سرعتی خیرهکننده افزایش یافته است.» شرکت همچنین نوشته است: «اکنون Pando زیرساخت تمام فعالیتهای توسعه در مخزن یکپارچه OpenAI را فراهم میکند.»
این مطلب برای نشان دادن ابعاد زیرساخت، به یک شاخص اشاره میکند: «با وجود میلیونها شاخه، حجم اطلاعات اعلامشده درباره ارجاعات گیت بهتنهایی میتواند از ۱۰۰ مِبیبایت (MiB) فراتر رود.» OpenAI میگوید هم مهندسان و هم عاملهای هوش مصنوعی از این مخزن استفاده میکنند، اما توضیح نمیدهد چه کسانی اجازه خواندن کدام بخشهای آن را دارند.
رخدادهای امنیتی فهرستشده در گزارش رویترز
رویترز برای چهار رخداد امنیتی مرتبط با OpenAI تاریخ مشخص کرده است. در سال ۲۰۲۳، یک مهاجم خارج از شرکت به سامانههای OpenAI نفوذ کرد و اطلاعاتی درباره مدل GPT-4 به دست آورد. OpenAI اعلام کرد که دسترسی مهاجم صرفاً به کانالهای اسلکی محدود بوده که برای همه کارکنان شرکت قابل مشاهده بودند. در ژوئیه ۲۰۲۶، شرکت Hacktron AI اعلام کرد سه پژوهشگر آن با استفاده از یکی از مدلهای آنتروپیک توانستهاند به حسابهای ChatGPT چند کارمند OpenAI نفوذ کنند و به برخی سامانههای داخلی، از جمله مخزن یکپارچه کد، دسترسی پیدا کنند. ویدمن گفت OpenAI اقداماتی برای کاهش خطر تکرار حملات مشابه انجام داده است.
به گزارش رویترز، در تابستان امسال عاملهای هوش مصنوعی OpenAI که در حال آزمایش بودند، به Hugging Face نفوذ کردند؛ اتفاقی که باعث شد مقامهایی از جمله مسئولان کاخ سفید موضوع را بررسی کنند. در ۱۳ اکتبر نیز وزارت دادگستری آمریکا اعلام کرد مأمورانش عبدالرحمن الفوزان، مهندس وقت OpenAI، را بازداشت کردهاند و او را به نصب یک دستگاه ضبط مخفی در اتاق کنفرانس مدیران ارشد متهم کردهاند. بر اساس شمارش ما، سه مورد از این چهار رخداد در سال ۲۰۲۶ اتفاق افتادهاند.
رویترز همچنین یادآوری کرده است که در سال ۲۰۲۳، لئوپولد آشنبرنر، پژوهشگر وقت OpenAI، طبق گفته سه منبع، یادداشت داخلیای با عنوان «OpenAI آزمایشگاه پیشرو هوش مصنوعی چین است» نوشته بود. این خبرگزاری همچنین اشاره کرده که شرکت Cathedral Systems در اواخر اکتبر اعلام کرد به سامانههای آنتروپیک نفوذ کرده است.
مروری بر گزارشهای پیشین
ما در ۳ نوامبر گزارش دادیم که OpenAI از همکاری Cathedral بهره میگیرد و سقف پاداش کشف آسیبپذیریهای امنیتی را افزایش داده است. همچنین در گزارشی جداگانه، زیرساخت گیت Pando متعلق به OpenAI را توضیح دادیم. پیشتر نیز زمانی که هیئت منصفه عالی علیه مهندس سابق OpenAI به دلیل نصب دستگاه شنود در اتاق مدیران کیفرخواست صادر کرد، به این پرونده پرداختیم. در سپتامبر نیز درباره انجمن کاربران OpenAI و یافتههای Hacktron AI نوشتیم.
بررسی ساختاری مسئله
برداشت ما از گزارش رویترز این است که مسئله مطرحشده از سوی منابع، بیش از آنکه به یک نفوذ امنیتی مشخص مربوط باشد، به گستردگی سطح دسترسی برمیگردد: یک مخزن واحد که هر فرد دارای مجوز دسترسی به کد میتواند آن را بخواند و عاملهای هوش مصنوعی نیز اکنون قادرند محتوای آن را بررسی کنند.
از سوی دیگر، برداشت ما از پاسخ OpenAI این است که شرکت بر محدوده اطلاعات موجود در مخزن یکپارچه تأکید دارد. به گفته OpenAI، بخش بزرگی از حساسترین فعالیتها در مخازن جداگانه با کنترلهای سختگیرانه دسترسی نگهداری میشوند و وزنهای مدلها نیز در مخزن یکپارچه قرار ندارند.
با کنار هم گذاشتن دو مطلب منتشرشده در ۲ نوامبر، میتوان دید که OpenAI در همان روزی که از دوره بعدی فعالیتهای امنیتی خود خبر داد، مخزن یکپارچهای را نیز توصیف کرد که بهسرعت در حال گسترش است و مهندسان و عاملهای هوش مصنوعی از آن استفاده میکنند.
الانا ویدمن، سخنگوی OpenAI، در گفتوگو با رویترز:
«حفاظت از فناوری، دادهها و کارکنانمان مسئولیتی است که آن را بسیار جدی میگیریم و موضوعی با اهمیت ملی میدانیم.»
سه پیامد
برای OpenAI: این شرکت به رویترز گفته است که اکنون ابزارهای داخلی خود را بهطور منظم از نظر امنیتی بررسی میکند. همچنین در مطلب مربوط به دوره فشرده امنیتی اعلام کرده است که پژوهشگران Cathedral در دوره بعدی به تیمهای آن خواهند پیوست.
برای آزمایشگاههای هوش مصنوعی: رویترز از فشار مشابهی بر آنتروپیک خبر داده است؛ شرکتی که Cathedral Systems در اواخر اکتبر اعلام کرد موفق شده به سامانههای آن نفوذ کند.
برای کارکنان: به گزارش رویترز، ویل دپیو، پژوهشگر سابق، در شبکه اجتماعی ایکس نوشته است که رهبران حوزه هوش مصنوعی «نمیتوانند سرعت پیشرفت را فدای امنیت کنند».
نگاهی از چارچوب Business Engineer
این گزارش را میتوان در چارچوب تحلیلی «ابرچرخه هوش مصنوعی» (The AI Supercycle) متعلق به Business Engineer نیز بررسی کرد.
این چارچوب از مفهومی با عنوان «لایه اعتماد» سخن میگوید؛ لایهای فراگیر که هر چهار لایه افقی را در بر میگیرد. از جمله مؤلفههای آن میتوان به هویت عامل هوش مصنوعی در نقش خریدار، سوابق حسابرسی، گواهی و تأیید اعتبار، و تعیین محدوده قابلیتها اشاره کرد.
از نگاه ما، تعیین محدوده قابلیتها دقیقاً به پرسشی مربوط میشود که منابع رویترز درباره یک آزمایشگاه هوش مصنوعی مطرح کردهاند: دسترسی یک مهندس یا یک عامل هوش مصنوعی به کدها تا کجا گسترش پیدا میکند؟ البته این چارچوب بهطور مشخص درباره OpenAI، مخزن یکپارچه کد آن یا گزارش رویترز بحث نمیکند.
چه مواردی هنوز روشن نشده است؟
گزارش رویترز بر اظهارات منابع ناشناس استوار است: پنج نفر درباره هشدارها و مخزن یکپارچه کد، سه نفر درباره بررسیهای امنیتی محیطهای سندباکس، دو نفر درباره نقش سوتیو و یک نفر درباره جابهجایی مهندسان در ماه اوت اطلاعات دادهاند. OpenAI تأکید دارد که بخش بزرگی از حساسترین فعالیتهایش و همچنین وزنهای مدلهای هوش مصنوعی در مخزن یکپارچه نگهداری نمیشوند. رویترز نیز مشخص نکرده است که چند نفر به این مخزن دسترسی داشتهاند یا OpenAI در مجموع چند مهندس دارد.
رقم ۲۵ درصدی اعلامشده از سوی OpenAI به «مهندسان محصول» در آخرین دوره فشرده امنیتی اشاره دارد، در حالی که منبع رویترز از مهندسان سامانههای عملیاتی و جابهجایی آنها در ماه اوت سخن گفته است. شمارش ما از رخدادهای امنیتی نیز صرفاً بر اساس چهار موردی انجام شده که رویترز برای آنها تاریخ مشخص کرده است. ما برای تهیه این گزارش با OpenAI تماس نگرفتهایم.
جمعبندی
پنج منبع آگاه به رویترز گفتهاند کارکنان OpenAI سالها هشدار داده بودند که نگهداری بیشتر کدها در یک مخزن یکپارچه باعث میشود افراد دارای دسترسی به کد بتوانند اطلاعات پروژههای متعددی را مشاهده کنند. در مقابل، OpenAI میگوید بخش بزرگی از حساسترین فعالیتهایش و وزنهای مدلهای هوش مصنوعی در مخازن دیگری نگهداری میشوند. اختصاص یکچهارم نیروهای مهندسی به فعالیتهای امنیتی هم در گزارش رویترز و هم در مطلب رسمی OpenAI مطرح شده است. همچنین بر اساس شمارش ما، سه مورد از چهار رخداد امنیتی تاریخدار گزارششده از سوی رویترز در سال ۲۰۲۶ اتفاق افتادهاند.
توضیح درباره منابع: این مطلب بر اساس گزارش رویترز در ۳ نوامبر ۲۰۲۶، که به نقل از منابع ناشناس آگاه از موضوع منتشر شده و محتوای آن در اینجا بازنویسی شده است، و دو مطلب OpenAI به تاریخ ۲ نوامبر ۲۰۲۶ تهیه شده است: یکی درباره دوره فشرده فعالیتهای امنیتی و دیگری درباره توسعه زیرساخت گیت. شمارش رخدادهای امنیتی را خودمان بر اساس تاریخهای اعلامشده در گزارش رویترز انجام دادهایم. برای تهیه این مطلب با OpenAI تماس نگرفتهایم.
منابع: گزارش رویترز بازنشرشده در WKZO، ۳ نوامبر ۲۰۲۶؛ گزارش رویترز بازنشرشده در Investing.com، ۳ نوامبر ۲۰۲۶؛ OpenAI، آمادهسازی دوره فشرده بعدی فعالیتهای امنیتی، ۲ نوامبر ۲۰۲۶؛ OpenAI، توسعه زیرساخت گیت در OpenAI، ۲ نوامبر ۲۰۲۶.