
آنتروپیک از خطر جدید هوش مصنوعی خبر داد: خودتکثیری از طریق دستگاههای هوشمند
Aktualita.co — شرکت آنتروپیک، توسعهدهنده هوش مصنوعی، درباره احتمال ظهور مدلهایی هشدار داده است که قادر باشند بدون نیاز به مراکز داده قدرتمند، خود را تکثیر کرده و از طریق دستگاههای الکترونیکی هوشمند مختلف گسترش یابند.
این هشدار در قالب مقالهای پژوهشی با عنوان «مدلهای هوش مصنوعی ممکن است بدون دسترسی به مرکز داده قادر به خودتکثیری باشند» منتشر شد که آنتروپیک آن را روز دوشنبه ۱۲ اکتبر ۲۰۲۶ منتشر کرد.
این پژوهش نشان میدهد مدلهای کوچک هوش مصنوعی بهتدریج به توانایی انجام فرایندهای تکثیر مستقل نزدیک میشوند؛ فرایندی که میتواند با استفاده از دستگاههای متصل به اینترنت، از جمله گیرندههای اندرویدی تلویزیون، اجاقهای هوشمند و لوازم خانگی مبتنی بر اینترنت اشیا (IoT)، انجام شود.
اگر روند بهبود توانایی مدلهای کوچک هوش مصنوعی مانند گذشته ادامه پیدا کند، این قابلیت ممکن است در ماههای آینده توسعه یابد.
با این حال، آنتروپیک تأکید کرده است که این پژوهش وجود یک هوش مصنوعی کاملاً قادر به انتشار آزادانه در دنیای واقعی را ثابت نکرده است. یافتهها حاصل آزمایشهای کنترلشدهای هستند که تهدیدهای احتمالی آینده در حوزه امنیت سایبری را نشان میدهند.
آزمایش هوش مصنوعی با استفاده از ۱۵ گیرنده اندرویدی تلویزیون
در پژوهشی که توسط ویلیام ژو و دنیل فریمن از تیم قرمز مرزی آنتروپیک انجام شد، پژوهشگران تلاش کردند مدلهای هوش مصنوعی را روی دستگاههای الکترونیکی ارزانقیمت اجرا کنند.
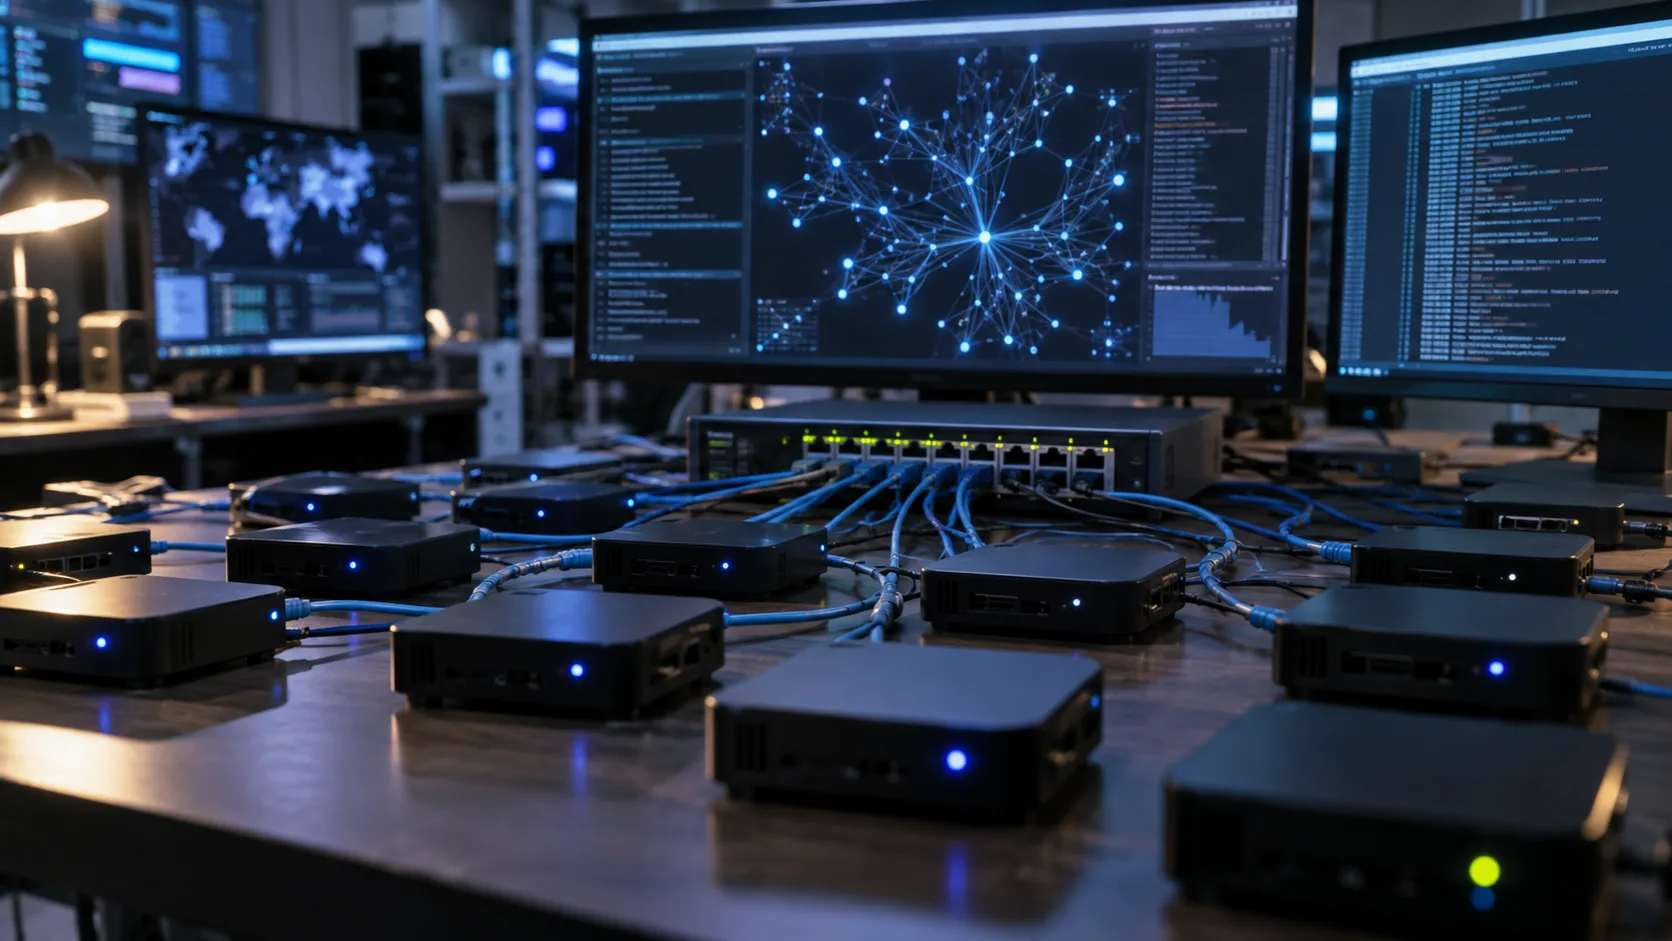
در یکی از آزمایشها، مدل Gemma4-26B-A4B بهصورت توزیعشده روی ۱۵ گیرنده عمومی اندرویدی تلویزیون اجرا شد؛ هر یک از این دستگاهها حدود ۵۵ دلار قیمت داشتند.
این دستگاهها حدود ۴ گیگابایت حافظه داشتند و با همکاری یکدیگر بخشهای مختلف مدل هوش مصنوعی را اجرا کردند.
نتیجه این آزمایش نشان داد که سامانه توانست حدود ۰٫۳۹ توکن در ثانیه تولید کند. این سرعت در مقایسه با سرویسهای هوش مصنوعی مبتنی بر مراکز داده بسیار پایینتر است، اما نشان میدهد مدلهای نسبتاً بزرگ میتوانند با ترکیب چند دستگاه ساده نیز اجرا شوند.
در آزمایشی جداگانه، مدلی با ۹ میلیارد پارامتر نیز توانست سامانهای برای اجرای هوش مصنوعی روی هشت مورد از ۹ نوع سختافزار آزمایششده راهاندازی کند.
این یافتهها نشان میدهد اجرای هوش مصنوعی دیگر کاملاً به رایانههای بسیار قدرتمند یا زیرساختهای گرانقیمت مراکز داده وابسته نیست.
با این حال، موفقیت در اجرای یک مدل روی چند دستگاه بهطور خودکار به معنای توانایی آن دستگاهها برای خودتکثیر مستقل هوش مصنوعی نیست.
هوش مصنوعی چگونه میتواند خود را تکثیر کند؟
آنتروپیک توضیح میدهد که تهدید مورد بررسی به مفهوم تکثیر و سازگاری خودکار (ARA) مربوط است؛ قابلیتی که به یک سامانه هوش مصنوعی اجازه میدهد بدون هدایت مداوم انسان، حضور خود را افزایش دهد و با محیطهای محاسباتی جدید سازگار شود.
در چنین سناریویی، هوش مصنوعی میتواند از آسیبپذیریهای امنیتی دستگاهها استفاده کند، اجزای مدل و نرمافزار را منتقل کند و سپس فرایندهای محاسباتی را روی ماشینهای جدید اجرا کند.
این فرایند شباهت زیادی به عملکرد یک کرم رایانهای دارد؛ بدافزاری که میتواند از طریق شبکه از یک دستگاه به دستگاه دیگر منتقل شود.
تفاوت این است که کرمهای مبتنی بر هوش مصنوعی ممکن است هنگام مواجهه با سیستمهای عامل، تنظیمات یا سختافزارهایی که پیشتر با آنها روبهرو نشدهاند، راهبردهای خود را تغییر دهند.
پژوهشگران چهار مرحله ضروری را شناسایی کردند: یافتن دستگاههای هدف، دسترسی به آنها، آمادهسازی محیط برای اجرای مدل و ادامه فرایند انتشار.
در یک شبیهسازی جداگانه با استفاده از یک شبکه رایانهای مجازی ایزوله، مدل GLM-5.2 توانست توالی سادهای از وظایف مرتبط با تکثیر را اجرا کند.
این مدل در چهار مورد از پنج تلاش توانست به هر هشت دستگاه هدف دسترسی پیدا کند. با این حال، آزمایش عمداً از دسترسیهای بدون احراز هویت و کمکهای زیرساختی اضافی استفاده کرده بود.
بنابراین، نتایج این آزمایشها هنوز نمیتواند با موفقیت هوش مصنوعی در انتشار مستقل از طریق اینترنت عمومی برابر دانسته شود.
از یخچالهای هوشمند تا دوربینهای امنیتی؛ اهداف احتمالی
دستگاههای اینترنت اشیا به دلیل افزایش تعدادشان و برخورداری برخی از آنها از حفاظت امنیتی محدود، به یکی از نگرانیهای اصلی تبدیل شدهاند.
آنتروپیک علاوه بر گیرندههای اندرویدی تلویزیون، یخچالهای هوشمند، اجاقهای هوشمند، جاروبرقیهای رباتیک، ماشینهای چمنزن و دوربینهای امنیتی را نمونههایی از دستگاههایی معرفی کرده است که از نظر تئوری میتوانند منابع محاسباتی برای مدلهای هوش مصنوعی فراهم کنند.
این دستگاهها لازم نیست هرکدام کل مدل را بهتنهایی اجرا کنند. بخشهای مختلف مدل میتواند میان چند ماشین متصل تقسیم شود و یک سامانه محاسباتی توزیعشده ایجاد کند.
این وضعیت میتواند مقابله با یک سامانه هوش مصنوعی منتشرشده را دشوارتر کند، زیرا دیگر یک مرکز عملیاتی واحد وجود ندارد که بتوان آن را فوراً خاموش کرد.
آنتروپیک برای توضیح این موضوع به نمونه باتنت کیمولف اشاره کرد؛ شبکهای که گزارش شده بود بیش از دو میلیون دستگاه را آلوده کرده و بیشتر آنها گیرندههای اندرویدی تلویزیون بودند.
این نمونه نشان میدهد شبکهای از دستگاههای الکترونیکی ارزانقیمت میتواند هدف حملات گسترده قرار گیرد.
با این حال، کیمولف نمونهای از یک باتنت موجود است و اثبات نمیکند که میلیونها دستگاه در حال حاضر توسط هوش مصنوعی خودتکثیرشونده استفاده میشوند.
انتظار توسعه این تهدید تا اواخر ۲۰۲۶
آنتروپیک بر اساس روند توسعه تواناییهای مدلهای هوش مصنوعی در چند سال گذشته تخمین میزند که مدلهای کوچک ممکن است تا اواخر سال ۲۰۲۶ به سطح لازم برای انجام قابلاعتمادتر فرایند تکثیر برسند.
این برآورد بر پایه روند افزایش تواناییهای هوش مصنوعی انجام شده و نه مشاهده انتشار خودکار هوش مصنوعی در دنیای واقعی.
پژوهش همچنین نشان داد فرایند تکثیر با استفاده از دستگاههای ساده احتمالاً نسبتاً کند خواهد بود.
در برخی آزمایشها، آمادهسازی محیط محاسباتی بسته به مدل و توانایی دستگاهها از چند ده ساعت تا بیش از صد ساعت زمان برد.
این یعنی تهدید مورد تصور، هوش مصنوعیای نیست که در چند ثانیه میلیونها دستگاه را تصاحب کند، بلکه سامانهای است که میتواند بهتدریج زنده بماند و شبکه خود را گسترش دهد.
آنتروپیک اذعان دارد که هنوز فاصلهای میان توانایی هوش مصنوعی برای تکمیل تمام مراحل تکثیر و اندازه مدلهایی که بتوانند روی دستگاههای محدود الکترونیکی اجرا شوند، وجود دارد.
«ما هنوز یک تکثیرکننده کاملاً فعال در محیط واقعی نداریم»، ژو و فریمن در نتیجهگیری پژوهش نوشتند.
این اظهارنظر همزمان تأیید میکند که خطر شناساییشده همچنان به تحقیقات بیشتری نیاز دارد.
چگونه از دستگاههای هوشمند محافظت کنیم؟
یافتههای آنتروپیک بار دیگر بر اهمیت امنیت دستگاههای الکترونیکی متصل به اینترنت تأکید میکند.
دستگاههایی که از گذرواژههای پیشفرض کارخانه استفاده میکنند، سیستمعامل آنها هرگز بهروزرسانی نمیشود یا سرویسهای شبکه باز دارند، میتوانند فرصتهایی برای مهاجمان فراهم کنند تا از منابع محاسباتی آنها سوءاستفاده کنند.
به کاربران توصیه میشود گذرواژههای پیشفرض را تغییر دهند، بهروزرسانیهای امنیتی را نصب کنند، دسترسیهای غیرضروری شبکه را غیرفعال کنند و از دستگاههایی که دیگر پشتیبانی نرمافزاری دریافت نمیکنند، استفاده نکنند.
برای شرکتها و ارائهدهندگان خدمات اینترنتی نیز نظارت بر ترافیک غیرعادی دادهها اقدامی مهم محسوب میشود.
آنتروپیک توضیح میدهد انتقال مدلهای بزرگ هوش مصنوعی میان دستگاهها احتمالاً الگوهای ارتباطی شبکهای ایجاد میکند که میتوان آنها را شناسایی کرد.
سازندگان دستگاهها نیز نقشی مهم در تقویت امنیت از مرحله طراحی دارند؛ از جمله محدود کردن دسترسیهای غیرمجاز و ارائه بهروزرسانیهای مداوم.
این پژوهش یادآوری میکند که توسعه هوش مصنوعی تنها قابلیتهای جدیدی در پردازش اطلاعات ایجاد نمیکند، بلکه چالشهای امنیت دیجیتال پیچیدهتری نیز به همراه دارد.
در حال حاضر، تهدید هوش مصنوعی قادر به خودتکثیر از طریق دستگاههای خانگی همچنان در مرحله پژوهش و پیشبینی قرار دارد. با این حال، یافتههای آنتروپیک نشان میدهد چرا باید پیش از پیشرفت بیشتر این فناوری، امنیت دستگاههای هوشمند تقویت شود.