
در عصر شتابگیری AX، ریسک سایبری دیگر مسئله فناوری نیست؛ مسئله مدیریت است
سخنرانی با دعوت کِوان تِکاین، مدیر هانوا اینشورنس
«مدیریت باید مستقیماً از منظر مالی، ریسکها را مدیریت کند»
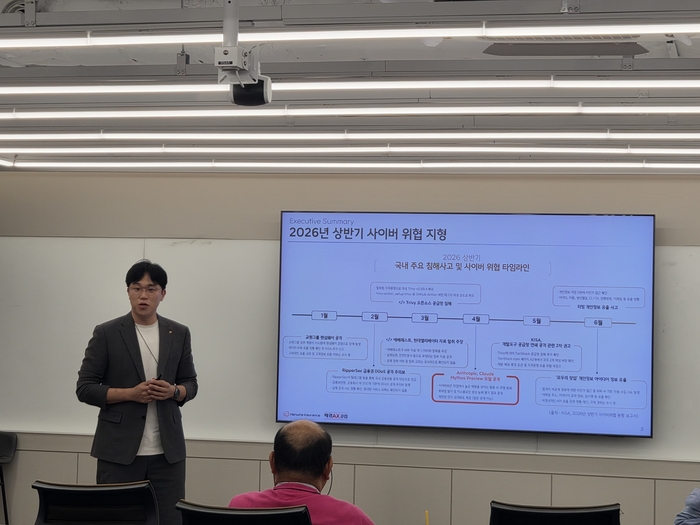
با شتاب گرفتن تحول هوش مصنوعی (AX)، سطح تهدیدهای سایبری پیش روی شرکتها بهسرعت در حال گسترش است و مطرح شده که مدیران باید ریسکهای سایبری را مستقیماً از منظر مالی مدیریت کنند، نه اینکه آن را صرفاً موضوعی فنی و امنیتی بدانند.
کِوان تِکاین، مدیر بخش بیمه سایبری هانوا اینشورنس، گفت: «ریسک سایبری دیگر مسئله فناوری نیست، بلکه مسئله مدیریت است.» او تأکید کرد: «این فناوری است که از وقوع حادثه جلوگیری میکند، اما حوزه بازیابی و بازگشت به وضعیت عادی، قلمرو مدیریت است.»
بر اساس گزارش روند تهدیدهای سایبری در نیمه نخست سال ۲۰۲۶ از سوی آژانس اینترنت و امنیت کره (KISA)، تعداد حوادث گزارششده نفوذ همچنان رو به افزایش است و انواع حملات نیز متنوعتر شدهاند؛ از جمله هک سرورها با سهم ۴۷ درصد، حملات DDoS با سهم ۲۳ درصد و باجافزارها با سهم ۱۱ درصد.
بهویژه در مجموعه حملات اخیر علیه بخش مالی، حملات خودکار مبتنی بر هوش مصنوعی با تغییر آدرسهای IP، چندین شرکت مالی را بهطور همزمان هدف قرار دادند. مهاجمان بهجای عبور از یک «در ورودی مستحکم»، از «درهای جانبی» ناشی از بیتوجهی مدیریتی نفوذ کردند؛ از جمله خدمات استعلام اطلاعات که احراز هویت کافی نداشتند، سامانههای پشتیبانی کارکنان با کنترل ناکافی روی پایانهها و مجوزهای دسترسی، و وبسایتهایی که بهروزرسانیهای امنیتی آنها انجام نشده بود. در نتیجه، حدود ۷۰ هزار مورد اطلاعات مشتریان افشا شد.
بیشتر شرکتها هر سال دهها میلیارد وون برای بودجه امنیتی هزینه میکنند، اما عامل تعیینکننده موفقیت، نه میزان سرمایهگذاری، بلکه «مدیریت شکافها و نقاط ضعف» است.
بانکهای بزرگ که سالانه بین ۳۰ تا ۴۰ میلیارد وون در حوزه امنیت سرمایهگذاری میکنند نیز نتوانستند از افشای اطلاعات ناشی از ضعف در ارتباطات خارجی جلوگیری کنند.
در صورت وقوع حادثه نفوذ سایبری، زیانهای مالی ناشی از آن بسیار سنگین خواهد بود. مجموع هزینههای جرمشناسی دیجیتال و مشاوره، جریمههای نهادهای نظارتی (از جمله جریمههای معلق تا سقف ۳ درصد فروش)، دعاوی گروهی مشتریان و مسئولیت پرداخت خسارت، همچنین زیانهای عملیاتی ناشی از از دست رفتن مشتریان جدید، میتواند به سطحی برسد که بقای شرکت را تهدید کند.
کارشناسان برای اینکه مدیران بتوانند ریسکهای سایبری را بهطور مؤثر کنترل کنند، هشت اقدام اجرایی را پیشنهاد کردند.
این اقدامات شامل اجرای احراز هویت چندمرحلهای (MFA) برای تمامی ارتباطات خارجی، تکمیل وصلههای امنیتی آسیبپذیریهای پرخطر ظرف ۶۰ روز، تأیید دوباره دستورهای انتقال وجه و معاملات از طریق کانالهای جداگانه، مدیریت زمان شناسایی نفوذ بهعنوان شاخص کلیدی، آمادهسازی سامانههای حقوقی، جرمشناسی و روابط عمومی پیش از وقوع حادثه، آموزش برای ایجاد و بازیابی نسخههای پشتیبان آفلاین، و برآورد خسارتها با فرض بدترین سناریوی ممکن است.
کِوان گفت: «هوش مصنوعی دنیایی نیست که در آن فقط هکرهای بسیار توانمند بتوانند حمله کنند؛ این فناوری هزینه واحد حملات را کاهش داده است.» او همچنین تأکید کرد: «در صنایع تولیدی، امنیت فناوری عملیاتی (OT) عامل کلیدی است.»
همزمان، او به مدیران عامل شرکتهای تولیدی توصیه کرد هنگام توقف خطوط تولید، میزان زیان احتمالی را از پیش محاسبه کنند و امنیت شرکای تجاری خود را نیز بررسی کنند. در واقع، گفته میشود سامسونگ الکترونیکس هر روز از ۳ هزار تأمینکننده خود ارزیابیهای امنیتی دریافت میکند.
کِوان همچنین اشاره کرد که افشای اطلاعات در نهادهای عمومی کره به پدیدهای عادی تبدیل شده و هشدار داد که نیاز فوری به افزایش هوشیاری وجود دارد.
او در پایان گفت: «از آنجا که نمیتوان ریسکهای سایبری را بهطور کامل حذف کرد، باید ریسکهای مالی را با ترکیب مناسب پذیرش داخلی ریسک، خرید بیمه سایبری و انتقال مسئولیت از طریق قراردادها مدیریت کرد.» وی افزود: «ضروری است مدیریت ارشد، تمرینهای منظم شبیهسازی و ساختار حاکمیتی شفاف را رهبری کند.»
خبرنگار: لی سانگگیو