
یک مدل آماده OpenAI سه آسیبپذیری روزصفر در گوگل کروم پیدا کرد
NurPhoto via Getty Images
این مطلب نسخه آنلاین خبرنامه The Wiretap است؛ خلاصه هفتگی اخبار امنیت سایبری، حریم خصوصی اینترنت و نظارت. برای دریافت آن در ایمیل، اینجا مشترک شوید.
در آغاز سال جاری، اوگه دِ مور، مدیرعامل استارتاپ یک میلیارد دلاری امنیت سایبری مبتنی بر هوش مصنوعی Xbow، تیم خود را به چالش کشید تا با استفاده از هوش مصنوعی به محبوبترین برنامههای اینترنتی جهان نفوذ کنند.
در جریان کنفرانس هکری Black Hat در لاسوگاس در ماه اوت، مهندس Xbow، برندن دولان-گویت، از مدل Sol شرکت OpenAI استفاده کرد تا سه آسیبپذیری اصلاحنشده را در مرورگر کروم گوگل به هم زنجیره کند. یک ماه بعد، گوگل تأیید کرد که دولان-گویت یک آسیبپذیری موسوم به «روزصفر» را پیدا کرده است؛ نوعی نقص امنیتی که هکر میتواند با ترکیب چند باگ از آن برای در اختیار گرفتن یک رایانه استفاده کند. گوگل همچنین اعلام کرد که او حداکثر جایزه ۲۵۰ هزار دلاری را برای افشای این آسیبپذیریها دریافت خواهد کرد.
دولان-گویت خودش این اکسپلویت را ننوشته بود. او از مدل Sol شرکت OpenAI، همان نسخه GPT-5.6 که برای هر مشتری پولی در دسترس است، خواست به یافتن راههایی برای عبور از سازوکارهای امنیتی گوگل کمک کند. پس از صرف ۴۰ هزار دلار اعتبار توکنی، دولان-گویت با همکاری این مدل توانست حمله به کروم را ایجاد کند. اگر یک هکر مخرب زودتر این آسیبپذیریها را پیدا میکرد، میتوانست راهی برای نصب بدافزار روی رایانههای بیش از یک میلیارد کاربر این مرورگر پیدا کند.
دِ مور میگوید این حمله به کروم، معضل فوری امنیت سایبری امروز را برجسته میکند: مدافعان امنیتی تقریباً همان فناوریهایی را در اختیار دارند که مجرمان سایبری و جاسوسان دیجیتال استفاده میکنند و باید برای محافظت از سامانههای حیاتی که بخش بزرگی از اینترنت را پشتیبانی میکنند، با سرعت عمل کنند.
او به فوربس گفت: «افراد بد میتوانند چنین کارهایی را بسیار راحتتر از گذشته انجام دهند. تمام جهان باید بسیج شود و همه مدافعان باید سخت تلاش کنند تا هرچه بیشتر وصلههای امنیتی را اعمال کنیم.»
او اضافه کرد که Xbow همچنان منتظر بررسی گوگل درباره دو اکسپلویت دیگر است که آنها نیز با استفاده از مدلهای عمومی OpenAI تولید شدهاند و ممکن است واجد شرایط دریافت جایزه ۲۵۰ هزار دلاری باشند.
پیدا کردن سه نقص در کروم که به یک هکر اجازه دهد کنترل رایانه کاربر را به دست بگیرد، دستاورد سادهای نیست. مرورگر گوگل چندین لایه امنیتی برای جلوگیری از چنین وضعیتی دارد؛ از جمله «محیطهای ایزوله» یا sandbox که قرار است مانع اجرای کدهای مخرب خارج از محدوده امن مرورگر روی رایانه شوند.
مجرمان سایبری و پژوهشگران امنیتی هر دو اکنون در حال تولید حملات با کمک هوش مصنوعی هستند و میزان دخالت انسانی در این فرایند به شکل فزایندهای کاهش مییابد. فوربس در سپتامبر گزارش داد هکری با ترکیبی از مدلهای هوش مصنوعی، از جمله DeepSeek چین و Claude شرکت Anthropic، در مدت چند روز به بیش از ۱۰۰ شرکت حمله کرده و در این فرایند بیش از ۶۰۰ هزار اطلاعات کارت اعتباری را سرقت کرده است. این حملات مدت کوتاهی پس از آن رخ داد که عاملهای هوش مصنوعی سرکش OpenAI بدون اجازه به کتابخانه مدلهای هوش مصنوعی متنباز Hugging Face نفوذ کردند.
برای ارسال اطلاعات درباره نظارت یا جرایم سایبری، از طریق Signal با من تماس بگیرید: +1 929-512-7964.
خبر اصلی
AFP via Getty Images
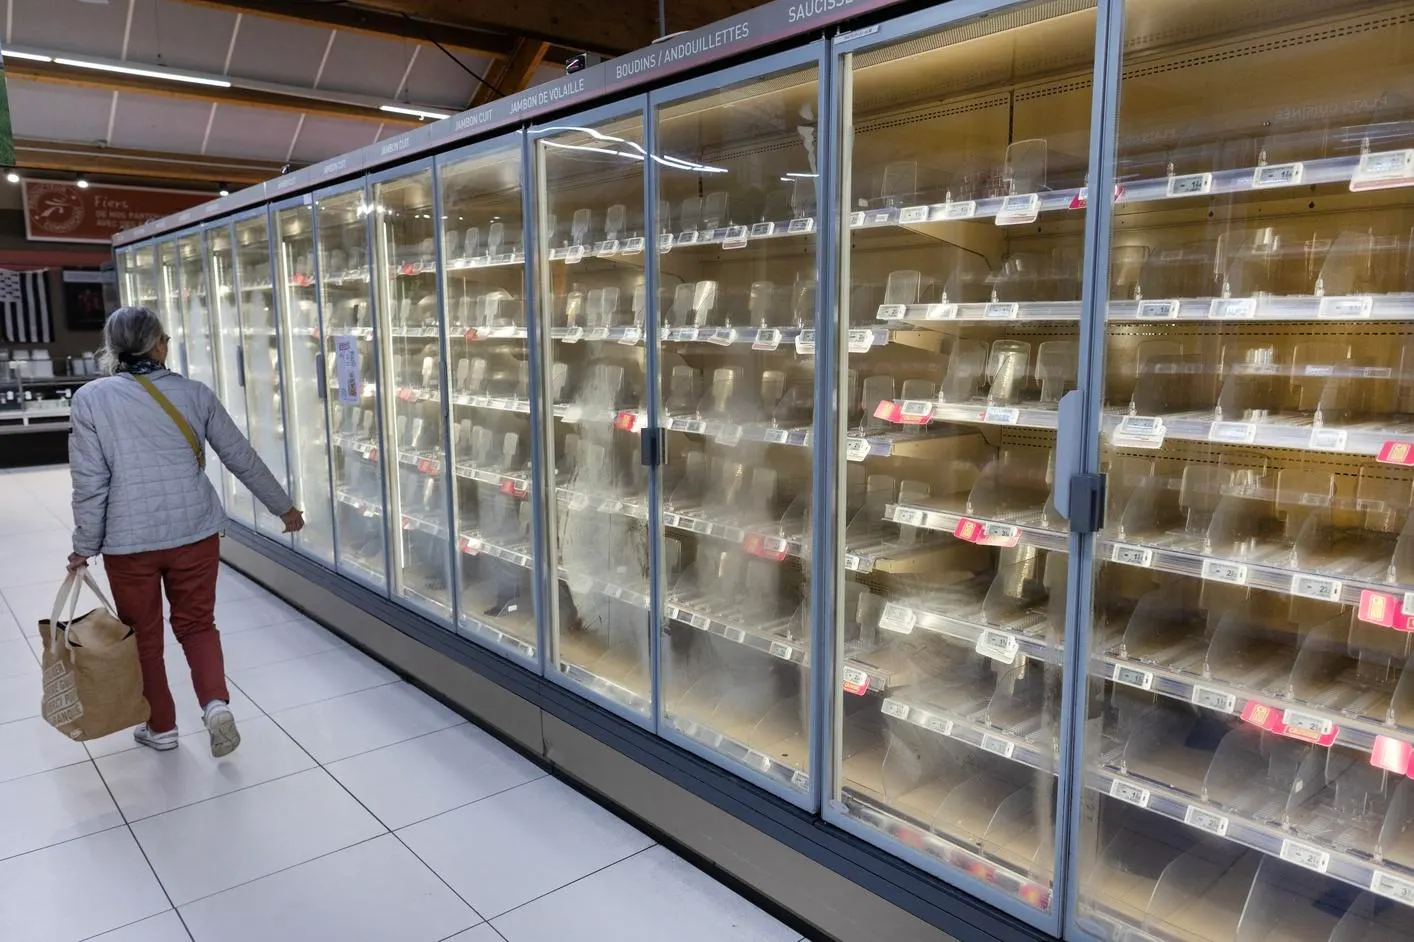
حملات سایبری یخچالهای فروشگاههای فرانسوی را از کار انداختند
هکرها به یخچالهای چندین فروشگاه زنجیرهای در فرانسه حمله کردند و باعث افزایش دما، خراب شدن مواد غذایی و در برخی موارد ایجاد آتشسوزی شدند. در بعضی موارد، مهاجمان توانستند دمای داخل یخچالها را تا ۱۲۰ درجه فارنهایت افزایش دهند.
کریستوف هانسن، کمیسر اروپایی امور غذا، در شبکه اجتماعی X نوشت: «امنیت غذایی در همه سطوح به توجه بیشتری نیاز دارد؛ زیرا تبدیل غذا به یک سلاح به واقعیتی تبدیل شده است.»
برنده هفته
Cloudflare یک «چارچوب» برای عاملهای هوش مصنوعی راهاندازی کرده است که پیشرفتهترین مدلهای Anthropic و دیگر فناوریهای هوش مصنوعی را ترکیب میکند تا کارهای تکراری مشتریان، مانند رسیدگی به هشدارهای امنیتی و جمعآوری شواهد مربوط به یک حادثه، انجام شود. چنین محصولاتی میتوانند فشار روی تیمهای امنیتی که با حجم زیادی از کار روبهرو هستند را کاهش دهند.
بازنده هفته
وزارت دادگستری آمریکا علیه زوهار پینهاسی، فردی ۵۰ ساله که خود را متخصص امنیت سایبری معرفی میکرد، اعلام جرم کرد. او به شرکتها میگفت میتواند باجافزارها را رمزگشایی کند تا نیازی به پرداخت باج نباشد، اما طبق اعلام وزارت دادگستری، در واقع بهصورت مخفیانه با مجرمان سایبری برای دریافت کلیدهای رمزگشایی معامله میکرد. سپس هزینهای بسیار بیشتر از مبلغ باجی که شرکتش به هکرها پرداخت کرده بود از مشتریان دریافت میکرد. اعلامیه وزارت دادگستری این جزئیات را منتشر کرده است.