
امروز چگونه ریسکهای هوش مصنوعی خود را مدیریت میکنید؟
سه شاخص وضعیت کنونی هوش مصنوعی در حوزه مدیریت ریسک و تطبیق مقررات را بهخوبی نشان میدهند:
- گسترش استفاده: در حال حاضر ۵۳ درصد از متخصصان مدیریت ریسک و تطبیق مقررات از هوش مصنوعی استفاده میکنند یا در حال آزمایش آن هستند. این رقم در سال ۲۰۲۳ معادل ۳۰ درصد بود. (بر اساس نظرسنجی مؤسسه Moody’s از ۶۰۰ متخصص در ژانویه ۲۰۲۶)
- افزایش خودمختاری: تقریباً از هر سه مورد کاربرد جدید هوش مصنوعی در ۵۰ بانک بزرگ که مؤسسه Evident در سهماهه نخست سال ۲۰۲۶ بررسی کرده، یک مورد از نوع عاملمحور (Agentic) بوده است؛ به این معنا که سامانه بهجای ارائه صرف توصیه، خود اقدام میکند.
- کمبود شواهد اثربخشی: تنها ۳۰ درصد از متخصصان مدیریت ریسک و تطبیق مقررات میگویند هوش مصنوعی مزایای مورد انتظارشان را محقق کرده است. همچنین، تنها ۲۷ درصد از موارد کاربرد جدید هوش مصنوعی که بانکها در سهماهه دوم سال ۲۰۲۶ اعلام کردهاند، با گزارشی از نتایج حاصلشده همراه بودهاند. (بر اساس دادههای Evident)
به بیان ساده، استفاده از هوش مصنوعی بهسرعت در حال افزایش است و این فناوری بهتدریج از مرحله ارائه پیشنهاد فراتر میرود و به انجام مستقل اقدامات میپردازد؛ بااینحال، کمتر از یکسوم کاربران میتوانند مزایای مورد انتظار خود را بهطور مستند نشان دهند. این شکاف مستقیماً پیش روی مدیران ارشد ریسک، تطبیق مقررات و عملیات قرار میگیرد. کمیتههای اجرایی، حسابرسان و نهادهای ناظر از سازمانها سه پرسش اساسی خواهند داشت: هوش مصنوعی در کدام بخشها استفاده میشود؟ چگونه بر آن نظارت و کنترل صورت میگیرد؟ و چه دستاوردهایی داشته است؟ در حال حاضر، تعداد کمی از شرکتها میتوانند برای هر سه پرسش پاسخی مستند و قابل اتکا ارائه دهند.
مدیریت ریسک باید از مقررات جلوتر حرکت کند
در طول دوران حرفهای خود، همواره دو درس را به خاطر داشتهام: منتظر اتفاقات غیرمنتظره باشید و هرگز صرفاً به این دلیل که تصور میکنید برای همهچیز آمادهاید، احساس آسودگی نکنید. هوش مصنوعی هر دو اصل را به چالش میکشد. این فناوری هماکنون در محیطهای کاری حضور دارد؛ چه در قالب ابزارهای تأییدشده و چه ابزارهایی که کارکنان شخصاً به استفاده از آنها روی آوردهاند. بااینحال، تعداد کمی از مدیران ارشد ریسک میتوانند تصویر کاملی از محل و نحوه استفاده از آن داشته باشند.
باید بتوانید به ورودیها، فرایند پردازش و خروجیهای هوش مصنوعی اعتماد کنید، حتی زمانی که همیشه امکان مشاهده آنچه درون سامانه میگذرد وجود ندارد. نهادهای ناظر سرانجام به رویکردهای مشترکی خواهند رسید، اما مدیریت ریسک باید جلوتر از مقررات حرکت کند، نه اینکه صرفاً از آنها پیروی کند. من هیچگاه مدیریت ریسک را صرفاً برای انطباق با مقررات انجام ندادهام. رعایت قوانین الزامی است، اما اگر اتفاقی جدی رخ دهد، نمیتوانید نهاد ناظر را مقصر بدانید؛ مسئولیت آن بر عهده خود شماست. باید همین حالا اقدام کنید، زیرا اشتباهات سنگین زمانی رخ میدهند که سازمان تلاش میکند از تحولات عقبمانده پیشی بگیرد.
گریگوریوس (گرگ) مارکوییزوس (Grigorios (Greg) Markouizos) مدیر اجرایی پیشین سیتی (Citi) است و بیش از ۳۰ سال در صنعت بانکداری تجربه دارد. او ریاست گروه کاربران وثیقه شرکت Euroclear را بر عهده داشته و در کمیتههای تخصصی صنعت در زمینه مقررات، زیرساختهای بازار و مدیریت ریسک فعالیت کرده است.
چرا زمان برای اقدام محدود است؟
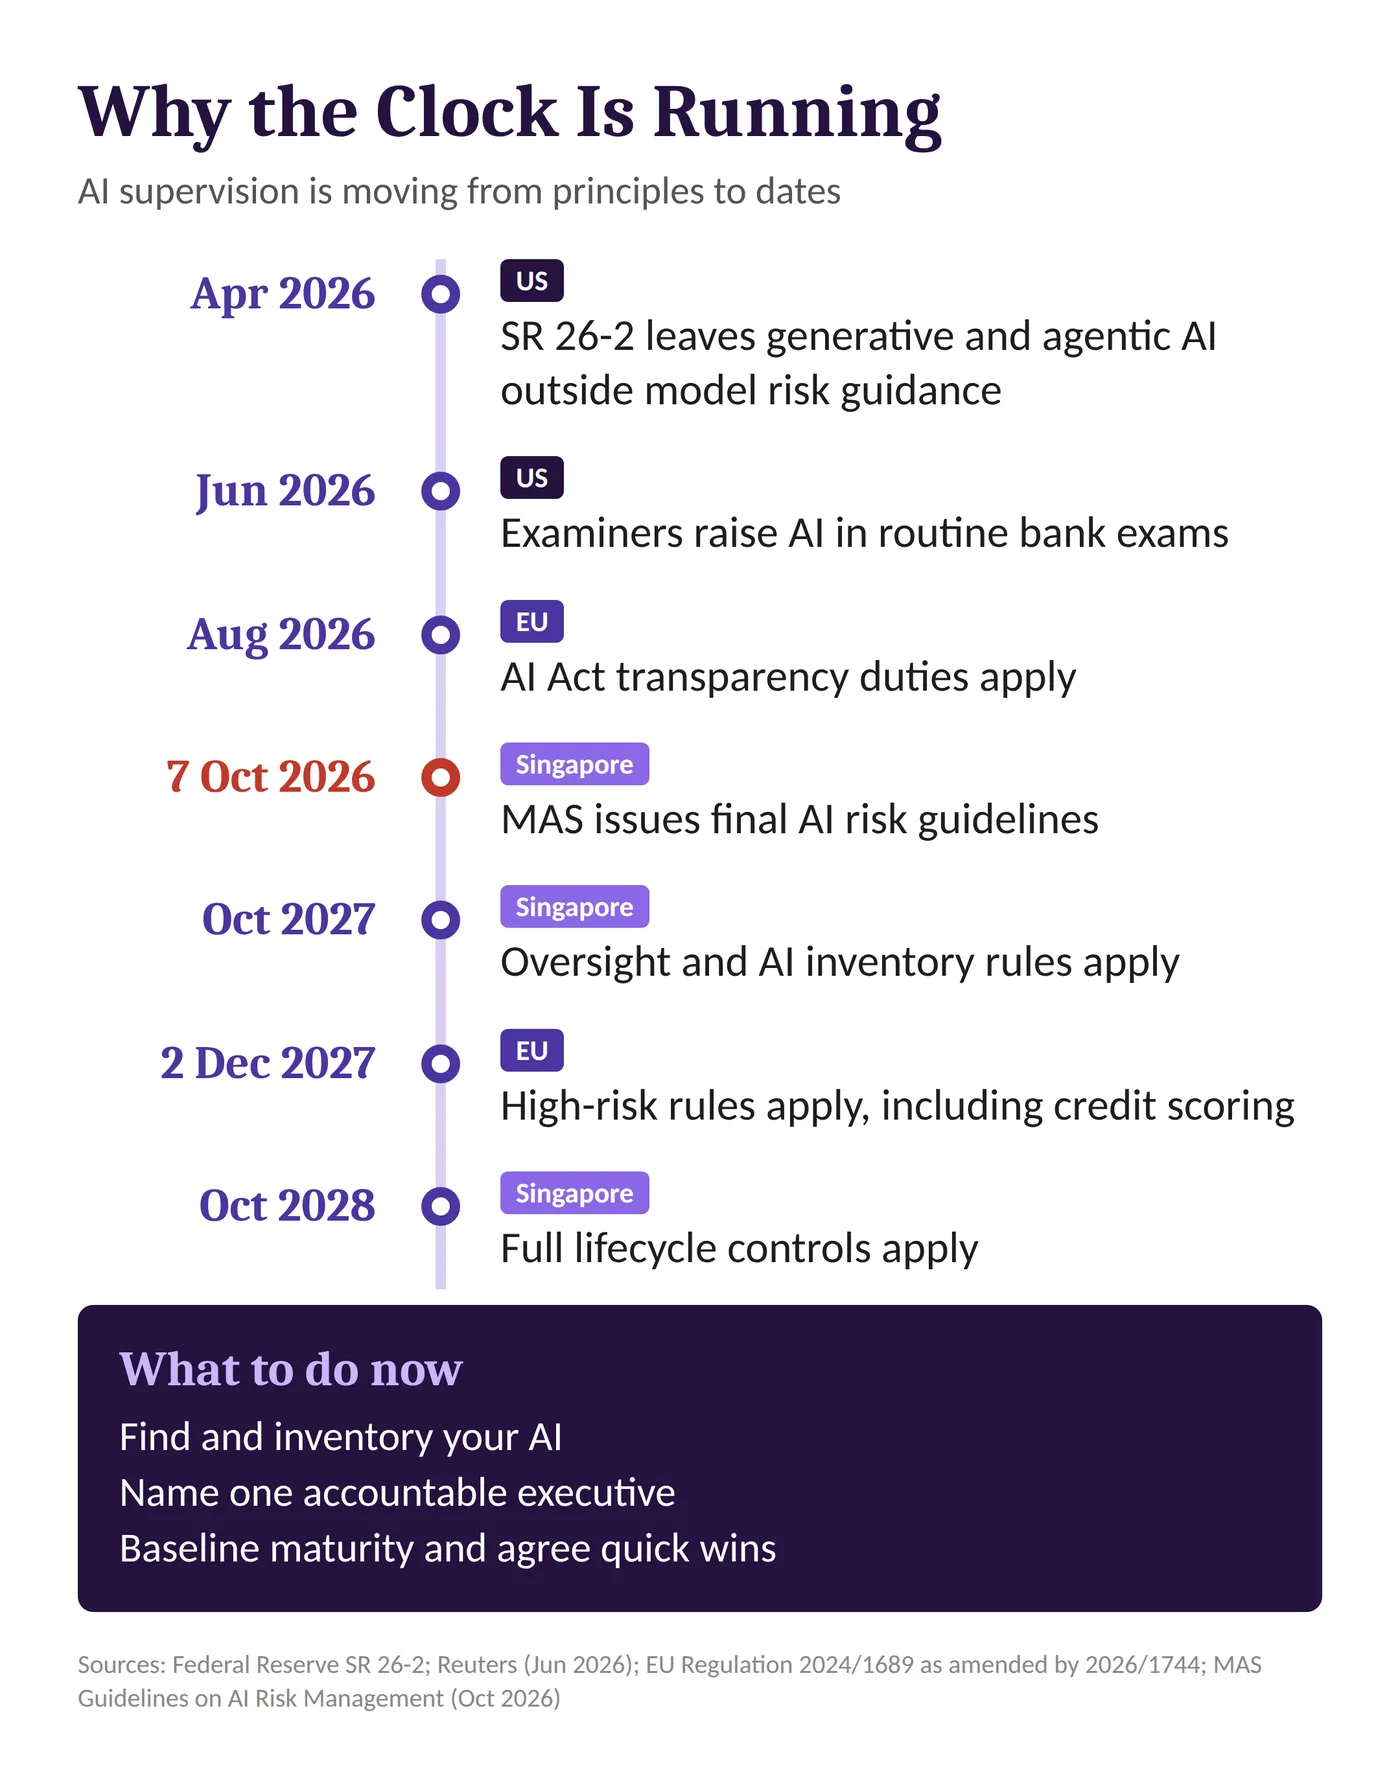
نهادهای ناظر منتظر تدوین یک مجموعه مقررات جهانی و یکپارچه نماندهاند. خبرگزاری رویترز در ماه ژوئن گزارش داد که دفتر کنترل ارز آمریکا (OCC) و فدرال رزرو در جریان بازرسیهای معمول خود، اکنون موضوع هوش مصنوعی را نیز مطرح میکنند و درباره نظارت انسانی، کلیدهای توقف اضطراری (Kill Switches) و برنامههای خروج از همکاری با تأمینکنندگان فناوری پرسش میکنند؛ این در حالی است که دستورالعمل SR 26-2، هوش مصنوعی مولد و عاملمحور را از شمول راهنمای رسمی ریسک مدل خارج کرده است.
در ۷ اکتبر ۲۰۲۶، نهاد پولی سنگاپور (MAS) نسخه نهایی دستورالعملهای مدیریت ریسک هوش مصنوعی را منتشر کرد. بر اساس این دستورالعملها، الزامات مربوط به نظارت، تهیه فهرست سامانههای هوش مصنوعی و ارزیابی اهمیت ریسکها از اکتبر ۲۰۲۷ اجرایی میشوند و کنترلهای مربوط به چرخه عمر سامانهها نیز از اکتبر ۲۰۲۸ به اجرا درمیآیند. در اتحادیه اروپا نیز الزامات مربوط به کاربردهای پرریسک، از جمله اعتبارسنجی و امتیازدهی اعتباری، از ۲ دسامبر ۲۰۲۷ اعمال خواهند شد. سازمانهایی که از هماکنون اقدامات لازم را آغاز کنند، هنگام طرح این پرسشها از سوی نهادهای ناظر، یک سال سابقه مستند و شواهد قابل ارائه در اختیار خواهند داشت.
چارچوب GALE چیست؟
چارچوب GALE، مخفف GRC AI Leverage Enhancement، توسط شرکت ICAG Partners طراحی شده است و رویکردی برای بهکارگیری هوش مصنوعی در حوزههای حاکمیت سازمانی، مدیریت ریسک و تطبیق مقررات (GRC) ارائه میدهد؛ رویکردی که نتایج آن قابل اندازهگیری و مستندسازی است.
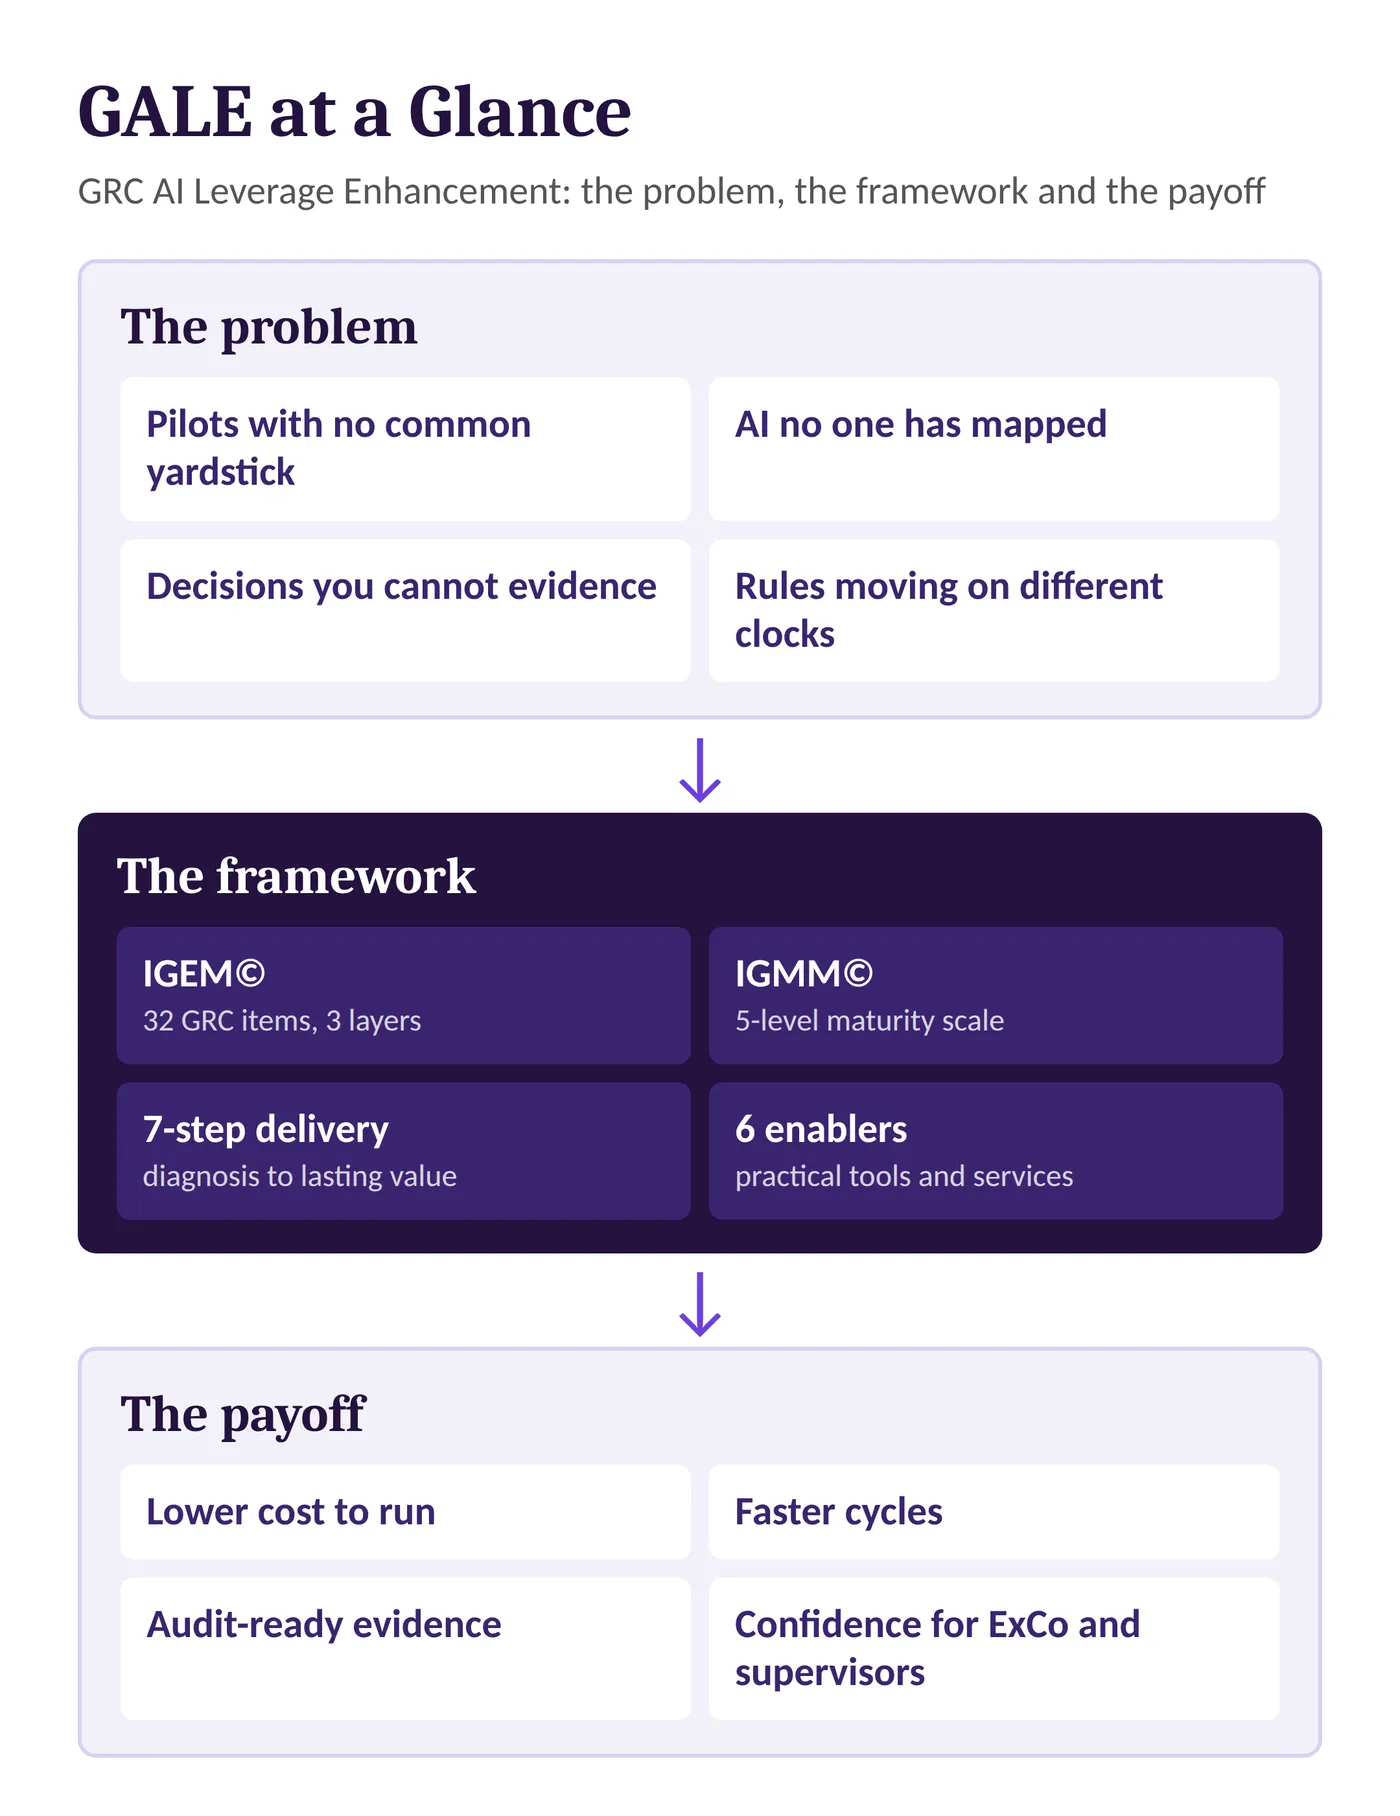
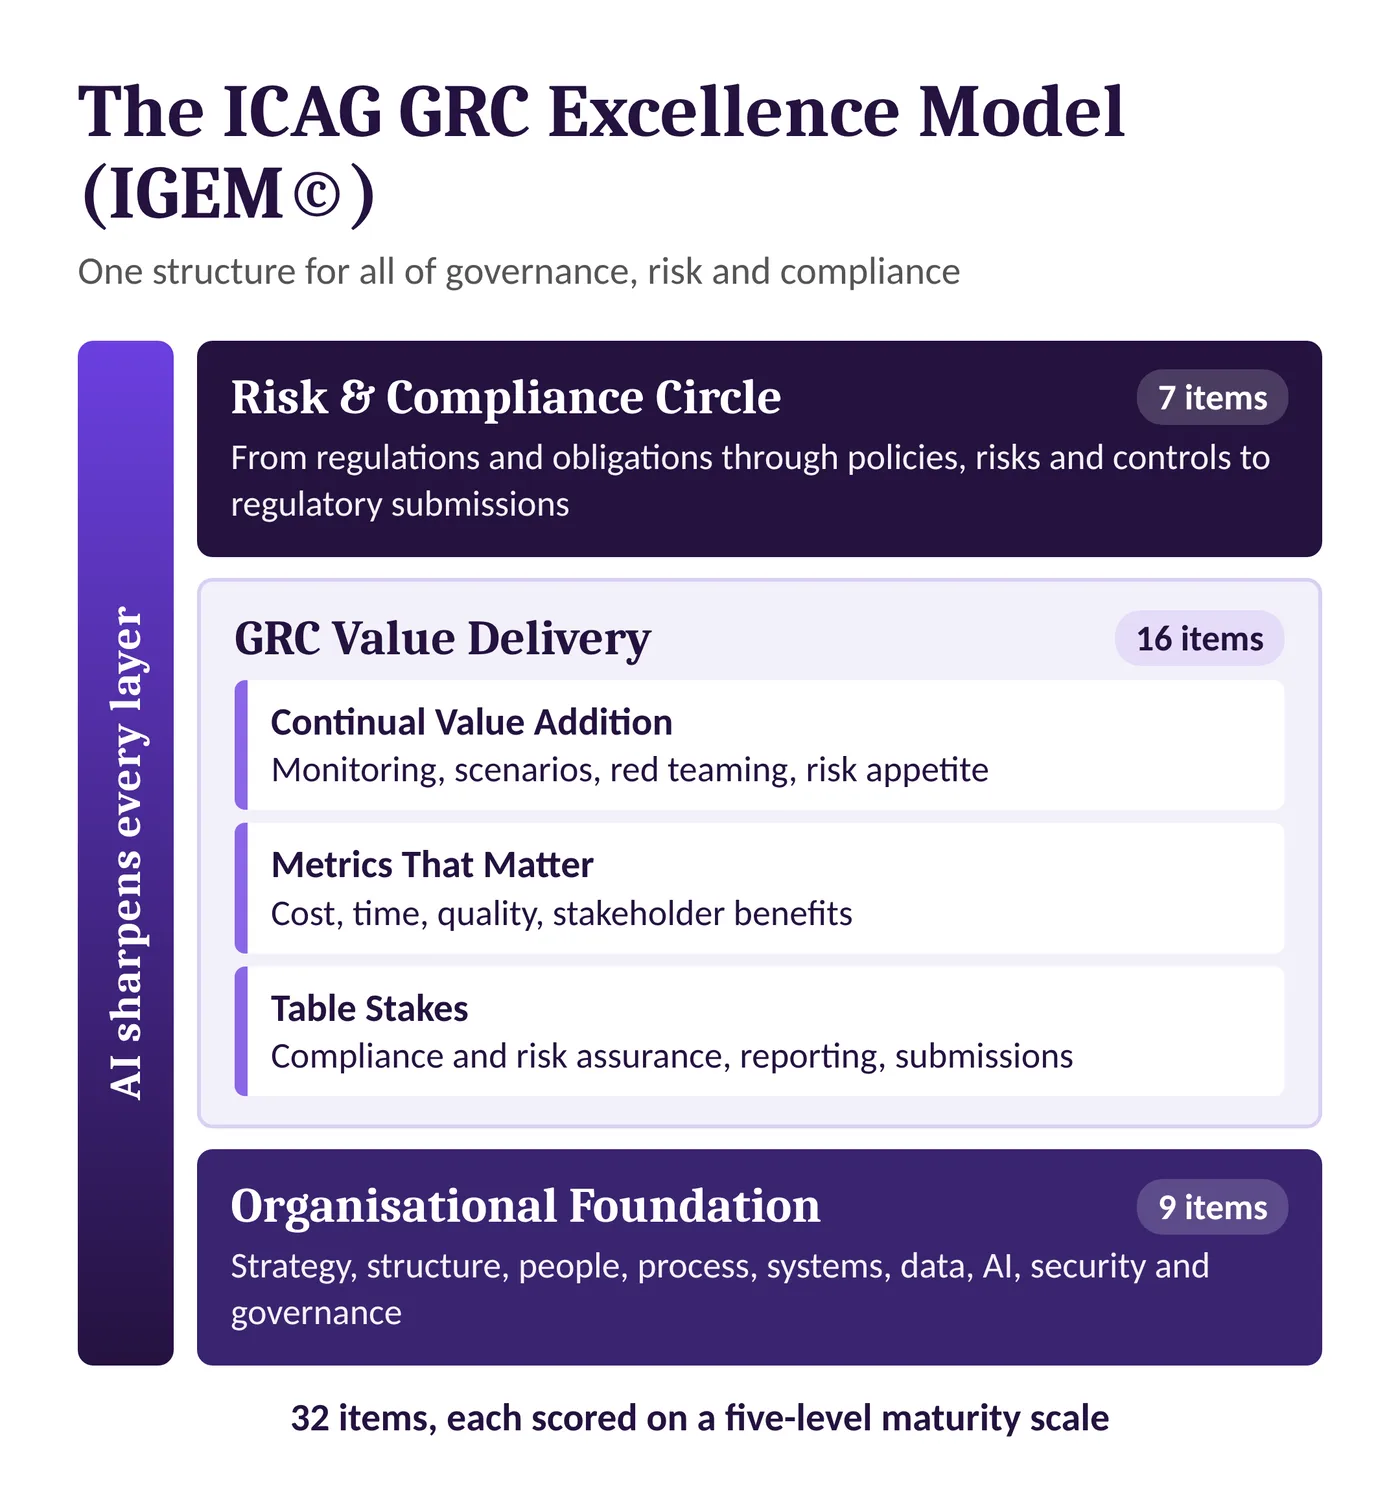
این چارچوب بر اساس مدل تعالی GRC شرکت ICAG با نام IGEM© شکل گرفته است. این مدل، حوزه حاکمیت سازمانی، مدیریت ریسک و تطبیق مقررات را به ۳۲ مؤلفه در سه لایه تقسیم میکند:
- لایه زیرساخت سازمانی: شامل راهبرد، نیروی انسانی، داده، هوش مصنوعی، امنیت و حاکمیت سازمانی.
- لایه ارائه ارزش: شامل طیفی از فعالیتها، از اطمینانبخشی به رعایت مقررات تا آزمون تیم قرمز (Red Teaming).
- حوزه ریسک و تطبیق مقررات: شامل فرایندهایی از الزامات قانونی و مقرراتی تا ارائه گزارشها و مستندات به نهادهای ناظر.
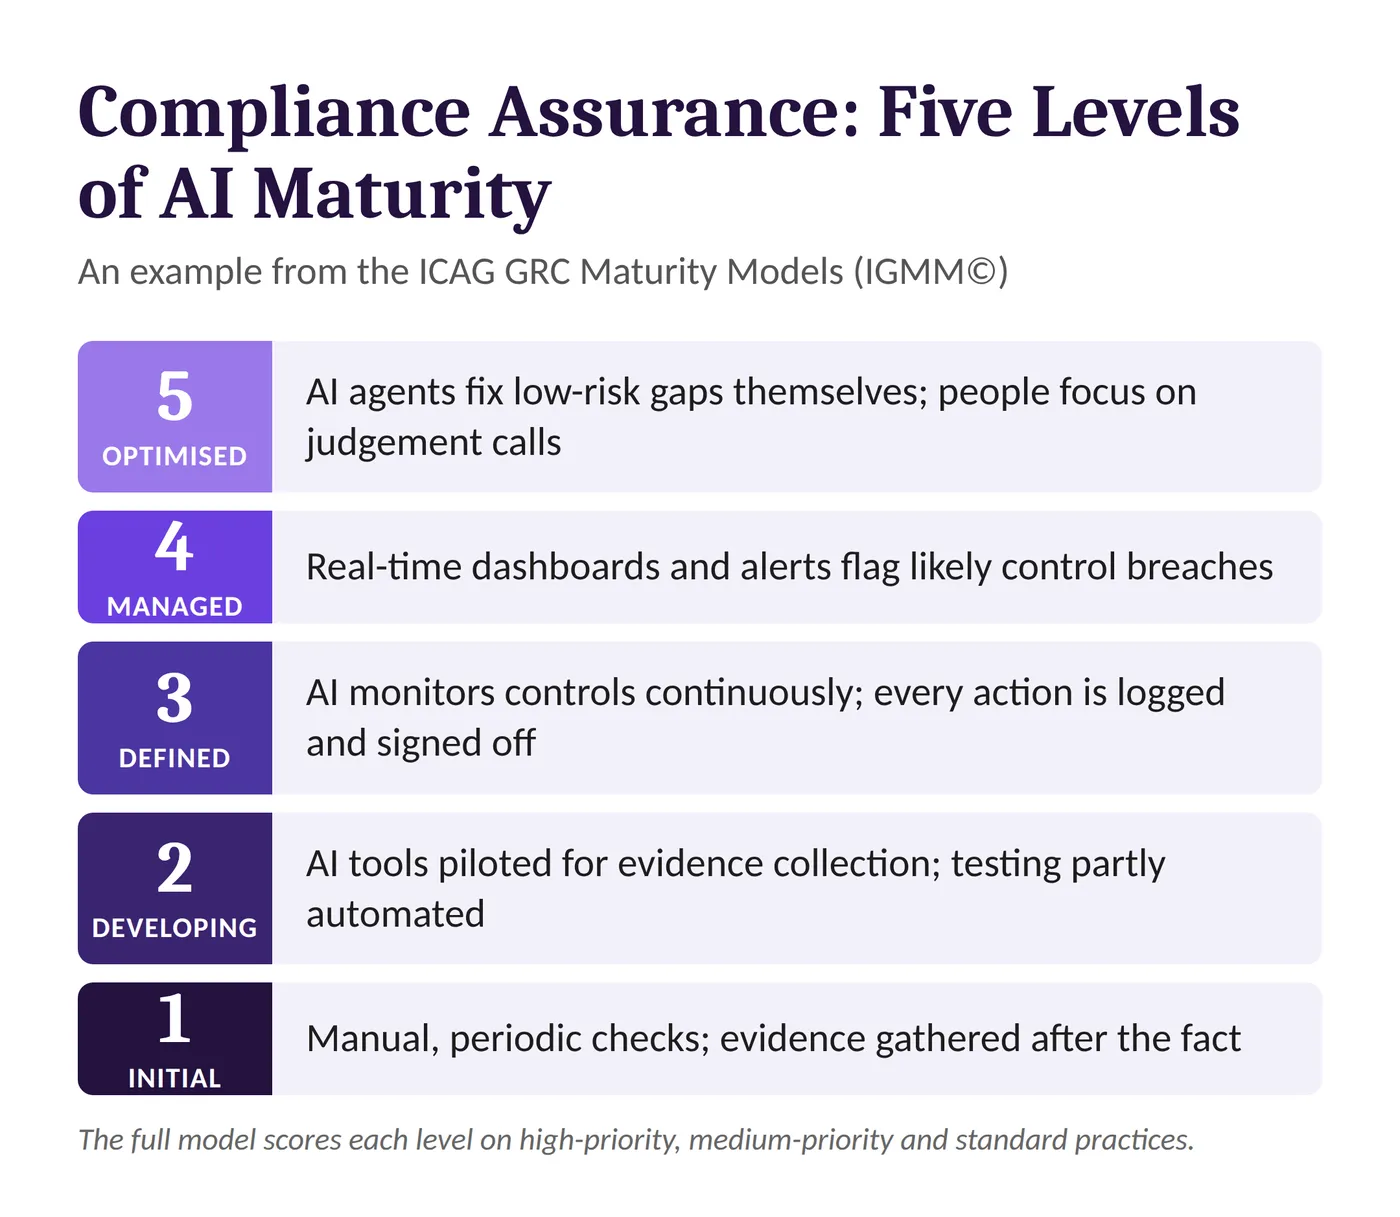
هر یک از این مؤلفهها بر اساس مدل پنجسطحی بلوغ IGMM©، از سطح «ابتدایی» (Initial) تا سطح «بهینهشده» (Optimised)، ارزیابی و امتیازدهی میشوند.
برای مثال، در حوزه اطمینانبخشی به رعایت مقررات، سطح یک به معنای انجام بررسیهای دستی و دورهای است که در آن شواهد معمولاً پس از وقوع رویدادها جمعآوری میشوند. در سطح سه، هوش مصنوعی عاملمحور بهصورت مستمر بر اجرای کنترلها نظارت میکند، تمام اقدامات عاملهای هوشمند ثبت میشود و یک فرد مسئول نتایج را تأیید میکند.
در سطح پنج، سامانههای چندعاملی میتوانند خودشان نواقص کمریسک را برطرف کنند و کارکنان بخش تطبیق مقررات زمان خود را صرف موضوعاتی میکنند که به قضاوت و تصمیمگیری انسانی نیاز دارند. در این مدل، کمیتههای اجرایی برای هر مؤلفه یک امتیاز مشخص دریافت میکنند که امکان پیگیری تغییرات و مقایسه عملکرد سازمان با سایر مجموعهها را فراهم میسازد.
شش عامل کلیدی برای اجرای چارچوب
- ارزیابی وضعیت موجود حاکمیت هوش مصنوعی و میزان استفاده از آن: این ارزیابی را میتوان طی سه هفته انجام داد. فرایند با یک خودارزیابی آنلاین رایگان آغاز میشود که از طریق این لینک در دسترس است و سپس جلسات کاری با متخصصان حوزههای مرتبط برگزار میشود.
- گذار از بررسیهای فصلی به اطمینانبخشی مستمر: با استفاده از رویکرد Perpetual GRC، عاملهای هوش مصنوعی بهصورت شبانهروزی بررسیهای مربوط به تطبیق مقررات، ریسک و کنترلهای سازمانی را انجام میدهند و تیمهای انسانی نتایج را بررسی و تأیید میکنند.
- خودکارسازی طراحی و آزمون کنترلها: این فرایند از تهیه پیشنویس شرح کنترلها با کمک هوش مصنوعی آغاز میشود و تا اجرای آزمونهای مستمر مبتنی بر رابط برنامهنویسی کاربردی (API) ادامه پیدا میکند.
- ایجاد فهرست سامانههای هوش مصنوعی و تعیین سطوح ریسک و کنترلها: این اقدامات باید با چارچوب مدیریت ریسک هوش مصنوعی مؤسسه ملی استاندارد و فناوری آمریکا (NIST AI RMF)، استاندارد ISO/IEC 42001 و دستورالعملهای جدید نهاد پولی سنگاپور همسو باشند. هدف آن است که هنگام بازرسی، سازمان بتواند مجموعهای تحت حاکمیت و کنترل مشخص از سامانههای هوش مصنوعی را ارائه کند، نه صرفاً فهرستی از پروژههای آزمایشی.
- یکپارچهسازی الزامات قانونی و مقرراتی در مناطق مختلف: الزامات آمریکا، بریتانیا، اتحادیه اروپا، خاورمیانه و منطقه آسیا-اقیانوسیه باید در یک سامانه ثبت متمرکز گردآوری و به سیاستها و کنترلهای سازمان متصل شوند.
- حفظ و تداوم پیشرفت: این کار از طریق ارزیابی فصلی سطح بلوغ، آزمونهای تیم قرمز هوش مصنوعی، برنامهریزی سناریوهای مختلف و تهیه گزارشهایی انجام میشود که کمیته اجرایی بتواند بر اساس آنها تصمیمگیری کند.
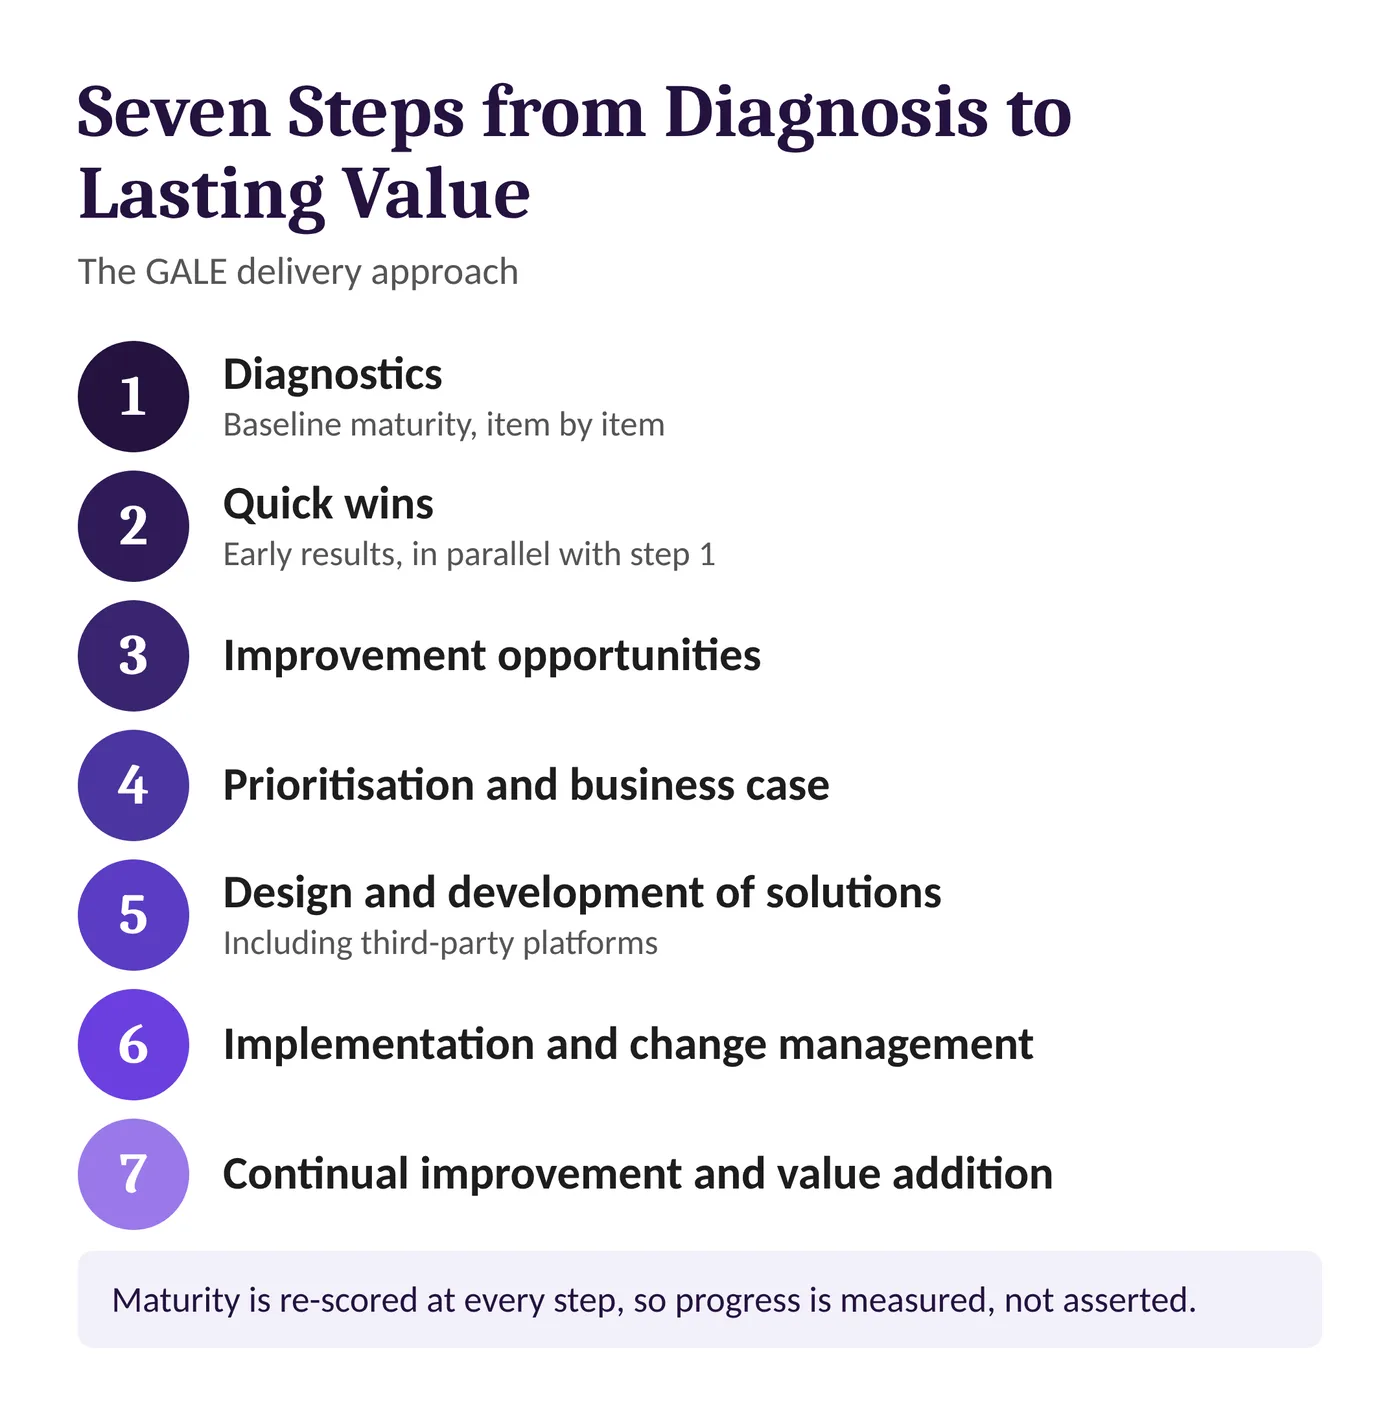
اجرای این چارچوب در هفت مرحله، از ارزیابی و تشخیص وضعیت موجود تا بهبود مستمر، انجام میشود. در این فرایند، اقدامات سریع و کوتاهمدت همزمان با ارزیابی اولیه پیش میروند تا نتایج اولیه ظرف چند هفته قابل مشاهده باشند. شرکت ICAG Partners اعلام کرده است که هیچگونه منافع مالی یا سهمی در پلتفرمهای مدیریت GRC یا حاکمیت هوش مصنوعی ندارد؛ بنابراین، ابزارهایی را پیشنهاد میکند که با زیرساخت و شرایط هر سازمان سازگار باشند.
درباره ICAG Partners
شرکت ICAG Partners یک مؤسسه مشاوره مستقل است که متخصصان آن سابقه حرفهای خود را در حوزههای مدیریت ریسک، تطبیق مقررات و حسابرسی کسب کردهاند. این شرکت به بانکها، مؤسسات فعال در بازار سرمایه، شرکتهای مدیریت دارایی و سرمایهگذاری و کارگزاران معاملهگر کمک میکند تا راهکارهای مبتنی بر هوش مصنوعی را در حوزه حاکمیت سازمانی، مدیریت ریسک و تطبیق مقررات ارزیابی، طراحی و اجرا کنند. خدمات این شرکت از ارزیابی سطح بلوغ و حاکمیت هوش مصنوعی تا تطبیق مستمر با مقررات و خودکارسازی کنترلها را در بر میگیرد. جزئیات کامل راهکارهای این شرکت در وبسایت https://icagpartners.com/ ارائه شده است.
درباره نویسندگان
سوباس روی (Subas Roy) — مدیرعامل ICAG Partners
سوباس روی بنیانگذار و مدیرعامل شرکت ICAG است. او طی بیش از سه دهه فعالیت حرفهای، مسئولیتهای مدیریتی ارشد را در چندین شرکت بزرگ و معتبر بر عهده داشته است. وی با صندوقهای سرمایهگذاری خصوصی بزرگ و متوسط و شرکای عملیاتی آنها همکاری و مشاوره میکند تا به خلق ارزش بیشتر، افزایش ارزش بازار شرکتها، آمادهسازی آنها برای خروج از سرمایهگذاری و یافتن راهحل برای چالشهای پیچیده در حوزههای فناوری و هوش مصنوعی، داده، ریسک، نیروی انسانی و فرایندهای سازمانی کمک کند.
او تجربه گستردهای در صنعت خدمات مالی بریتانیا و بازارهای جهانی دارد و بهطور ویژه در حوزههای بانکداری و بیمه تخصص دارد.
گوپال کوچیبوتلا (Gopal Kuchibhotla) — شریک و مدیر بخش مشاوره ریسک در ICAG Partners
گوپال کوچیبوتلا شریک شرکت ICAG و رئیس بخش مشاوره ریسک آن است. او بیش از ۳۵ سال تجربه مشاوره بینالمللی در صنایع مختلف دارد و در حوزههای مرتبط با مدیریت ریسک، امور مالی و فناوری فعالیت کرده است. کوچیبوتلا به شرکتهای سرمایهگذاری خصوصی و شرکای عملیاتی آنها در زمینه خلق، حفاظت و تحقق ارزش در شرکتهای زیرمجموعهشان مشاوره میدهد.
حوزههای تخصصی او شامل مدیریت ریسک و تطبیق مقررات، فناوری و هوش مصنوعی و داده، و همچنین مشاوره ادغام و تملک شرکتها (M&A) است. این فعالیتها موضوعاتی مانند بررسی موشکافانه پیش از معامله (Due Diligence)، یکپارچهسازی پس از ادغام و طراحی مدلهای عملیاتی هدف را نیز در بر میگیرند.