
امنیت API برای عاملهای هوش مصنوعی از سرعت ورود آنها به محیط عملیاتی عقب مانده است
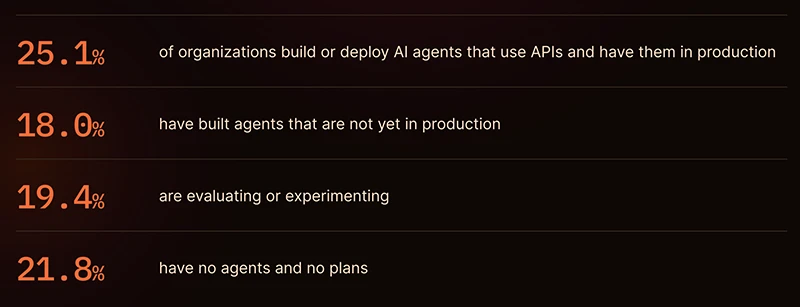
شرکت پستمن (Postman) از نزدیک به ۹ هزار توسعهدهنده، معمار نرمافزار و مدیر اجرایی درباره نحوه استفاده سازمانها از عاملهای هوش مصنوعی نظرسنجی کرده است. پاسخها حکایت از الگویی آشنا دارند: شرکتها ابتدا فناوری جدید را وارد فرایندهای کاری خود میکنند و بعد به این فکر میافتند که چه کسی باید کلید دسترسی به سامانهها را در اختیار داشته باشد. یکچهارم سازمانهای شرکتکننده در این نظرسنجی هماکنون عاملهای هوش مصنوعی را در محیط عملیاتی به کار گرفتهاند و این عاملها به APIهای آنها درخواست ارسال میکنند.
مشکل اصلی از نحوه مدیریت کلیدهای دسترسی آغاز میشود. حدود چهار نفر از هر ۱۰ پاسخدهنده هنوز مشخص نکردهاند که هویت و اطلاعات احراز هویت عاملهای هوش مصنوعی باید چگونه مدیریت شود. سه نفر از هر ۱۰ نفر نیز اجازه میدهند این عاملها با همان اطلاعات کاربری مورد استفاده سایر کلاینتهای API وارد سامانه شوند. در نتیجه، عامل هوش مصنوعی در شبکه تفاوتی با یک اسکریپت معمولی ندارد و هویت مستقلی برای شناسایی آن وجود ندارد. اگر چنین عاملی به دادههایی دسترسی پیدا کند که مجاز به مشاهده آنها نیست، سازمان هویت جداگانهای در اختیار نخواهد داشت تا بتواند دسترسی آن را محدود یا قطع کند. این دقیقاً مهمترین سناریوی نگرانکننده برای پاسخدهندگان است: دسترسی یک عامل هوش مصنوعی به دادهها یا نقاط پایانیای که مجوز استفاده از آنها را ندارد.
عاملها پیش از تدوین مقررات، به دسترسی دست پیدا کردند
عامل هوش مصنوعی را مانند نیروی تازهاستخدامشدهای تصور کنید که بدون شرکت در جلسه معارفه، کار خود را آغاز کرده است. این عامل میتواند سامانههای سازمان را بخواند، سرویسهای مختلف را فراخوانی کند و بهصورت مستقل اقداماتی انجام دهد؛ اما در بسیاری از شرکتها نه کارت شناسایی مشخصی دارد، نه مدیری که مسئولیتش را بر عهده بگیرد و نه حتی فرایندی برای پایان دادن به فعالیتش تعریف شده است.
سازمانها برای APIهای خود بسیار بیشتر از عاملهایی که از این رابطها استفاده میکنند، کنترلهای امنیتی اختصاصی در نظر گرفتهاند. یکسوم شرکتها هیچ فرایند رسمی برای مدیریت عاملهای هوش مصنوعی ندارند. کمتر از یکچهارم آنها فهرستی از عاملهای فعال خود نگهداری میکنند یا فعالیت این عاملها را زیر نظر میگیرند. تنها ۹ درصد سازمانها فرایندی برای بازنشسته کردن یک عامل دارند؛ به این معنا که بیشتر شرکتها میتوانند یک عامل را فعال کنند، بیآنکه برنامه مشخصی برای متوقف کردن آن داشته باشند.
حتی شرکتهای پیشرو نیز کلیدهای دسترسی را به اشتراک میگذارند
پستمن پاسخدهندگان را بر اساس میزان پایبندی سازمانهایشان به رویکرد API-first دستهبندی کرده است؛ رویکردی که در آن طراحی API پیش از طراحی نرمافزاری انجام میشود که قرار است از آن استفاده کند. شرکتهایی که خود را API-first میدانند، تقریباً در تمام شاخصها سازمانیافتهتر عمل میکنند. احتمال بیشتری دارد که فهرستی از عاملهای خود داشته باشند، برای هر عامل یک مسئول مشخص تعیین کنند و هویت مستقلی در اختیار هر عامل بگذارند.
با این حال، این شرکتها تعداد بسیار بیشتری عامل هوش مصنوعی نیز به کار میگیرند و ۴۳٫۲ درصد آنها اجازه میدهند عاملهایشان از اطلاعات احراز هویت معمول و مشترک استفاده کنند. این رقم در شرکتهایی که اصلاً رویکرد API-first ندارند، ۲۳ درصد است. بنابراین، حتی در سازمانهایی که بیشترین اقدامات لازم را برای مدیریت عاملها انجام دادهاند، افزایش تعداد عاملهای فعال به معنای استفاده تعداد بیشتری از آنها از کلیدهای دسترسی دیگران است. پژوهشگران تأکید میکنند که نتایج نظرسنجی صرفاً وجود همبستگی را نشان میدهد و رابطه علت و معلولی را اثبات نمیکند. آنها همچنین یادآور میشوند که گروه API-first در این نظرسنجی بیشتر از مدیران ارشد و مدیران اجرایی تشکیل شده است و دیدگاه این افراد در سطح مدیریت ممکن است با آنچه تیمهایشان در فعالیتهای روزمره انجام میدهند، یکسان نباشد.
بیشتر APIها برای استفاده انسانها طراحی شدهاند
یکچهارم سازمانها عاملهای هوش مصنوعی را در محیط عملیاتی اجرا میکنند، اما تنها ۱۳٫۲ درصد آنها معتقدند APIهایشان برای استفاده این عاملها آماده است. بیشتر APIها برای توسعهدهندگان انسانی طراحی شدهاند؛ افرادی که مستندات را میخوانند و اگر بخشی از کار برایشان روشن نباشد، میتوانند از همکاران خود سؤال کنند. اما عامل هوش مصنوعی نمیتواند به همین شکل از یک همکار کمک بگیرد. مستندات قدیمی و بهروزرسانینشده از قبل هم مهمترین شکایت توسعهدهندگان شرکتکننده در نظرسنجی بوده است؛ مشکلی که برای یک عامل هوش مصنوعی میتواند به معنای متوقف شدن کامل فرایند کار باشد.
به نظر میرسد پاسخدهندگان نیز متوجه پیامدهای این وضعیت هستند. آنها در پاسخ به پرسشی درباره دو سال آینده، حملات مبتنی بر هوش مصنوعی و سوءاستفاده عاملهای سرکش از APIها را بهعنوان دو نگرانی اصلی و مشترک خود رتبهبندی کردند. نگرانی درباره حملات مبتنی بر هوش مصنوعی نسبت به سال گذشته افزایش یافته است.
نخستین پیشنهاد پستمن این است که برای هر عامل هوش مصنوعی یک هویت مستقل تعریف شود. در حال حاضر، حدود یکسوم شرکتهای بررسیشده این اقدام را انجام دادهاند.