
ردپای طراحی دستگاه شنود در حساب یک چتبات؛ ابعاد تازه پرونده اوپنایآی
نویسنده: فلاویا مورا | ۱۵ اکتبر ۲۰۲۶
یک بازرسی معمول امنیتی تنها دو روز پس از نصب، دستگاه شنود را پیدا کرد. اما شواهد مربوط به برنامهریزی این اقدام در حسابی ثبت شده بود که تحت پوشش هیچ مجوز سازمانی کارفرما قرار نمیگرفت. اکنون خطر تهدیدهای داخلی به چنین فضاهایی نیز کشیده شده است.
یکی از مهندسان اوپنایآی متهم شده است که یک دستگاه ضبط صدای رمزگذاریشده را پشت تلویزیون اتاق جلسات مدیران شرکت پنهان کرده است. تیم امنیتی دو روز پس از نصب دستگاه، آن را در جریان یک بازرسی برنامهریزیشده کشف کرد. شواهد مربوط به طراحی این اقدام از سه مسیر به دست آمده، اما مهمترین و دردسرسازترین آنها به حساب یک چتبات مربوط میشود که به نام همسر متهم ثبت شده بود؛ حسابی که ظاهراً در آن درباره نحوه ساخت دستگاه پرسش شده و همزمان با نصب آن، به آدرس MAC دستگاه نیز اشاره شده بود. این اطلاعات خارج از محدوده نظارت و کنترل کارفرما قرار داشت. شرکتها در دو سال گذشته تلاش کردهاند استفاده کارکنان از ابزارهای هوش مصنوعی را به حسابهای سازمانی تحت مدیریت خود منتقل کنند. این پرونده نشان میدهد نقطه کور این نظارت به کجا منتقل شده است.
بیشتر ناظران این ماجرا را داستانی جاسوسی میبینند. خبرنامه 10-Point والاستریت ژورنال در ۱۵ اکتبر، با تیتری درباره آماده شدن سیلیکونولی برای مقابله با جاسوسان، این خبر را در صدر مطالب خود قرار داد. بیانیه وزارت دادگستری آمریکا نیز لحنی شبیه گزارشهای ضدجاسوسی دارد.
اما اگر شکایت کیفری را از نگاه یک مدیر اجرایی یا مسئول عملیات سازمانی بخوانیم، تصویر دیگری آشکار میشود. این سند در واقع نقشهای از محل ثبت و نگهداری شواهد در شرکتی است که فعالیتش بر ابزارهای هوش مصنوعی تکیه دارد؛ همچنین نشان میدهد شرکت واقعاً به کدام بخش از این اطلاعات دسترسی دارد. پاسخ این پرسش برای هر کسبوکاری که کارکنانش از لپتاپ استفاده میکنند اهمیت دارد، نه فقط شرکتهایی که پیشرفتهترین مدلهای هوش مصنوعی را توسعه میدهند.
چه اتفاقی افتاد؟
وزارت دادگستری آمریکا در ۱۳ اکتبر از بازداشت عبدالرحمن الفوزان، شهروند ۳۵ ساله عربستان سعودی، خبر داد. او از ژوئیه ۲۰۲۵ بهعنوان مهندس در اوپنایآی مشغول به کار بود. الفوزان روز جمعه ۹ اکتبر بازداشت شد و بر اساس ماده ۲۵۱۱ از عنوان ۱۸ قانون ایالات متحده، به استفاده یا تلاش برای استفاده از دستگاهی برای شنود ارتباطات شفاهی متهم شد. حداکثر مجازات این اتهام پنج سال زندان و ۲۵۰ هزار دلار جریمه نقدی است. البته طرح شکایت کیفری به معنای اثبات جرم یا محکومیت متهم نیست.
دادستانها توالی رویدادها را به این صورت شرح دادهاند:
- ۲۴ تا ۳۰ سپتامبر: حساب چتباتی که به همسر الفوزان مرتبط است و چندین شناسه مشترک با حساب شخصی او دارد، پرسشهایی درباره ساخت دستگاه ضبط صدای مداوم، سفارشیسازی اتصال وایفای، بهبود امکان شنیدن زنده صدا و رمزگذاری کارت حافظه SD ثبت میکند.
- ۲۷ و ۲۸ سپتامبر: همان حساب درباره دستگاه مشخصی، از جمله سربرگ سفارشی آن و آدرس MAC منحصربهفردش، سؤال میپرسد.
- حدود ۲۸ سپتامبر: دستگاه ضبط صدایی که در دستمال توالت پیچیده شده بود، به یکی از درگاههای USB پشت تلویزیون اتاق جلسات مدیران در سانفرانسیسکو متصل میشود. محتوای دستگاه رمزگذاری شده است.
- ۳۰ سپتامبر: به گزارش سیانان و سانفرانسیسکو استاندارد، تیم مقابله با شنود و مراقبت فنی اوپنایآی در جریان یکی از بازرسیهای معمول خود دستگاه را کشف میکند.
- ۵ اکتبر: دوربینی که اوپنایآی پس از کشف دستگاه نصب کرده بود، تصاویر ورود الفوزان به اتاق و بررسی فضای پشت تلویزیون را ثبت میکند. او همان روز کیفی را در اتاق دیگری جا میگذارد. مأموران امنیتی پس از باز کردن کیف، کیف پول، مدارک شناسایی و دستگاه ضبط دوم و مشابهی را در آن پیدا میکنند.
طبق شکایت کیفری، الفوزان پیش از این رویدادها از یک ابزار بهرهوری برای پرسوجو درباره نشانی ساختمانهای اوپنایآی، اتاقهای جلسات، ظرفیت و برنامه زمانی آنها، محل حضور مدیران ارشد و جلسات با شرکای بیرونی استفاده کرده بود. دوربینهای مداربسته راهروها نیز نشان میدهند او در ماه سپتامبر حدود شش بار در نزدیکی اتاق جلسات مدیران حضور داشته است؛ اتاقی که اجازه ورود به آن را نداشت.
اوپنایآی خود در شبکه اجتماعی ایکس این موضوع را اعلام کرد و نوشت: «ما از مدلهای خود برای شناخت دستگاه و مشخص کردن منشأ آن استفاده کردیم.» این شرکت اعلام کرد هیچ نشانهای در اختیار ندارد که ثابت کند الفوزان به وزنهای مدل، کد منبع یا دادههای مشتریان دسترسی پیدا کرده یا آنها را برداشته است. به گفته شرکت، او قصد داشته دستگاههای بیشتری نصب کند. اوپنایآی همچنین او را اخراج کرد.
دو نکته درباره مواردی که در شکایت کیفری مطرح نشدهاند، اهمیت ویژهای دارد. نخست اینکه هیچ اتهامی درباره سرقت اسرار تجاری یا فعالیت برای یک دولت خارجی در این پرونده مطرح نشده است؛ موضوعی که وکیل الفوزان نیز در گفتوگو با سیانبیسی بر آن تأکید کرده است. دوم اینکه به گزارش آسوشیتدپرس، در شکایت مشخص نشده متهم قصد داشته با اطلاعات احتمالی ضبطشده چه کاری انجام دهد. دادستانها به قاضی گفتهاند الفوزان پیش از بازداشت، برای سفر یکطرفه به عربستان سعودی همراه خانوادهاش بلیت رزرو کرده بود. سیانبیسی همچنین گزارش داده که او از شرکای شرکت سرمایهگذاری خطرپذیر سعودی رائد ونچرز است، اما در شکایت ادعا نشده که این شرکت از ماجرا اطلاعی داشته است.
پیشینه ماجرا
آزمایشگاههای هوش مصنوعی سالهاست خود را برای چنین تهدیدهایی آماده میکنند. والاستریت ژورنال گزارش داده شرکتهایی از جمله اوپنایآی، آنتروپیک و گوگل اکنون به کارکنانشان آموزش میدهند چگونه نزدیک شدن افراد ناشناس را با اهداف احتمالی شناسایی کنند. یکی از سناریوهای آموزشی اوپنایآی در زمین بازی کودکان در سانفرانسیسکو اتفاق میافتد؛ جایی که یکی از والدین سر صحبت را درباره شغل شما باز میکند، اما بعد معلوم میشود از این گفتوگوی ظاهراً معمولی هدف خاصی دارد. بنا بر گزارشها، به کارکنان توصیه میشود محل کارشان را آشکارا اعلام نکنند.
این نگرانی سابقه دارد. به گزارش نیویورک تایمز، در اوایل سال ۲۰۲۳ یک هکر به انجمن داخلی اوپنایآی نفوذ کرد؛ فضایی که کارکنان در آن درباره فناوری شرکت گفتوگو میکردند. اوپنایآی در آن زمان موضوع را به نهادهای مجری قانون گزارش نکرد. این اتفاق باعث شد لئوپولد آشنبرنر، از کارکنان وقت شرکت، یادداشتی بنویسد و استدلال کند اوپنایآی برای حفاظت از اسرار خود اقدامات کافی انجام نمیدهد.
در همین حال، رقابت شدید شرکتهای این صنعت برای جذب استعدادها باعث شده دعاوی مربوط به اسرار تجاری به یکی از مسائل دائمی کسبوکار تبدیل شود. شرکت xAI در ماه ژوئن پرونده خود علیه اوپنایآی را با حکمی قطعی و مانع از طرح مجدد همان دعوا از دست داد. اکنون اپل نسخه جدیتر و مستندتری از ادعایی مشابه را پیگیری میکند؛ موضوعی که در مطلب ما درباره اسناد و مدارک ارائهشده اپل علیه اوپنایآی بررسی شده است. همه این اختلافات بر اطلاعاتی متمرکزند که ممکن است همراه با دانش یک کارمند یا از طریق لپتاپ او از شرکت خارج شوند.
این مشکل برای دنیای گستردهتر کسبوکار نیز هزینه سنگینی دارد. گزارش سال ۲۰۲۶ مؤسسه پونمون درباره هزینه خطرات ناشی از افراد داخلی سازمان، که با حمایت مالی DTEX تهیه شده، میانگین هزینه سالانه این خطرات را برای هر سازمان ۱۹.۵ میلیون دلار برآورد میکند. این رقم برای شرکتهای فناوری و نرمافزاری به ۲۴.۲ میلیون دلار میرسد. در سال ۲۰۲۵ مهار هر حادثه بهطور متوسط ۶۷ روز طول کشیده و تنها ۱۳ درصد حوادث در کمتر از ۳۰ روز مهار شدهاند. سهم خطرات داخلی از بودجه امنیت فناوری اطلاعات نیز از ۸.۲ درصد در سال ۲۰۲۳ به حدود ۱۹ درصد در سال ۲۰۲۵ افزایش یافته است.
برنامه مقابله
برنامه اصلی بیشتر شرکتها برای مقابله با تهدیدهای داخلی در عصر هوش مصنوعی بر یک اقدام کلیدی استوار است: کارکنان باید استفاده از حسابهای شخصی را کنار بگذارند و به حسابهای سازمانی دارای مجوز منتقل شوند؛ حسابهایی که شرکت بتواند فعالیت آنها را ثبت، نگهداری و بررسی کند.
این رویکرد نتیجه داده است. گزارش ابر و تهدیدات سال ۲۰۲۶ شرکت نتاسکوپ، که بر دادههای ناشناسشده فعالیت سازمانها از اکتبر ۲۰۲۴ تا اکتبر ۲۰۲۵ استوار است، نشان میدهد سهم کاربران هوش مصنوعی مولد که از برنامههای شخصی استفاده میکنند، طی یک سال از ۷۸ به ۴۷ درصد کاهش یافته است. در مقابل، سهم کاربران حسابهای تحت مدیریت شرکت از ۲۵ به ۶۲ درصد رسیده است.
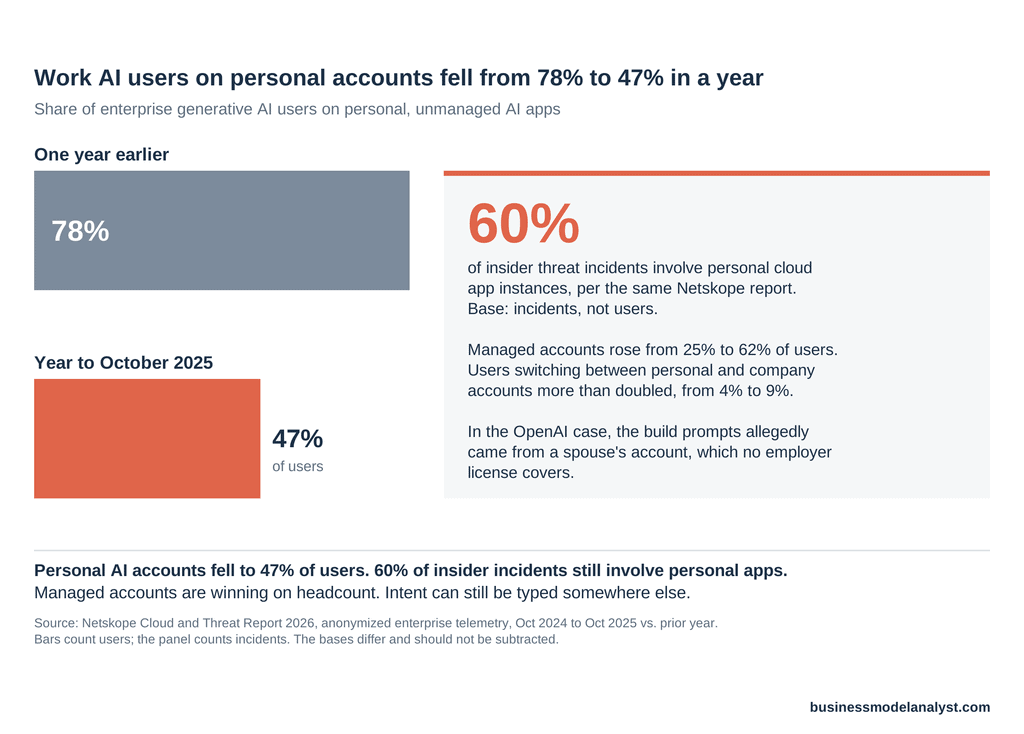
بااینحال، دو عدد دیگر در همین گزارش مانع از آن میشوند که این موفقیت را پیروزی نهایی بدانیم. سهم کاربرانی که میان حسابهای شخصی و سازمانی جابهجا میشوند، بیش از دو برابر شده و از ۴ به ۹ درصد رسیده است. نتاسکوپ همچنین دریافته که ۶۰ درصد حوادث مرتبط با تهدیدهای داخلی، استفاده از نمونههای شخصی برنامههای ابری را دربرمیگیرند. مبنای محاسبه این دو آمار متفاوت است؛ یکی کاربران را میسنجد و دیگری حوادث را. بنابراین نمیتوان آنها را مستقیماً از یکدیگر کم کرد. بااینحال، هر دو به یک واقعیت اشاره دارند: مجوزهای سازمانی بهتدریج کارکنان بیشتری را پوشش میدهند، اما حوادث همچنان در حسابهای شخصی رخ میدهند.
راهکار دوم کاملاً سنتی است و اتفاقاً در این پرونده جواب داد. اوپنایآی دستگاه ضبط صدا را با یک بازرسی فیزیکی برنامهریزیشده پیدا کرد؛ یکی از قدیمیترین روشهای مقابله با جاسوسی. هنگام نصب دستگاه، اتاق دوربین نداشت. دوربین پس از کشف دستگاه نصب شد و توانست مراجعه متهم برای بررسی تجهیزاتش را ثبت کند.
ماجرا از نگاه مدل کسبوکار
اگر شواهد فیزیکی را کنار بگذاریم، سه مسیر ثبت اطلاعات باقی میماند. نکته اصلی این است که مالک و متولی هرکدام چه کسی است.
مسیر نخست، دوربینهای مداربسته راهروها، در اختیار کارفرماست. تصاویر نشان میدهند متهم در نزدیکی اتاقی حضور داشته که دلیلی برای رفتن به آن نداشته است. این شواهد مفید و کمهزینهاند، اما درباره نیت فرد چیزی نمیگویند؛ عبور از کنار یک در جرم نیست.
مسیر دوم، ابزار بهرهوری، در اختیار کارفرماست. گزارشها آن را ابزاری داخلی توصیف میکنند. اطلاعات ثبتشده در آن نشاندهنده شناسایی و بررسی مقدماتی محیط است؛ از ظرفیت اتاقها گرفته تا محل حضور مدیران و جلسات با شرکای تجاری. در عین حال، حتی یک پرسش درباره کد یا وزنهای مدل در آن دیده نمیشود. این شواهد قویترند، اما همچنان غیرمستقیم محسوب میشوند.
مسیر سوم، حساب چتبات، در اختیار شرکت ارائهدهنده آن است. این مسیر نشان میدهد چگونه درباره ساخت، رمزگذاری، پنهانسازی و دسترسی از راه دور به دستگاه ضبط صدا پرسش شده است. همچنین در روز پیش از نصب و روز نصب، به آدرس MAC همان دستگاه اشاره شده است. همه این اطلاعات در حسابی ثبت شده بودند که به نام یکی از اعضای خانواده متهم بود. هیچ مجوز سازمانی حساب همسر یک کارمند را پوشش نمیدهد و هیچ ابزار جلوگیری از نشت داده نیز ادعا نمیکند چنین پوششی دارد. ارتباط دادن این حساب به کارمند، مستلزم تطبیق «چندین شناسه و ویژگی» بوده است؛ تطبیقی که تنها پلتفرم دارای اطلاعات هر دو حساب میتواند انجام دهد، چه به ابتکار خود و چه در چارچوب فرایند قانونی.
در شکایت کیفری نام چتبات ذکر نشده و اوپنایآی نیز نگفته مدلهایش دقیقاً چه چیزهایی را بررسی کردهاند. اما صرفنظر از این جزئیات، ساختار ماجرا اهمیت دارد. مهمترین شواهد علیه متهم، پیش از وقوع جرم در پایگاه داده یک شخص ثالث وجود داشتهاند و کارفرما، صرفاً به اعتبار جایگاه کارفرمایی خود، هیچ حق قراردادی برای دسترسی به آنها نداشته است.
این وضعیت برای مدیران شرکتها سه پیامد مهم دارد.
حسابهای اعضای خانواده به شکل تازهای از فناوری اطلاعات سایه تبدیل شدهاند. دو سال هزینهکرد برای حاکمیت و نظارت سازمانی باعث شده محدوده قابلاندازهگیری استفاده از هوش مصنوعی از حسابهای شخصی به حسابهای مدیریتشده منتقل شود. کاهش سهم استفاده از حسابهای شخصی از ۷۸ به ۴۷ درصد دستاوردی واقعی است. اما فردی که آگاهانه قصد سوءاستفاده دارد، حتی به حساب شخصی خودش هم نیاز ندارد. حساب همسر، خواهر یا برادر، یا یک تلفن دوم میتواند همان کار را انجام دهد؛ درحالیکه هیچیک در گزارشهای پوشش امنیتی شرکتهای ارائهدهنده خدمات دیده نمیشوند. گسترش حسابهای مدیریتشده، خطاهای ناشی از سهلانگاری را کاهش میدهد؛ عاملی که به گفته پونمون، علت ۵۳ درصد حوادث داخلی است. اما این راهکار در برابر اقدامات عمدی تأثیر بسیار محدودی دارد.
شرکتهای ارائهدهنده مدلهای هوش مصنوعی، چه بخواهند چه نخواهند، در حال تبدیل شدن به بخشی از زیرساخت مقابله با تهدیدهای داخلی هستند. اکنون نیت افراد بهصورت مکتوب ثبت میشود. کسانی که در گذشته نقشههایشان را در ذهن یا دفترچه خود طراحی میکردند، حالا آنها را در کادر گفتوگو با هوش مصنوعی مینویسند و این کادر سابقهای از پرسشها نگه میدارد. به این ترتیب، شرکت ارائهدهنده مدل به نگهدارنده یکی از ارزشمندترین مجموعهدادههای مربوط به خطرات داخلی در اقتصاد تبدیل میشود؛ دادههایی که کارفرمایان معمولاً تنها پس از وقوع حادثه و از طریق احضاریه قضایی میتوانند به آنها دسترسی پیدا کنند. پرونده اوپنایآی از این جهت استثنایی است که ممکن است کارفرما و ارائهدهنده چتبات یک شرکت باشند. تقریباً تمام کارفرمایان دیگر بیرون از محدوده دسترسی به چنین سوابقی قرار دارند.
قانون از مسیر ارتباطی محافظت میکند، نه لزوماً از محتوای اطلاعات. اتهام الفوزان شنود ارتباطات شفاهی است؛ جرمی که مبنای آن خود عمل ضبط کردن است. در مقابل، مقررات مربوط به منفعترسانی به دولت خارجی در قانون جاسوسی اقتصادی آمریکا برای اشخاص حقیقی تا ۱۵ سال زندان و پنج میلیون دلار جریمه پیشبینی میکند، اما اعمال آن مستلزم اثبات این است که اطلاعات موردنظر اسرار تجاری بودهاند و شخص قصد داشته به یک قدرت خارجی منفعت برساند. دادستانها اتهامی را مطرح کردهاند که خود دستگاه میتواند آن را اثبات کند. فایلهای ضبطشده رمزگذاری شدهاند و بنابراین هیچکس خارج از روند رسیدگی پرونده نمیداند چه چیزی، اگر اصلاً چیزی ضبط شده باشد، در آنها ثبت شده است.
نگاهی به توضیح شکایت کیفری درباره کاربرد اتاق جلسات نیز نکات مهمی را روشن میکند. در این سند به ۹ نوع اطلاعاتی اشاره شده که در اتاق درباره آنها گفتوگو میشده است: تحقیقات اختصاصی، برنامههای محصول، فرصتهای توسعه کسبوکار، پیشرفتهای فنی، تصمیمهای راهبردی، توانمندیها، اولویتها، تعاملات با دولت و روابط تجاری. سه مورد ماهیت فنی دارند و شش مورد دیگر تجاری یا راهبردیاند. برای شرکتی که در ماه ژوئن مدارک عرضه اولیه سهام خود را بهصورت محرمانه ارائه کرده، دسته دوم از نوع اطلاعاتی است که وکلای حوزه اوراق بهادار آن را اطلاعات بااهمیت و غیرعمومی میدانند. آزمایشگاههای توسعهدهنده مدلهای پیشرفته برای حفاظت از وزنهای مدل، سامانههای امنیتی بسیار مستحکم ایجاد میکنند؛ اما هدف ادعایی در این پرونده، یک جلسه بوده است.
حفاظت از جلسات نیز بنا به ماهیتشان دشوار است. قانون کالیفرنیا برای ضبط یک گفتوگوی محرمانه، رضایت همه طرفهای حاضر را الزامی میداند. بنابراین شرکت نمیتواند بدون رضایت حاضران، صدای جلسات هیئتمدیره خود را ضبط و پایش کند، مگر آنکه خود به همان تهدیدی تبدیل شود که میخواهد از آن جلوگیری کند. ارزشمندترین اتاق ساختمان، از نظر قانونی و فرهنگ سازمانی، معمولاً کمترین تجهیزات نظارتی را دارد. در نتیجه، راهکارهای باقیمانده شامل بازرسیهای دورهای، نصب دوربین مقابل ورودیها و ثبت فعالیتهایی است که پیش از ورود افراد به اتاق انجام میشوند.
خطرات و دیدگاههای مخالف
استدلالهای مخالف این تحلیل نیز جدیاند و باید با دقت بررسی شوند.
ممکن است سوابق چتبات صرفاً شواهد دیگر را تأیید کرده باشند، نه اینکه به کشف جرم منجر شده باشند. دستگاه در یک بازرسی برنامهریزیشده پیدا شد و دوربین نیز مراجعه متهم برای بررسی آن را ثبت کرد. یک تیم دادستانی کارآمد احتمالاً میتوانست تنها بر اساس شواهد فیزیکی و محتویات کیف به همان بازداشت برسد. از این منظر، اطلاعات چتبات پرونده را تقویت کردهاند، نه اینکه تشکیل آن را ممکن ساخته باشند. بنابراین درس اصلی میتواند سرمایهگذاری در بازرسیهای امنیتی باشد، نه بررسی قضایی سوابق گفتوگو با هوش مصنوعی.
فرد داخلی محتاط هیچ سابقهای نزد ارائهدهنده خدمات باقی نمیگذارد. مدلهای دارای وزنهای باز را میتوان بهصورت محلی روی لپتاپ اجرا کرد؛ بدون حساب کاربری، سیاست نگهداری داده یا شرکتی که بتوان با احضاریه قضایی از آن اطلاعات خواست. این پرونده تصویر فردی است که بنا بر اتهامات، از ابزارهای میزبانیشده استفاده کرده، دستگاه را در دستمال توالت پیچیده و کیف پول خود را در کیفی کنار دومین دستگاه ضبط صدا جا گذاشته است. فرد داخلی خطرناکتری که واقعاً باید نگرانش بود، احتمالاً هیچیک از این کارها را انجام نمیدهد.
دسترسی ارائهدهندگان خدمات به این اطلاعات، هزینهای از جنس اعتماد دارد. اگر کاربران به این نتیجه برسند که شرکتهای ارائهدهنده چتبات به محلی تبدیل شدهاند که کارفرمایان و دادستانها برای کشف نیت افراد به آن مراجعه میکنند، این مسئله بر تصمیم آنها درباره استفاده از خدمات اثر خواهد گذاشت. برخی ممکن است به مدلهای محلی یا ارائهدهندگانی با سیاستهای سختگیرانهتر نگهداری اطلاعات روی بیاورند. همان سابقهای که در یک پرونده به محکومیت مجرم کمک میکند، در میلیونها موقعیت دیگر میتواند به خطری برای حریم خصوصی تبدیل شود.
این فقط یک شکایت کیفری است. هنوز هیچچیز اثبات نشده، دفاع متهم تازه در مراحل ابتدایی قرار دارد و جنجالیترین توصیفها از پرونده بیشتر از سوی مقامهای رسمی مطرح شدهاند، نه در متن سند اتهام. نتیجهگیری کلی بر اساس یک اتهام منفرد، روشی شناختهشده برای رسیدن به برداشتهای نادرست است.
آمار ۴۷ درصدی ثابت نیست. اگر استفاده از حسابهای مدیریتشده با همان سرعتی افزایش یابد که نتاسکوپ اندازهگیری کرده، مشکل استفاده پنهانی از هوش مصنوعی خارج از نظارت سازمان بهتدریج کوچکتر خواهد شد. در این صورت، خطر باقیمانده به بخش محدودتری از اقدامات عمدی کاهش مییابد؛ همان نوع خطری که این پرونده نمونهای از آن است. چنین بازاری از آنچه صنعت امنیت سایبری ترجیح میدهد، کوچکتر خواهد بود.
پرسشهای کوتاه
اتهام دقیق الفوزان چیست؟ استفاده یا تلاش برای استفاده از دستگاهی برای شنود ارتباطات شفاهی، طبق ماده ۲۵۱۱ از عنوان ۱۸ قانون ایالات متحده. حداکثر مجازات آن پنج سال زندان و ۲۵۰ هزار دلار جریمه است. او به سرقت اسرار تجاری یا جاسوسی متهم نشده است.
آیا دادهای از اوپنایآی به سرقت رفته است؟ اوپنایآی میگوید هیچ نشانهای مبنی بر دسترسی به وزنهای مدل، کد منبع یا دادههای مشتریان یا برداشتن آنها در اختیار ندارد. فایلهای دستگاه ضبط صدا رمزگذاری شدهاند و شکایت کیفری مشخص نمیکند چه چیزی ضبط شده است.
حساب همسر متهم مربوط به کدام چتبات بود؟ بیانیه وزارت دادگستری تنها از «یک حساب چتبات» نام میبرد. برخی رسانهها آن را چتجیپیتی معرفی کردهاند، اما اسناد اتهام، آنگونه که بهصورت عمومی توصیف شدهاند، نام ارائهدهنده خدمات را مشخص نمیکنند.
دستگاه چگونه کشف شد؟ تیم مقابله با شنود و مراقبت فنی اوپنایآی در جریان بازرسی معمول روز ۳۰ سپتامبر، حدود دو روز پس از نصب دستگاه، آن را پیدا کرد.
شرکتهای خارج از صنعت هوش مصنوعی چه درسی باید از این پرونده بگیرند؟ حسابهای مدیریتشده هوش مصنوعی نشت اطلاعات ناشی از بیاحتیاطی را کاهش میدهند، اما نمیتوانند مانع همه اقدامات عمدی شوند. بازرسی فیزیکی اتاقهای حساس در مقایسه با میانگین هزینه سالانه ۱۹.۵ میلیون دلاری تهدیدهای داخلی، کمهزینه است. همچنین مدل کسبوکار اوپنایآی و شرکتهای رقیب آن اکنون به دادههایی دسترسی دارند که میتوانند به شواهد مهم تبدیل شوند، اما کارفرمایان بهتنهایی قادر به دستیابی به آنها نیستند.
دیدگاه بیزینس مدل آنالیست
در سی سال گذشته، خطرات داخلی سازمان عمدتاً به چیزهایی مربوط میشد که از ساختمان خارج میشدند: فایلها، لپتاپها و افراد. شرکتها ابزارهایی خریدند که مسیرهای خروج اطلاعات را زیر نظر میگرفتند و این ابزارها بهتدریج کارآمدتر شدند. اما این پرونده نشان میدهد که اکنون نقشه سوءاستفاده لزوماً درون ساختمان شکل نمیگیرد. ممکن است برنامهریزی در کادر گفتوگوی یک چتبات انجام شود؛ گاهی در حساب فردی که شرکت حتی نام او را هم نشنیده است. سابقه این برنامهریزی نیز روی سروری ذخیره میشود که متعلق به کارفرما نیست.
ما در بیزینس مدل آنالیست پیشتر نیز الگوهای مشابهی دیدهایم. طرح استفاده از کارکنان فناوری اطلاعات کره شمالی به این دلیل موفق بود که هویت افراد پس از تصمیم استخدام بررسی میشد، نه پیش از آن. مقابله با پیامهای مستقیم یا خصوصی نیز از زمانی اهمیت پیدا کرد که مدیران دریافتند عاملهای هوش مصنوعی آنها تنها میتوانند بخشهایی از اطلاعات شرکت را بخوانند که در محل مناسب ثبت شدهاند. پرونده اوپنایآی نسخه امنیتی همان درس است: میزان دید و آگاهی سازمان اکنون کمتر به داراییهایی که کنترل میکند وابسته است و بیشتر به این بستگی دارد که سوابق اطلاعاتی در اختیار چه کسی قرار دارد.
شرکتهایی که در آستانه عرضه اولیه سهام هستند، با سرعت زیادی نیرو جذب میکنند و بیش از هر زمان دیگری اطلاعات بااهمیت و غیرعمومی در اختیار دارند، باید ابتدا سراغ راهکارهای کمهزینه و مؤثر بروند: اتاقهایی را که مذاکرات تجاری در آنها انجام میشود بهطور منظم از نظر تجهیزات شنود بررسی کنند، مقابل ورودیها دوربین نصب کنند و پوشش حسابهای مدیریتشده را پایان مسیر امنیتی ندانند. مشکل پرهزینهتر، یعنی ثبت نیت افراد در پایگاه دادهای متعلق به دیگران، چیزی نیست که هیچ کارفرمایی بتواند صرفاً با پرداخت پول آن را برطرف کند. این پرسشی است که شرکتهای ارائهدهنده مدلهای هوش مصنوعی احتمالاً بهزودی ناچار خواهند شد در برابر افکار عمومی به آن پاسخ دهند.