
اوپنایآی راهبرد امنیت سایبری در عصر هوش مصنوعی برای شرکتهای کره جنوبی تشریح کرد
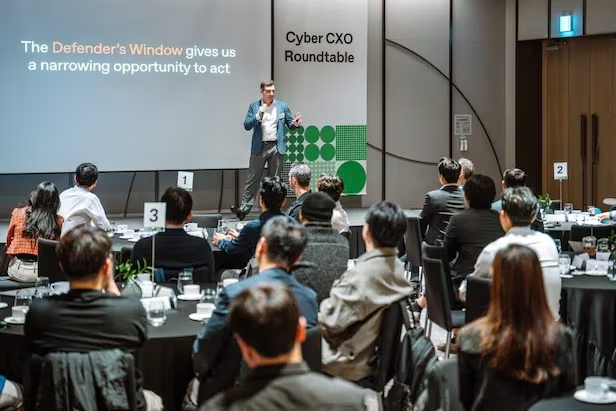
اوپنایآی، توسعهدهنده ChatGPT، راهبردهای دفاع سایبری در عصر هوش مصنوعی و برنامههای کاربردی آن برای امنیت شرکتها را در اختیار مدیران ارشد شرکتهای کره جنوبی قرار داد.
اوپنایآی روز ۱۶ اکتبر نشست «OpenAI Cyber CXO Roundtable» را در هتل وستین سئول چوسان در سامسونگدونگ سئول برگزار کرد. در این نشست بیش از ۶۰ مدیر ارشد شرکتهای داخلی، از جمله مدیران ارشد امنیت اطلاعات (CISO)، حضور داشتند. اوپنایآی در این رویداد روندهای تهدیدات سایبری را که با ظهور هوش مصنوعی در حال تغییر هستند معرفی کرد و راهکارهایی برای تقویت توان شرکتها در واکنش به تهدیدهای امنیتی ارائه داد.
دومینیک گریلو، رئیس بخش موفقیت فنی اوپنایآی و متخصص امنیت سایبری، و وانا تون، مهندس متخصص امنیت، در این نشست سخنرانی کردند.
با سرعت گرفتن پیشرفت هوش مصنوعی در شناسایی آسیبپذیریهای نرمافزاری و تحلیل مسیرهای حمله، زمانی که شرکتها برای آماده شدن در برابر حملات سایبری در اختیار دارند، کوتاهتر میشود. اوپنایآی تأکید کرد که مدافعان شبکه میتوانند از هوش مصنوعی برای ارائه اطلاعات مربوط به کد و زمینه عملیاتی سامانههایی که مدیریت میکنند استفاده کنند؛ بنابراین باید با تکیه بر این قابلیت، مشکلات را پیش از آنکه مهاجمان از آسیبپذیریها سوءاستفاده کنند، شناسایی و برطرف کرد.
در این ارائه همچنین نحوه پشتیبانی «Daybreak» از عملیات امنیتی شرکتها معرفی شد. Daybreak یک راهکار یکپارچه دفاع سایبری است که مدلهای هوش مصنوعی اوپنایآی، ابزار کدنویسی Codex، سامانه Codex Security و جریانهای کاری امنیتی را به یکدیگر متصل میکند. به گفته اوپنایآی، شمار قابلتوجهی از شرکتهای بزرگ کره جنوبی پیشتر Daybreak را به کار گرفتهاند یا در حال بررسی استفاده از آن هستند.
این شرکت توضیح داد که Daybreak هوش مصنوعی را در ابزارها و جریانهای کاری امنیتی موجود شرکتها ادغام میکند تا آسیبپذیریها را شناسایی کند، امکان سوءاستفاده واقعی از آنها را در محیطی کنترلشده بررسی کند، سپس راهکارهای رفع مشکل را آماده کرده و اثربخشی آنها را تأیید کند. نیروهای امنیتی و توسعهدهندگان نیز مبنای این راستیآزمایی و نتایج آزمایشها را بررسی میکنند و درباره اعمال اصلاحات تصمیم میگیرند.
این سامانه را میتوان برای بررسی امنیت کد، تحقیقات درباره تهدیدها و آزمونهای امنیتی مجاز به کار گرفت. یکی از ویژگیهای کلیدی آن، پشتیبانی از ایجاد یک سامانه دفاع سایبری مستمر بر پایه نظارت انسانی، کنترل دسترسی و سازوکارهای حفاظتی است.
اوپنایآی همچنین تجربه خود در ساخت «Defense Factory» را تشریح کرد. Defense Factory یک چارچوب عملیاتی است که عوامل هوش مصنوعی، جریانهای کاری تکرارپذیر و محیطهای اجرای ایزوله را به ابزارهای موجود امنیتی و توسعه متصل میکند تا آسیبپذیریها بهصورت مستمر بررسی و برطرف شوند. این چارچوب، مشکلات شناساییشده را به تیمهای مسئول ارجاع میدهد و تیمهای امنیت و توسعه بهصورت مشترک فرایند رفع مشکل و راستیآزمایی آن را انجام میدهند.
سخنرانان همچنین بر اهمیت نظارت انسانی و تعیین دقیق مجوزهای دسترسی در این فرایند تأکید کردند. شرکتها باید مشخص کنند هوش مصنوعی به چه دادهها و سامانههایی دسترسی داشته باشد و چه دامنهای از وظایف را بتواند انجام دهد؛ همچنین باید رویههایی برای بررسی تصمیمها و تغییرات مهم توسط انسانها ایجاد کنند.
به گفته آنها، عملکرد امنیتی باید بر اساس شواهدی ارزیابی شود که کاهش واقعی ریسک را نشان میدهند؛ از جمله اینکه ریسکهای امنیتی مهم با چه سرعتی برطرف شدهاند و آیا اثربخشی اقدامات اصلاحی نیز راستیآزمایی شده است.
کیم کیونگ-هون، مدیر کشور اوپنایآی در کره جنوبی، گفت: «برای آنکه شرکتها بتوانند در عصر هوش مصنوعی بهسرعت ریسکهای امنیتی مهم را شناسایی و به آنها واکنش نشان دهند، باید امنیت سایبری را در زمره اولویتهای اصلی مدیریت قرار دهند.» او افزود: «ما به شرکتهای داخلی کمک خواهیم کرد هوش مصنوعی را در سامانههای امنیتی موجود خود ادغام کنند، اثربخشی آن را در محیط واقعی بررسی کنند و این قابلیت را به توانمندیهای دفاعی پایدار تبدیل کنند.»