
طعمه «هوش مصنوعی جعلی»؛ سرقت اطلاعات از ۱۲۰۰ شرکت آمریکایی
در حالی که حملات سایبری با استفاده از ابزارهای نفوذ مبتنی بر هوش مصنوعی همچنان در نقاط مختلف جهان رخ میدهند، نوع تازهای از حملات شناسایی شده است که مستقیماً از موج استقبال شرکتهای آمریکایی از هوش مصنوعی سوءاستفاده میکند و همزمان چندین هدف را در معرض خطر قرار داده است.
بر اساس تازهترین گزارش تحلیل تهدیدها که شرکت جهانی امنیت سایبری آویاتریکس (Aviatrix) در روز ۱۸ منتشر کرد، ۱۲۵۸ شرکت آمریکایی هدف بدافزار جدیدی برای سرقت اطلاعات قرار گرفتهاند که خود را به شکل یک ابزار هوش مصنوعی جا میزند.
نکته اصلی این حمله، سوءاستفاده از عادتهای روزمره کارکنان شرکتها در محیط کار بود.
هکرها وبسایتهای فیشینگی طراحی کردند که شباهت زیادی به صفحات رسمی بهروزرسانی یا صفحههای نصب نسخه دسکتاپ ویندوز ابزارهای تجاری هوش مصنوعی مولد داشتند؛ ابزارهایی مانند ChatGPT، کلود (Claude) و کوپایلت (Copilot) که کارکنان ادارات بهطور گسترده از آنها استفاده میکنند.
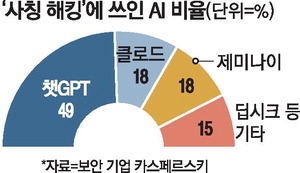
شرکت امنیت سایبری کسپرسکی در بررسی بیش از ۹۲ هزار حمله مبتنی بر «هوش مصنوعی جعلی» که در سال جاری شناسایی شدهاند، دریافت که هکرها در ۴۹ درصد موارد خود را بهجای ChatGPT متعلق به شرکت OpenAI معرفی کردهاند؛ رقمی که تقریباً نیمی از کل موارد را تشکیل میدهد. همچنین سه برند شناختهشده هوش مصنوعی، از جمله کلود متعلق به شرکت آنتروپیک (Anthropic) و جمینای متعلق به گوگل، در مجموع ۸۵ درصد از ابزارهای جعلی مورد استفاده برای فریب کاربران را تشکیل میدادند.
هکرها با خرید جایگاههای تبلیغاتی پولی، موسوم به تبلیغات کلیدواژهای، در بالای نتایج گوگل و دیگر موتورهای جستوجوی بزرگ، کاربران را به بازدید از وبسایتهای جعلی خود سوق میدادند.
بهمحض آنکه کارمندی برای افزایش بهرهوری، فایل نصب را دانلود و اجرا میکرد، دام فعال میشد. در ظاهر، برنامه هوش مصنوعی معتبری روی صفحه اجرا میشد؛ اما همزمان، دستوری از طریق پاورشل (PowerShell)، ابزار مدیریت ویندوز، بهصورت مخفیانه در پسزمینه رایانه اجرا میشد.
بدافزار تنها در چند ثانیه، کوکیهای نشست ورود ذخیرهشده در مرورگرهای وب رایانه، توکنهای احراز هویت مدیران فضای ابری و مجوزهای دسترسی به سامانههای داخلی مالی و پرداخت را جمعآوری میکرد و سپس آنها را به سرور خارجی هکرها میفرستاد.
آنچه بهویژه توجه کارشناسان امنیت سایبری را جلب کرده، شیوه سرقت «توکنهای احراز هویت» است.
در صورت گرفتار شدن کاربر در این نوع حمله، پیچیده بودن نام کاربری و گذرواژه یا فعال بودن احراز هویت دومرحلهای مبتنی بر پیامک تفاوتی در اصل ماجرا ایجاد نمیکند. دلیل آن است که مهاجمان خودِ «مجوز دیجیتال» یا توکن نشست را کپی میکنند؛ توکنی که نشان میدهد کاربر پیشتر فرایند ورود به حساب را با موفقیت پشت سر گذاشته است.
یکی از فعالان صنعت امنیت سایبری تأکید کرد: «برای جلوگیری کامل از نصب نرمافزارها، مگر از طریق کانالهای داخلی هوش مصنوعی که رسماً تأیید شدهاند، به مدیریت و نظارت سختگیرانه نیاز است.»
خبرنگار: او چانجونگ