
هوش مصنوعی انسانواره؛ فریب چهرههای بامزه را نخورید
نویسنده: کانگ دا اون
تاریخ انتشار: ۱۸ اکتبر ۲۰۲۶، ساعت ۲۳:۳۵
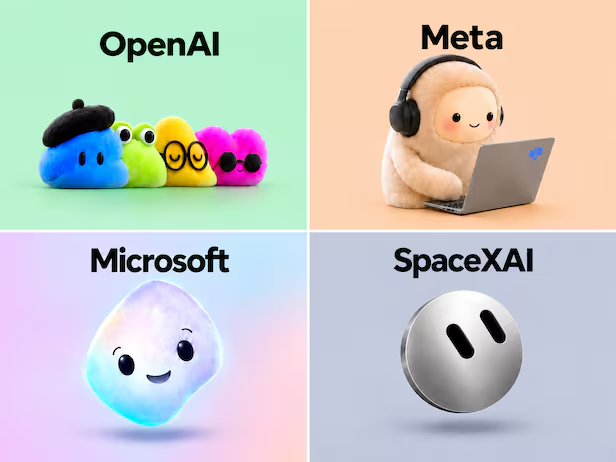
عاملهای هوش مصنوعی دیگر صرفاً ابزار نیستند و بهتدریج به «همراهانی» تبدیل میشوند که مستقیماً با کاربران ارتباط برقرار میکنند و از طرف آنها دست به اقدام میزنند. من هم بهعنوان روزنامهنگار، بیش از گذشته به این عاملها، از جمله «میوز» (Muse) متعلق به متا و «دات» (Dot) متعلق به اوپنایآی، متکی شدهام؛ ابزارهایی که کارهایی مانند رزرو، پرداخت و مدیریت برنامههای روزانه را در وبسایتها و اپلیکیشنها انجام میدهند. نخستین کاری که کردم، شخصیسازی این عاملها بود. برای میوز متا، که ظاهری شبیه عروسکی سفید و پشمالو دارد، نامی انتخاب کردم و رنگ شخصیت دات اوپنایآی را تغییر دادم. همین تغییرات باعث شد احساس کنم به آنها نزدیکتر شدهام.
در سیلیکونولی رقابت برای توسعه عاملهای هوش مصنوعی شدت گرفته است. پس از معرفی «گروک بات» (Grok Bot) از سوی اسپیسایکس، مایکروسافت نیز در حال تبدیل «کوپایلت» (Copilot) به عاملی است که کارهای واقعی را به نمایندگی از کاربران انجام میدهد. وجه مشترک جالب این ابزارها آن است که اکنون همگی «چهره» دارند؛ چهرههایی رنگارنگ و بامزه. گروک بات شخصیتی ساده با صورتی گرد و رباتمانند و دو چشم سیاه بزرگ به شکل کپسول دارد. کوپایلت نیز به قطرهای شفاف از آب یا تودهای ژلهای شباهت دارد؛ شکلی نرم و لرزان که هنگام تعامل با کاربر تغییر حالت میدهد و رنگش عوض میشود.
در گذشته، فناوریهای نوآورانه معمولاً با استفاده از لوگوها یا نمادها حضور خود را به نمایش میگذاشتند. شبکههای اجتماعی مانند فیسبوک، با حرف «f»، و اینستاگرام، با نماد دوربین، از نشانههایی ساده استفاده میکردند. چتباتهای هوش مصنوعی مانند کلود و جمینای نیز در ابتدا بر لوگوهای انتزاعی تأکید داشتند. اما هرچه عاملهای هوش مصنوعی هوشمندتر میشوند و وظایف انسانها را بر عهده میگیرند، ظاهر آنها نیز بیشتر به اسباببازیهای بامزه کودکان شباهت پیدا میکند. این چهرههای انسانواره باعث میشوند هوش مصنوعی صمیمیتر و قابلاعتمادتر به نظر برسد؛ درست مانند منشیهایی که میتوان وظایف را با خیال راحت به آنها سپرد.
بااینحال، در این میان تناقض مهمی وجود دارد: چهرههای بامزه و معصوم باعث میشوند افراد کمتر محتاط باشند. گفتوگو با این شخصیتها ممکن است کاربران را بهسادگی به افشای اطلاعات حساسی مانند دادههای شخصی و مالی سوق دهد. همانطور که در فیلمهای ترسناک به ما هشدار داده میشود از شخصیتهای شروری که حالت چهرهشان قابلتشخیص نیست برحذر باشیم، موجودات بیچهره نیز معمولاً حس احتیاط را در ما برمیانگیزند. ظاهر دوستانه نتیجهای معکوس دارد. رسانههای خارجی اشاره کردهاند که این عاملهای هوش مصنوعی «نسل جوانتری را هدف گرفتهاند که کیفهایشان را با جاکلیدیهای تزئینی آراسته میکنند».
عاملهای هوش مصنوعی به اطلاعات شخصی مانند ایمیلها، برنامههای روزانه و سوابق خرید دسترسی پیدا میکنند و میتوانند از طرف کاربران رزرو انجام دهند یا هزینهها را بپردازند. بنابراین، هکشدن این ابزارها، اختلال در عملکردشان یا تصمیمگیری نادرست آنها میتواند خسارتهایی بهمراتب جدیتر به بار آورد. در واقع، گزارشهایی منتشر شده است که نشان میدهد این عاملها از محیطهای کنترلشده خارج شدهاند یا بدون دریافت دستور اقدام کردهاند.
هوش مصنوعی با سرعت زیادی در حال نفوذ به بخشهای اصلی کار و زندگی روزمره است. اگر نمیتوانیم از استفاده از آن اجتناب کنیم، باید با احتیاط بیشتری به سراغش برویم. لازم است دقیقاً بدانیم هوش مصنوعی به چه اطلاعاتی دسترسی دارد، آیا وظایفش را درست انجام میدهد و چه میزان اختیار در اختیارش گذاشتهایم. این موضوع تفاوت چندانی با مدیریت کارکنان در یک شرکت ندارد؛ همانطور که باید بررسی کنیم اعضای یک تیم وظایفشان را بهدرستی انجام میدهند یا نه، در صورت لزوم نیز باید از توافقنامههای عدم افشای اطلاعات و پروتکلهای امنیتی استفاده کنیم. فریب چهرههای بامزه و معصوم را نخورید؛ ممکن است بهای سنگینی بابت آن بپردازید.