
آنتروپیک اسکنر امنیتی داوطلبانهای برای پروژههای متنباز راهاندازی کرد
نویسنده: لوکاس برانت
آنتروپیک سرویس رایگان و داوطلبانه OSS Scanner را راهاندازی کرده است که با استفاده از مدل Claude Mythos، گزارشهای تأییدنشده آسیبپذیریهای امنیتی را برای نگهدارندگان پروژههای متنباز ارسال میکند. این شرکت از Claude Mythos و دیگر مدلهای قدرتمند برای تهیه گزارشهای امنیتی دورهای استفاده میکند. گزارشها شامل اسکریپتهای بازتولید آسیبپذیری، تحلیل علت ریشهای و وصلههای پیشنهادی هستند.
تیم قرمز امنیتی آنتروپیک در حوزه مدلهای پیشرفته، موسوم به Frontier Red Team، اعلام کرده است که اعتبارسنجی انسانی به یکی از محدودیتهای اصلی این فرایند تبدیل شده است. مدلهای این شرکت طی شش ماه بیش از ۲۹ هزار آسیبپذیری احتمالی را شناسایی کردند، اما پژوهشگران تنها حدود ۶ هزار مورد را بهصورت دستی بررسی و اولویتبندی کردند. برخی از نگهدارندگانی که خواهان دسترسی زودهنگام بودند، پیشتر حدود ۵ هزار گزارش تأییدنشده به همراه وصلههای پیشنهادی دریافت کرده بودند.
هر گزارش شامل یک نمونه مستقل برای بازتولید مشکل و توضیحی درباره آسیبپذیری احتمالی است. اسکنر همچنین وصلهای پیشنهادی ارائه میدهد و در صورت امکان، با استفاده از روش تقسیم دودویی تاریخچه کد، منشأ بروز اشکال را ردیابی میکند. این سرویس ادامه فعالیتهای انجامشده در قالب پروژه گلسوینگ (Project Glasswing) است؛ طرحی که آنتروپیک در ماه آوریل دسترسی به آن را به سازمانهای مشارکتکننده محدود کرده بود.
نوآ میش، از نگهدارندگان PostgreSQL، گفت دسترسی سریع به این سرویس به پروژه کمک کرده است تا پیش از عرضه عمومی، مشکلات را برطرف کند. او افزود: «چند مورد از گزارشها همراه با اصلاحاتی بودند که تقریباً بدون تغییر میتوانیم از آنها استفاده کنیم.»
آنتروپیک نسخه اولیه اسکنر را با کمک آزمونگران نفوذ آزمایش کرد. آنها ۹۷ یافته با شدت بحرانی یا بالا را در ۴۸ پروژه بررسی کردند. از این تعداد، ۸۵ مورد معیارهای افشای هماهنگ آسیبپذیری را داشتند. ۱۱ مورد دیگر واقعی بودند، اما با مشکلات شناختهشده یا یافتههای دیگر اسکن تکرار میشدند؛ یک مورد نیز نامعتبر بود. این نتایج فقط به نمونه انتخابشده مربوطاند و نباید آنها را نرخ دقت همه گزارشهای اسکنر تلقی کرد.
آنتروپیک اذعان کرده است که برخی نگهدارندگان پروژهها با برآوردهای اغراقآمیز درباره شدت آسیبپذیریها و برداشتهای نادرست از مدل تهدید پروژههایشان مواجه شدهاند.
آنتون آراپوف از شرکت OpenSSL Corporation گفت گزارشهای خام، هنگامی که وجود یک اکسپلویت عملی بررسی را آسان میکرد، از نظر کیفیت با گزارشهای انسانی برابری میکردند یا حتی بهتر بودند. تاد اوسکا از شرکت wolfSSL نیز اعلام کرد که وصلههای پیشنهادی با فرایند راستیآزمایی این پروژه سازگار بودهاند. اوسکا گفت: «از میان ۷۴ گزارشی که دریافت کردیم، همه بهجز دو مورد معتبر بودند و پنج مورد به ثبت شناسه CVE منجر شدند.»
دنیل استنبرگ، از نگهدارندگان پروژه curl، اعلام کرد که آنتروپیک با استفاده از OSS Scanner آسیبپذیری استفاده پس از آزادسازی حافظه (use-after-free) را در فرایند بارگذاری داده از طریق HTTP/2 شناسایی کرده است. این آسیبپذیری با شناسه CVE-2026-92392 در نسخه curl 8.23.0 برطرف شد و در شرایط خاص میتوانست امکان اجرای کد از راه دور را فراهم کند. استنبرگ شدت آن را بالا، نه بحرانی، ارزیابی کرد؛ زیرا بهرهبرداری موفق از آن دشوار بود و احتمال بروز اختلال و از کار افتادن برنامه بیشتر به نظر میرسید.
آنتروپیک میگوید پروژه OSS-Fuzz گوگل الهامبخش این ابزار بوده است، هرچند OSS Scanner برای بررسی کد از مدلهای زبانی استفاده میکند. ابزار CodeMender متعلق به Google DeepMind نیز نمونه قابلمقایسه دیگری است که وبسایت InfoQ در اکتبر ۲۰۲۵ درباره آن گزارش داد. پژوهشگران، رالوکـا آدا پوپا و فور فلین، در توضیحات خود به اعتبارسنجی خودکار وصلهها با استفاده از تحلیل برنامه و آزمون اشاره کردند. در روش آنها، پیش از ارسال تغییرات به مخزن اصلی پروژه، بررسی انسانی همچنان انجام میشد؛ برخلاف OSS Scanner که یافتههای تأییدنشده را مستقیماً برای نگهدارندگان ارسال میکند.
وارون بادهوار، مدیرعامل و همبنیانگذار Endor Labs، در لینکدین نوشت که ارسال وصله به مخزن اصلی، زمانی که شرکتها همچنان از نسخههای قدیمی نرمافزار استفاده میکنند، کمک چندانی نمیکند. او استدلال کرد که شرکتها باید مشخص کنند آیا بخش آسیبپذیر کد واقعاً در دسترس است و امکان اجرا دارد یا نه، و آیا اصلاحات باعث از کار افتادن برنامههایشان میشود. دیمیتریوس توماس نیز در مطلبی که با دیدگاه شخصی خود در لینکدین منتشر کرد، گفت ارزیابی چنین ابزارهایی باید دقت اعتبارسنجی، میزان کار تحمیلشده به نگهدارندگان و فاصله زمانی میان کشف آسیبپذیری تا استقرار اصلاح آن را در نظر بگیرد.
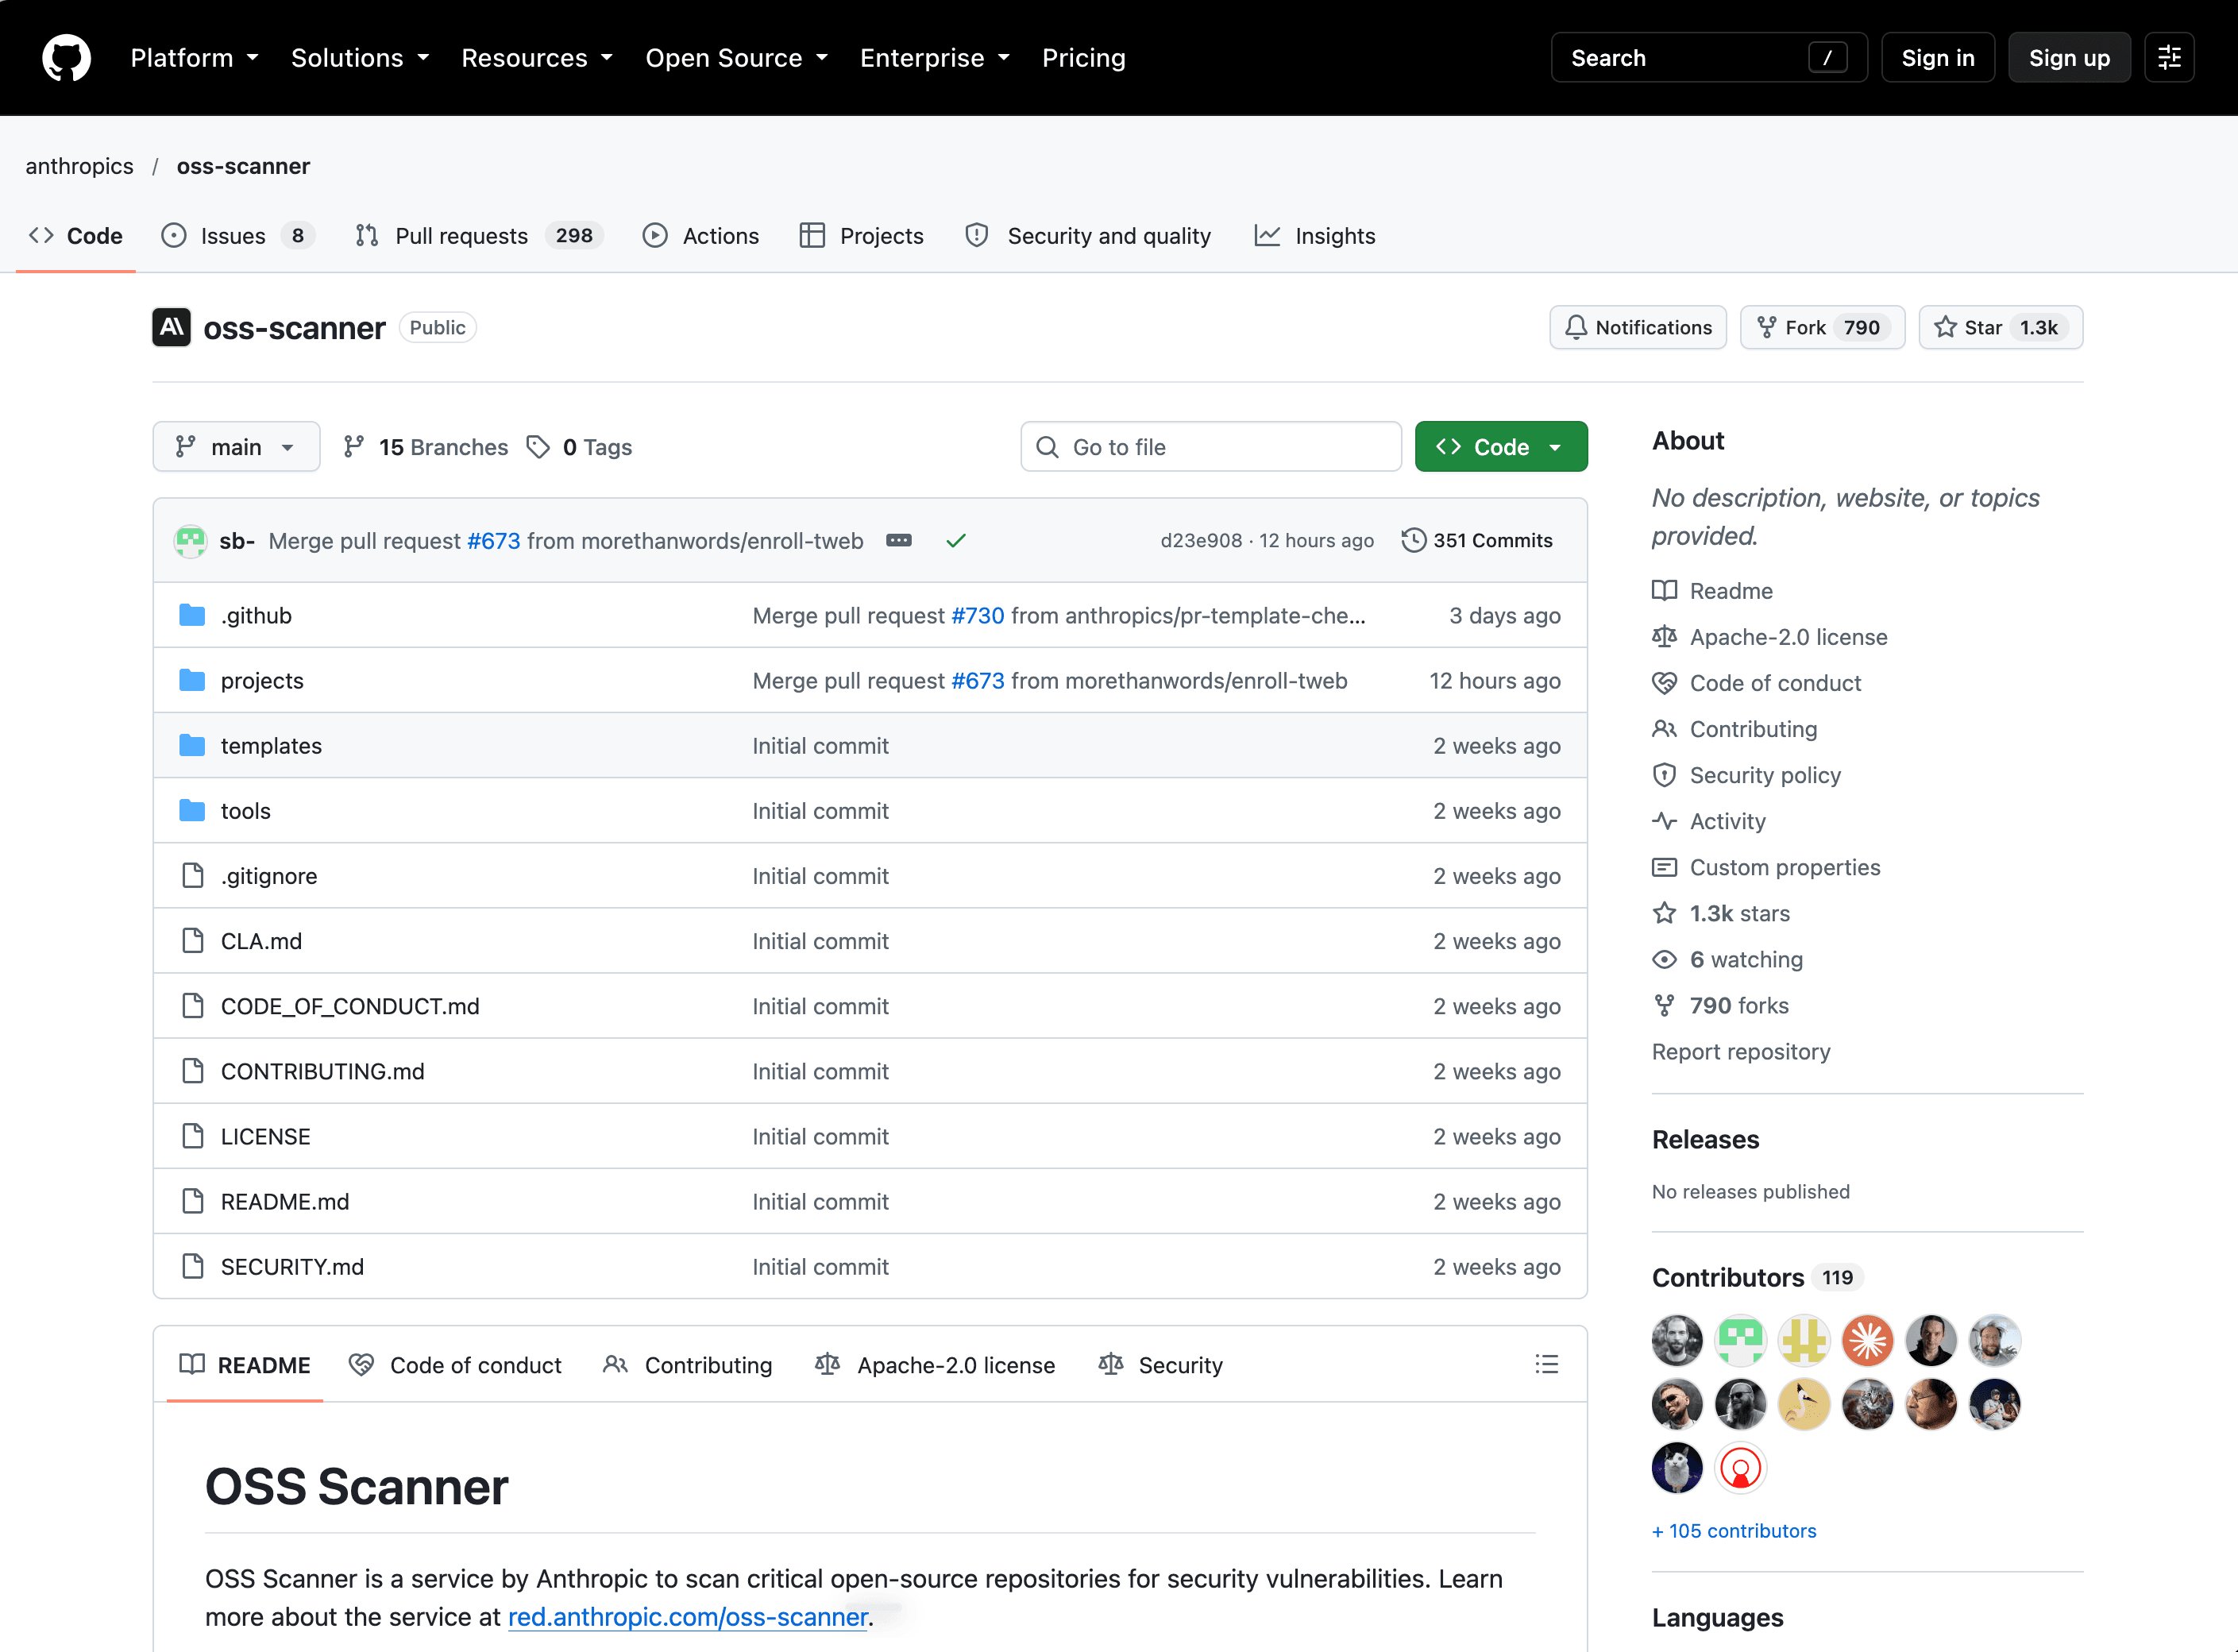
در بخش پرسشهای متداول اسکنر آمده است که عاملهای نرمافزاری پیش از ارسال گزارش، اشکالات را دوباره بررسی میکنند، وصله پیشنهاد میدهند و علت ریشهای مشکل را تحلیل میکنند. این بررسی خودکار از بازبینی انسانی جداست. اسکنهای بعدی نیز به دنبال مشکلات تازهای میگردند که ممکن است در تغییرات جدید ایجاد شده باشند یا در بررسیهای قبلی شناسایی نشده باشند. دفعات اجرای اسکن به میزان استفاده از پروژه و بار کاری سرویس بستگی دارد.
نگهدارندگان اصلی پروژهها برای ثبتنام باید یک درخواست ادغام (pull request) در گیتهاب ارسال کنند که شامل پیکربندی پروژه و یک Dockerfile برای آمادهسازی محیط ساخت و وابستگیهاست. پس از پایان راهاندازی اولیه، اسکن بدون دسترسی به اینترنت اجرا میشود. همچنین، پروژهها میتوانند بهصورت اختیاری فایلی برای شرح مدل تهدید ارائه کنند تا محدوده بررسی و انتظارات مربوط به شدت آسیبپذیریها مشخص شود.
آنتروپیک درخواستهای ثبتنام را بهصورت دستی بررسی میکند تا مطمئن شود درخواستدهنده یکی از نگهدارندگان اصلی پروژه است و گزارشها به مسئول امنیتی مجاز آن پروژه میرسند. پروژهها میتوانند دریافت گزارشها را موقتاً متوقف کنند یا بهطور کامل از سرویس خارج شوند.
یافتههای اعتبارسنجینشده مشمول مهلت خودکار ۹۰روزه برای افشای عمومی نیستند. اگر یک گزارش بهصورت دستی تأیید شود، میتواند وارد فرایند جداگانه افشای هماهنگ آسیبپذیری شود؛ در این حالت، دوره ۹۰روزه از زمانی آغاز میشود که نگهدارندگان از تأیید گزارش مطلع شوند. آنتروپیک همچنان برای پروژههایی که منابع کافی برای بررسی و اولویتبندی یافتههای خام ندارند، خدمات افشای آسیبپذیری با بازبینی انسانی ارائه میکند.
منبع: InfoQ