
گوگل از عامل هوش مصنوعی خبر داد که بدون دخالت انسان، اکسپلویت مینویسد و حمله را اجرا میکند
نویسنده: سینیشا مارکوویچ، سردبیر اجرایی Help Net Security
مهاجمان سایبری بهتدریج انجام مراحل کامل نفوذهای واقعی را به عاملهای هوش مصنوعی واگذار میکنند. گروه اطلاعات تهدیدات گوگل (GTIG) و شرکت مندیانت اعلام کردهاند که دستکم در یک عملیات، دیگر برای تبدیل یک وصله امنیتی تازهمنتشرشده به حملهای عملیاتی، نیازی به دخالت انسان نیست.
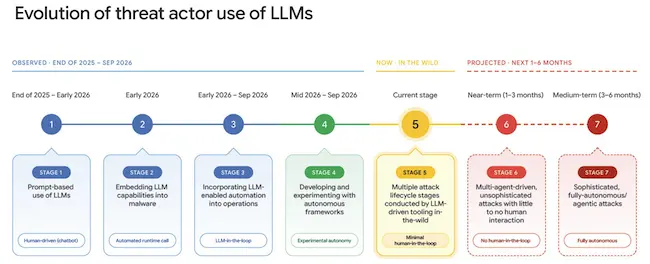
گوگل در گزارش خود نوشته است: «اگرچه سازوکار اصلی نفوذها همچنان تغییر چندانی نکرده و شامل روشهایی مانند استفاده از اطلاعات ورود به سیستم سرقتشده و هدف قرار دادن سامانههای وصلهنشده است، سرعت و مقیاسی که چارچوبهای خودکار با آن از این ضعفهای شناختهشده سوءاستفاده میکنند، چالش تازهای برای مدافعان ایجاد کرده است.»
ابزارهای تست نفوذ در خدمت مهاجمان
تحلیلگران گوگل مشاهده کردهاند که چندین گروه تهدیدکننده در جریان نفوذهای خود از چارچوبهای متنباز تست نفوذ مبتنی بر هوش مصنوعی عاملمحور استفاده میکنند. ابزار ARTEX بیش از سایر ابزارها مورد توجه قرار گرفته و حتی واکنش افبیآی را نیز به دنبال داشته است. این نهاد در هشدار امنیتی FLASH که ۱۳ نوامبر منتشر کرد، هشدار داد که مهاجمان دستکم از اوت ۲۰۲۶ از این ابزار علیه سازمانهای فعال در حوزههای خدمات مالی، دولت، فناوری، دفاع، بهداشت و درمان، انرژی و بخشهای دیگر استفاده کردهاند.
مهاجمان همچنین ابزارهایی مانند CAIRN، CyberStrikeAI، PentAGI و HexStrike AI را به کار میگیرند. برخی از آنها نیز چارچوبهای اختصاصی خود را آزمایش کردهاند. این ابزارها میتوانند آسیبپذیریهای ساده را شناسایی و از آنها سوءاستفاده کنند و بر اساس نتایجی که از سامانه هدف دریافت میکنند، راهبرد خود را تغییر دهند.
در میان گروههایی که استفاده از این ابزارها را آزمایش میکنند، هم مهاجمان با انگیزههای مالی دیده میشوند و هم گروههای جاسوسی مظنون به ارتباط با چین. گروه اطلاعات تهدیدات گوگل همچنین شواهدی پیدا کرده است که نشان میدهد یکی از گروههای مرتبط با جمهوری خلق چین در حال توسعه چارچوبی اختصاصی برای خودکارسازی حملات بوده است؛ ابزاری که احتمالاً با اهداف جاسوسی طراحی میشود.
به ارزیابی GTIG، این چارچوبها در وضعیت فعلی، «پنهانکاری را فدای سرعت میکنند» و ردپاهایی از ترافیک شبکه و کد بر جای میگذارند که شناسایی آنها را آسانتر میکند.
پژوهشگران میگویند: «با افزایش پیچیدگی این ابزارها و مدلهای زبانی بزرگی که زیربنای آنها هستند، انتظار داریم دخالت انسان در این عملیات کمتر شود و در عین حال، فعالیت مهاجمان از نظر پنهانکاری و پیچیدگی نیز افزایش یابد.»
ساخت و اجرای اکسپلویت بدون دخالت انسان
GTIG میگوید در سهماهه گذشته برای نخستین بار شاهد استفاده مهاجمان از چارچوبهای مبتنی بر مدلهای زبانی بزرگ برای خودکارسازی فرایند شناسایی و بهرهبرداری از آسیبپذیریها بوده است؛ فرایندی که در آن هیچ انسانی در جریان اجرا دخالت نداشته است.
شواهد این فعالیت از یک سرور آزمایشی در معرض دسترسی عمومی به دست آمد که میزبان چارچوبی چندعاملی با نام exploit_agent بود. این چارچوب به چندین مدل زبانی بزرگ پیشرفته و محلی متصل شده بود. سامانه، کد نسخههای پیش و پس از انتشار وصله امنیتیِ برنامههای وب پرکاربرد را با یکدیگر مقایسه میکرد، ضعف امنیتی را شناسایی میکرد، اکسپلویت مربوط به آن را میساخت و سپس آن را اجرا میکرد.
در کنار اطلاعات سرقتشده از قربانیان، این سرور اسکریپتهایی برای آزمودن رمزهای عبور، نصب وبشلها و حذف وبشلهایی در اختیار داشت که مهاجمان دیگر روی سامانهها نصب کرده بودند. توضیحات درجشده در یکی از فایلهای پیکربندی به زبان روسی نوشته شده بود و در یکی از آنها، کلیدهای API مدل زبانی با عبارت «برای بهرهبرداری خودکار (نسخه آزمایشی exploit_agent)» مشخص شده بودند. دادههای بهدستآمده از سامانههای قربانیان نیز نشان میدهد که گرداننده این عملیات به وبسایتهای فرانسوی مرتبط با رسانه، سرگرمی و آموزش علاقهمند بوده است.
تحلیل GTIG از دادههای مربوط به آسیبپذیریها در ماه سپتامبر نشان داد که تعداد افشاگریها و اکسپلویتها بین ژانویه و اوت ۲۰۲۶ تقریباً دو برابر شده است. همچنین تعداد اکسپلویتهای روز صفر در ماه اوت به ۲۲ مورد رسید؛ در حالی که میانگین ماهانه آنها در سال ۲۰۲۵ برابر با ۸ مورد بود.
مدافعان سایبری علاوه بر این، باید با سیل اکسپلویتهای تولیدشده توسط مدلهای زبانی بزرگ روبهرو شوند که ادعا میشود کار میکنند، اما در عمل قابل استفاده نیستند. پس از انتشار وصلههای رسمی برای دو آسیبپذیری PHP با شناسههای CVE-2026-109618 و CVE-2026-109619 در ۲۱ اکتبر، صدها نمونه اثبات مفهوم غیرعملیاتی در اینترنت منتشر شد و جامعه امنیت سایبری ناچار شد تکتک آنها را بررسی کند. این دو آسیبپذیری PHP از جمله مواردی بودند که پس از انتشار وصلههایشان با چنین موجی از نمونههای نامعتبر مواجه شدند.
فروش دسترسیهای سرقتشده به هوش مصنوعی
مندیانت در سال ۲۰۲۶ به چندین مورد از حملات موسوم به LLMJacking رسیدگی کرده است. در این حملات، مهاجمان با نفوذ به محیطهای ابری، از منابع پردازشی و سهمیههای اختصاصیافته به مدلهای زبانی بزرگ قربانیان برای اجرای درخواستهای خود استفاده میکنند. در برخی موارد، هزینههای جعلی تحمیلشده به قربانیان تنها در یک روز از ۱۰۰ هزار دلار فراتر رفت. در شدیدترین موارد نیز پیش از متوقف شدن سوءاستفاده، مجموع این هزینهها به یک میلیون دلار رسید.
در یکی از این موارد، یک باتنت با استفاده از اطلاعات ورود افشاشده، «در فاصله حدود ۲۴ ساعت، میلیونها درخواست API برای مدلهای زبانی بزرگ ایجاد کرد؛ پیش از آنکه دسترسیهای مربوطه لغو شوند.» دسترسیهای سرقتشده از این طریق دوباره به فروش میرسند. GTIG این بازارهای زیرزمینی را «LLM Mixers» مینامد؛ فروشگاههایی غیرقانونی که دسترسی به مدلهای پیشرفته و مدلهای دارای محدودیتهای حفاظتی دورزدهشده را با قیمتی بین ۰٫۱۰ تا ۲۵ دلار به ازای هر یک میلیون توکن عرضه میکنند.
استفاده از دستیار برنامهنویسی برای نصب درِ پشتی
برای نیروهای کار جعلی فناوری اطلاعات کره شمالی، ابزارهای مبتنی بر مدلهای زبانی بزرگ به کمکی برای پیدا کردن شغل تبدیل شدهاند. این ابزارها رزومههای آنها را مینویسند و کمک میکنند در مصاحبههای استخدامی با شرکتهای غربی، طبیعیتر و باورپذیرتر به نظر برسند.
با این حال، GTIG مشاهده کرده است که تاکتیکهای کره شمالی در طول سال ۲۰۲۶ تغییر کرده و هوش مصنوعی اکنون برای نفوذ به خود شرکتها نیز به کار گرفته میشود. در حملاتی علیه سازمانهای فعال در حوزه ارزهای دیجیتال در آمریکای شمالی و اروپا، گروهی مظنون که با نام MIDNIGHT NEPTUNE ردیابی میشود، پروفایلهای جعلی استخدامکنندگان را ایجاد کرده بود. تصاویر این پروفایلها دارای واترمارک SynthID بودند که نشان میداد با هوش مصنوعی تولید شدهاند. این استخدامکنندگان جعلی، اهداف خود را به پلتفرمهای ساختگی برگزاری جلسه هدایت میکردند و با استفاده از ترفندهای مهندسی اجتماعی ClickFix آنها را به اجرای اسکریپتهایی با عنوان «تشخیصی» ترغیب میکردند.
پس از ورود به شبکه شرکتها، مهاجمان به مخازن کد داخلی دسترسی پیدا میکردند و فایلهای .claude/settings.json را تغییر میدادند؛ بهگونهای که اجرای Claude Code بهطور خودکار فرایند دانلود درِ پشتی SOMBERMEME را آغاز میکرد. آنها همچنین برای پنهان کردن فعالیتهای خود هنگام حرکت در بخشهای مختلف شبکه، توکنهای دسترسی شخصی GitHub را با نام Microsoft Copilot ایجاد میکردند.
ساخت هویتهای جعلی با ظاهری انسانی
GTIG با اطمینان بالایی ارزیابی میکند که عوامل دخیل در عملیات نفوذ و تأثیرگذاری، از مرحله آزمایش مدلهای زبانی بزرگ عبور کردهاند و اکنون بهطور مستمر از این فناوریها استفاده میکنند. این گروه در اوت ۲۰۲۶ پلتفرمی را بررسی کرد که برای خودکارسازی کارزارهای کامل تأثیرگذاری درباره موضوعات سیاسی منطقهای در اروپا و خاورمیانه طراحی شده بود. در دستورهای این پلتفرم از مدلها خواسته میشد لهجهها و اصطلاحات عامیانه محلی را تقلید کنند و حتی «عمداً اشتباههای تایپی داشته باشند تا شبیه یک ابزار خودکار به نظر نرسند». تصاویر تولیدشده نیز با افزودن دانهدانهشدن و نورپردازی نامنظم، به عکسهای گرفتهشده با تلفن همراه شباهت پیدا میکردند.
در موردی جداگانه، پیمانکار دیگری در حال ساخت پلتفرمی بود که میتوانست بیش از ۱۰۰ هزار حساب کاربری را از طریق مجموعهای از تلفنهای همراه متصل به فضای ابری مدیریت کند. حسابهای تازهساختهشده ابتدا یک دوره «قدیمیسازی» خودکار را پشت سر میگذاشتند. در این مرحله، مدلهای زبانی بزرگ با شبیهسازی رفتارهای عادی کاربران، مانند پیمایش و مرور محتوا، به حسابها سابقه فعالیت طبیعی میدادند. پس از آن، حسابها انتشار پیامهای مربوط به کارزار را آغاز میکردند. دستورهای ثبتشده در این پلتفرم نشان میداد که پیمانکار قصد داشته است ابزار خود را هم به دولت کشورش و هم به مشتریان خارجی بفروشد.
پژوهشگران در جمعبندی گزارش خود نوشتند: «استفاده عوامل تهدیدکننده از این چارچوبها نشاندهنده تغییری اساسی در ماهیت نفوذهای سایبری است؛ حملاتی که اکنون با سرعت ماشین انجام میشوند و با زنجیرهسازی خودکار مسیرهای پیچیده حمله، امکان گسترش چشمگیر عملیات را فراهم میکنند.»