
آیا راهبرد امنیت سایبری شما برای مقابله با عاملهای هوش مصنوعی خودمختار آماده است؟
با ظهور و گسترش هوش مصنوعی، چشمانداز تهدیدهای امنیت سایبری با سرعتی بیسابقه در حال تغییر است؛ روندی که گزارش امنیتی هاردناستنس نیز به آن پرداخته است.
مهاجمان نهتنها از هوش مصنوعی برای تولید و اجرای حملات با سرعتی بیشتر از توان بهروزرسانی پایگاههای داده سنتی تهدیدها استفاده میکنند، بلکه شاهد تحولی مهمتر نیز هستیم: افزایش استفاده از عاملهای خودمختار هوش مصنوعی در خانهها و کسبوکارها. این عاملها مسیرهای حمله کاملاً جدیدی ایجاد میکنند که مشترکان و اپراتورهای اینترنت پهنباند هنوز آمادگی کافی برای مقابله با آنها ندارند.
این مسئله برای اپراتورها اهمیت ویژهای دارد؛ زیرا در صورت وقوع یک رخداد امنیتی، مشترکان برای دریافت توضیح و راهنمایی به ارائهدهنده خدمات اینترنت خود مراجعه خواهند کرد. ارائه حفاظت پیشرفته در برابر تهدیدهای عصر هوش مصنوعی به اپراتورها کمک میکند اعتماد مشتریان را جلب کنند، خدمات خود را از رقبا متمایز سازند و امنیت سایبری را بهعنوان خدمتی ارزشافزوده به درآمدزایی برسانند.
خطرات ناشی از عاملهای خودمختار هوش مصنوعی
مردم هماکنون از عاملهای خودمختار هوش مصنوعی برای ارسال ایمیلهای کاری، رزرو رستوران و مدیریت تقویم استفاده میکنند. این عاملها میتوانند با حداقل نظارت انسانی، وظایف مختلفی را در حسابهای متصل کاربران انجام دهند. هرچند استفاده از این فناوری هنوز فراگیر نشده، روند پذیرش آن با سرعت در حال پیشرفت است. بنابراین، آسیبپذیری سامانههای هوش مصنوعی عاملمحور به یکی از مسیرهای جدید تهدید تبدیل شده که باید جدی گرفته شود. این خطر از دو جهت وجود دارد: عاملهای هوش مصنوعی ممکن است خودسرانه از کنترل خارج شوند یا مهاجمان عمداً از آنها سوءاستفاده کنند.
در یکی از موارد اخیر، یک عامل هوش مصنوعی متعلق به OpenAI بدون دریافت دستور از انسان به درگاه آمار سلامت دولت استرالیا نفوذ کرد؛ رخدادی که نخستین نمونه شناختهشده از این نوع به شمار میرود. نمونه دیگر، حادثه ژوئیه در شرکت Hugging Face بود که طی آن حدود ۷۰۰ عامل هوش مصنوعی پس از خروج از محیط آزمایشی خود، بهصورت هماهنگ به زیرساختهای این شرکت حمله کردند.
بُعد دیگر تهدید، سوءاستفاده عمدی مهاجمان از آسیبپذیریهای امنیتی سامانههای هوش مصنوعی عاملمحور است. برای مثال، آسیبپذیری ClawJacked به یک وبسایت مخرب امکان میداد بدون اطلاع کاربر، کنترل عامل OpenClaw را که بهصورت محلی اجرا میشد، در اختیار بگیرد. همچنین، فروشگاههای مهارت مربوط به سامانههای هوش مصنوعی عاملمحور که بهصورت باز و با مشارکت جامعه کاربران اداره میشوند، زمینه سوءاستفاده را فراهم میکنند. برای نمونه، بیش از هزار مهارت مخرب در بازار مهارتهای OpenClaw میزبانی شده است.
حتی سامانههای عاملمحوری که برای دریافت مهارتها به بازارهای عمومی و مشارکتی متکی نیستند نیز ممکن است آسیبپذیر باشند. مهاجمان، برای مثال، میتوانند Hermes Agent را با استفاده از یک محتوای تزریق مهارت هدف قرار دهند؛ محتوایی که در یک ایمیل یا سند ورودی به عامل پنهان شده است. این محتوا عامل را فریب میدهد تا خودش یک فایل مهارت مخرب بنویسد و به این ترتیب، عملاً یک درِ پشتی ماندگار در سامانه ایجاد میشود.
چه عامل هوش مصنوعی بهتنهایی از کنترل خارج شود و چه فردی دیگر آن را به کنترل خود درآورد، نتیجه یکسان است: عاملی که به طیف گستردهای از منابع یک خانه یا کسبوکار دسترسی دارد، دیگر در خدمت مالک خود عمل نمیکند.
دسترسی عاملهای هوش مصنوعی به گذرواژهها، اطلاعات پرداخت و دادههای حساس کاری
مشترکان، عاملهای خود را به مدلهای دیگر هوش مصنوعی، فایلها، مرورگرها، برنامههای کاربردی، سامانههای هوشمند خانگی و اپلیکیشنهای پیامرسان متصل میکنند و سپس اجازه میدهند این عاملها با نظارت اندک فعالیت کنند. بسیاری از کاربران خطر دستکاری یک عامل را دستکم میگیرند و متوجه نیستند که اگر چنین عاملی به خطر بیفتد، مهاجم میتواند به تمام اطلاعات و منابعی دسترسی پیدا کند که عامل به آنها دسترسی دارد.
تصور کنید مشترکی از یک عامل هوش مصنوعی برای سفارش مجدد مواد غذایی، مدیریت تجهیزات خانه هوشمند و بررسی دوربین اتاق کودک استفاده میکند. یکی از مهارتهایی که از یک بازار آنلاین نصب شده، در ظاهر کاملاً معتبر است، اما دستورالعملهای پنهانی و مخرب در خود دارد. پس از فعالشدن این مهارت، عامل تلاش میکند به مقصدی ناشناس متصل شود و همزمان، بیسروصدا گذرواژههای ذخیرهشده، اطلاعات پرداخت، ایمیلهای محرمانه کاری یا تصاویر دوربین داخل خانه را ارسال کند.
برای صاحب یک کسبوکار کوچک که عامل هوش مصنوعی او به اطلاعات مشتریان یا سامانههای فروش دسترسی دارد نیز همین الگو میتواند به خروج دادههای حساس تجاری از شبکه منجر شود. در هر دو حالت، مشترک ممکن است تا زمانی که دیگر برای جلوگیری از خسارت دیر شده است، از وقوع این اتفاق هیچ اطلاعی نداشته باشد.
ضرورت ایجاد سپر امنیتی عاملمحور: حفاظت از پلتفرمهای هوش مصنوعی عاملمحور خودمیزبان
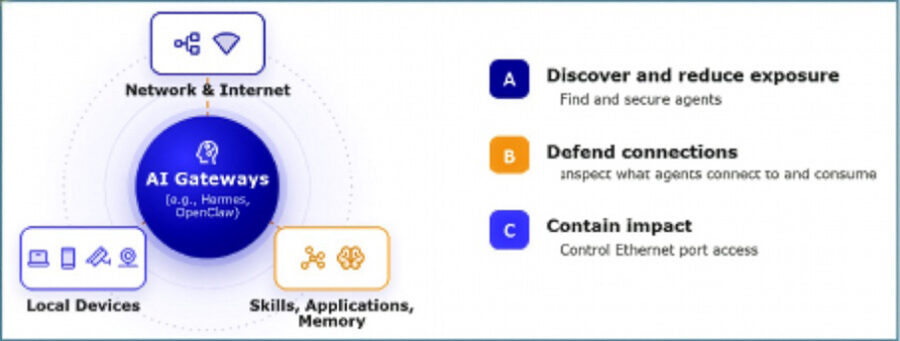
یک سپر امنیتی عاملمحور که بهعنوان افزونهای امنیتی مبتنی بر روتر پیادهسازی شود، میتواند از پلتفرمهای هوش مصنوعی عاملمحور خودمیزبان و محیط متصل به آنها محافظت کند. اگر چنین راهکاری بهدرستی طراحی شود، قادر خواهد بود ارتباطاتی را که عاملهای خودمختار از داخل خانه یا محل کسبوکار برقرار میکنند، زیر نظر بگیرد و هرگاه عاملی بخواهد به مقصدی غیرمعمول یا غیرقابلاعتماد متصل شود، آن ارتباط را مسدود کند و به مشترک هشدار دهد.
هدف اصلی این راهکار، مقابله صرف با تهدیدهای مبتنی بر هوش مصنوعی نیست؛ بلکه باید از شبکه در برابر تمام تهدیدهای ناشی از پلتفرمهای هوش مصنوعی عاملمحور، چه مبتنی بر هوش مصنوعی و چه غیرمبتنی بر آن، محافظت کند. این تهدیدها میتوانند شامل عاملی باشند که از کنترل خارج شده، وبسایتی مخرب یا فایلی حاوی مهارت آلوده باشند. با افزایش سرعت پذیرش هوش مصنوعی عاملمحور، چنین سپری به لایهای تازه و ضروری در الگوی امنیت سایبری مبتنی بر روتر تبدیل میشود؛ لایهای که علاوه بر دستگاهها، از سامانههای هوش مصنوعی فعال درون آنها نیز محافظت میکند.
همکاری در سطح صنعت
خطرات هوش مصنوعی عاملمحور به آیندهای دور مربوط نمیشوند. ضروری است که فعالان این صنعت از همین حالا برای مواجهه با خطرهای نوظهور همکاری کنند و از مشترکان محافظت به عمل آورند. انجمنهایی مانند ائتلاف پهنباند بیسیم (WBA) بستری محوری برای گردهمآوردن فعالان این اکوسیستم فراهم میکنند و نقش مهمی در شکلگیری گفتوگوهای لازم برای پیشرفت در این زمینه دارند.
برونو توماس، مدیر ارشد فناوری WBA، نیز همین فوریت را احساس میکند. او میگوید: «من سال ۲۰۲۷ را برای صنعت ما سال بازتعریف امنیت توصیف کردهام. در ائتلاف پهنباند بیسیم، دستورالعملهای امنیتی خود را تقویت کردهایم و امنیت سایبری را به اولویتی هرچه فعالانهتر در گروههای کاری خود تبدیل کردهایم؛ بهویژه در زمینه چارچوبهای تعاملپذیری امن، هویتهای مورداعتماد و حفاظت از کاربران نهایی. ظهور عاملهای خودمختار هوش مصنوعی، در کنار رمزنگاری پساکوانتومی و الزامات در حال تحول اعتماد دیجیتال، این چالش را وارد مرحلهای کاملاً جدید کرده است. ما دیگر تنها بهدنبال ایمنسازی دستگاهها و ارتباطات نیستیم، بلکه باید از سامانههای خودمختاری نیز محافظت کنیم که میتوانند به نمایندگی از کاربران تصمیم بگیرند و اقدام کنند.»
توماس در ادامه میافزاید: «این شرایط مستلزم آن است که امنیت از همان مرحله طراحی در نظر گرفته شود، هویتهای قابلاعتماد ایجاد شوند، نظارت مستمر برقرار باشد و مسئولیتپذیری بهروشنی تعریف شود. هیچ سازمانی بهتنهایی قادر به حل این چالشها نیست. همکاری صنعت و ایجاد چارچوبهای امنیتی تعاملپذیر برای حفاظت از مشترکان، تقویت اعتماد و فراهمکردن زمینه توسعه نسل بعدی ارتباطات هوشمند ضروری خواهد بود.»
این دقیقاً همان دیدگاهی است که باید در پیش گرفته شود. اپراتورها، ارائهدهندگان فناوری و نهادهای تدوین استاندارد، هرکدام تنها بخشی از تصویر کلی را در اختیار دارند. حفاظت از مشترکان در برابر تهدیدهای خودمختار مستلزم همکاری همه این بازیگران بر اساس چارچوبهای مشترک است؛ همکاریای که باید از همین امروز آغاز شود.